Уязвимость в Puppet — редкий случай, когда опасность встроена в штатный протокол: агент отправляет отчёт о прогоне, сервер его разбирает, и в этом разборе данные превращаются в исполняемый код. Достаточно клиента с сертификатом агента, подписанным вашим же CA, — а если CA подписывает запросы автоматически, сертификат получит любой, кто дотянется до сети. Оценка 9.9 по CVSS 3.1, в каталоге CISA KEV с 17 ноября, срок — 1 декабря.
TL;DR: пять пунктов
- Что. Десериализация непроверенных данных в разборе отчётов Puppet, CWE-94 (в KEV также CWE-502).
- Кто уязвим. Puppet Server и Puppet Enterprise в затронутых выпусках; в Debian — пакет
puppet-agent. - Кому доступно. Любому клиенту с сертификатом агента; при автоматической подписи — вообще без аутентификации.
- Последствие. Выполнение кода на сервере от имени служебной учётной записи.
- Что делать. Обновить до версий из бюллетеня вендора; в Debian — до исправленных пакетов DSA/DLA; проверить
autosign.
Что случилось
flowchart LR
  CERT["сертификат агента, подписанный CA"] --> PUT["PUT-отчёт на сервер"]
  PUT --> PARSE["разбор отчёта: rich data"]
  PARSE --> DESER["десериализация непроверенных данных"]
  DESER --> CODE["выполнение кода от имени службы"]
  AUTO["CA подписывает автоматически"] --> CERT
Уязвимость опубликована 3 ноября 2026 года; 17 ноября добавлена в каталог эксплуатируемых уязвимостей CISA.
| Параметр | Значение |
|---|---|
| Идентификатор | CVE-2026-115731 |
| Тип | десериализация непроверенных данных, CWE-94 (в KEV: CWE-502, CWE-94) |
| Оценка | 9.9 по CVSS v3.1, 9.4 по CVSS v4.0 |
| Вектор | AV:N/AC:L/PR:L/UI:N/S:C/C:H/I:H/A:H |
| Опубликовано | 3 ноября 2026 |
| Каталог KEV | добавлено 17 ноября 2026 |
| Срок по BOD 26-04 | 1 декабря 2026 — ещё не прошёл |
| Криминалистическая проверка по CISA | не требуется (No) |
| Использование в шифровальщиках | не подтверждено (Unknown) |
| Затронуто по CPE | puppet, puppet_enterprise (включая 2026.0.0) |
Формулировка NVD описывает механизм прямо: клиент, у которого есть любой сертификат агента, подписанный CA, отправляет PUT-запрос с отчётом, содержащим специально сформированный тип «rich data». Код разбора отчёта выполняет десериализацию без должной проверки — и код из отчёта исполняется на сервере с правами служебной учётной записи Puppet Server.
Дальше — важная оговорка про аутентификацию. Если центр сертификации подписывает запросы автоматически, без строгой проверки, то «клиент с сертификатом» превращается в «любой, кто может отправить запрос»: сертификат выдаётся по первому требованию, и дальше путь тот же. Именно это делает уязвимость опасной не только для внутренних сетей.
Кто уязвим
| Что | Уязвимо | Комментарий |
|---|---|---|
| Puppet Server из затронутых выпусков | да | основная цель |
| Puppet Enterprise затронутых выпусков | да | CPE включает 2026.0.0 |
puppet-agent в Debian trixie |
да, до 8.10.0-5+deb13u1 | исправлено DSA-6608-1 |
puppet-agent в Debian bookworm |
да, до 7.23.0-1+deb12u1 | исправлено DLA-4884-1 |
| Агенты без сертификата | нет | нужен подписанный сертификат |
autosign без строгой проверки |
да, без аутентификации | множитель риска |
Отдельно стоит сказать про OpenVox: по данным обсуждений, форк Puppet Server наследует ту же проблему. Если в парке есть форки и переупаковки, их надо проверять отдельно — номер CVE может быть тот же, а исправленная версия своя.
Как проверить
flowchart TD
  INV["найти Puppet Server и agent"] --> VER{"версия из уязвимых?"}
  VER -- да --> FIX["обновить по бюллетеню вендора"]
  VER -- нет --> OK["зафиксировать версию"]
  FIX --> STAND["проверить настройки autosign"]
  OK --> STAND
STAND --> LOG["просмотреть журналы отчётов"]| Шаг | Что проверить | Как |
|---|---|---|
| 1 | Наличие Puppet Server | служба, каталог /opt/puppetlabs, порт 8140 |
| 2 | Версия | пакет или puppetserver --version |
| 3 | Пакет агента | dpkg -l | grep puppet на Debian/Ubuntu |
| 4 | Настройки подписи | autosign.conf, политика CA |
| 5 | Журналы | записи о приёме отчётов и ошибках разбора |
Замер на живом хосте 18 ноября 2026:
| Проверка | Результат |
|---|---|
Пакеты puppet, openvox, facter |
не найдены |
Каталоги /opt/puppetlabs, /etc/puppetlabs |
отсутствуют |
Службы puppet/openvox |
нет |
| Порт 8140 | не слушается |
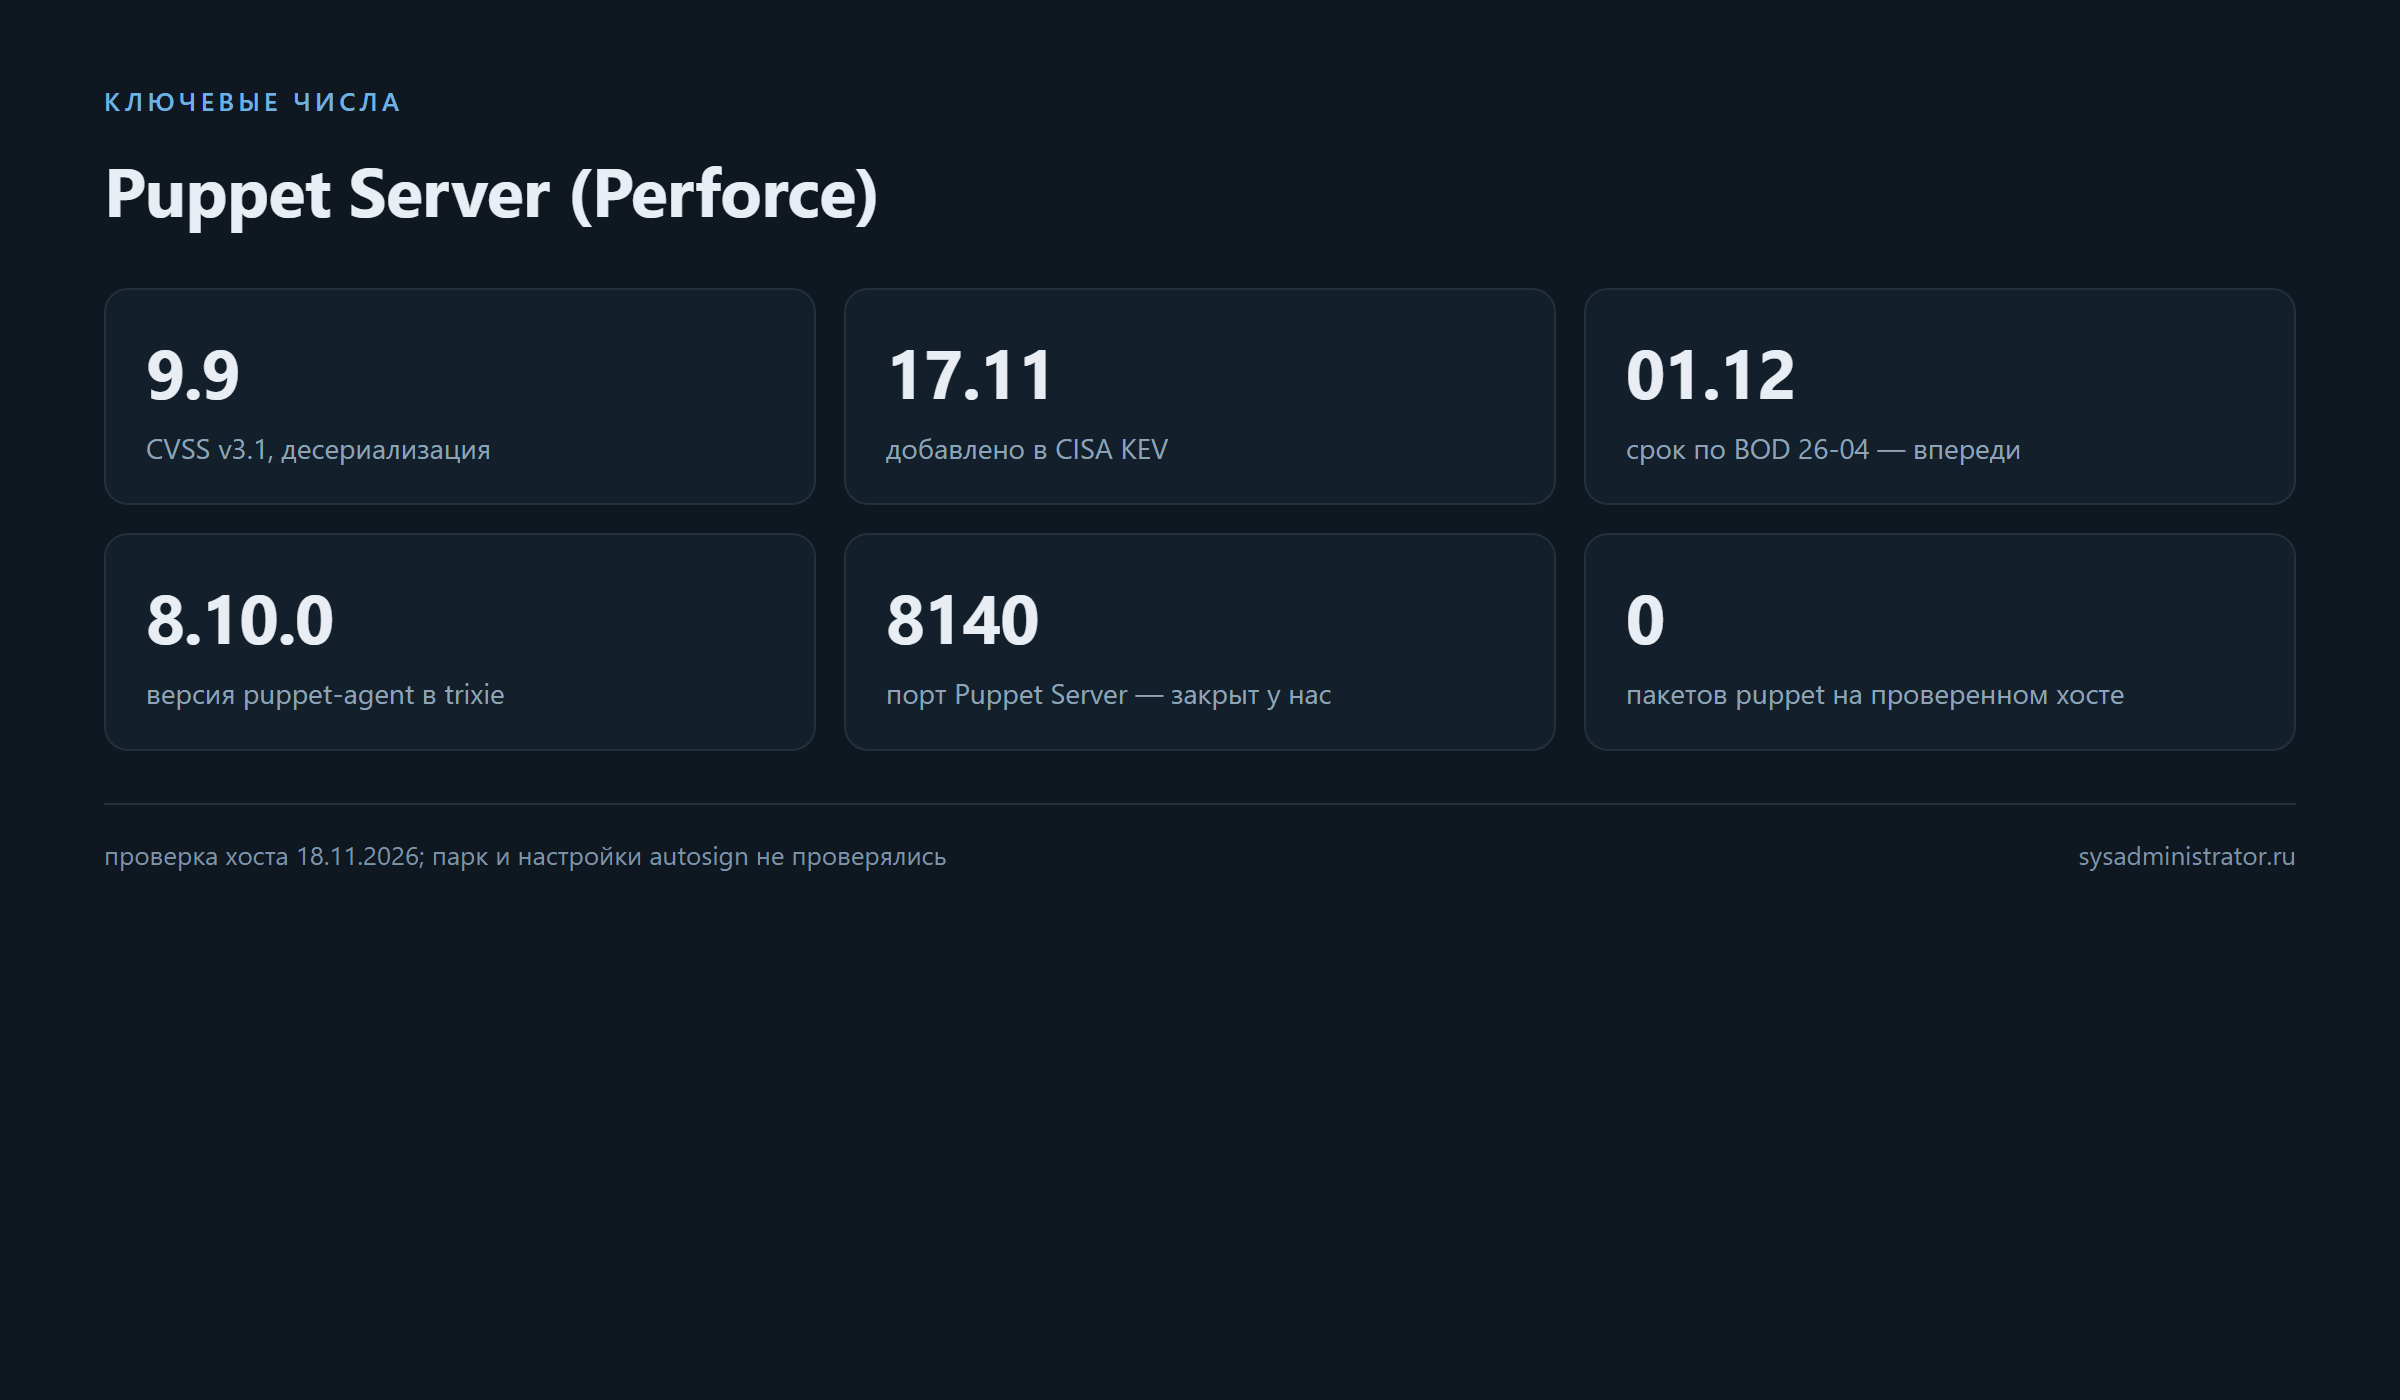
Вывод по этому серверу: Puppet на нём нет, порт 8140 закрыт — уязвимость не применима. Это ответ про один хост, а не про парк: Puppet Server часто живёт на отдельной машине, которую в инвентаризации помечают как «служебную» и забывают обновлять.
Что замер не показывает: наличие Puppet Enterprise в других сегментах, настройки autosign и факт эксплуатации. Проверять надо на месте.
Как закрыть
| Действие | Кому | Когда |
|---|---|---|
| Обновить Puppet Server и Enterprise до версий из бюллетеня вендора | владельцам | до 1 декабря |
В Debian trixie — puppet-agent 8.10.0-5+deb13u1 |
владельцам пакетов | сразу |
В Debian bookworm — puppet-agent 7.23.0-1+deb12u1 |
владельцам пакетов | сразу |
| Отключить автоматическую подпись без проверки | всем | немедленно |
| Ограничить доступ к порту 8140 | всем | по возможности |
| Просмотреть журналы отчётов | владельцам | в первые сутки |
flowchart LR
  AUTOSIGN["autosign включён"] --> ANY["сертификат получит любой"]
  ANY --> RISK["риск без аутентификации"]
  MANUAL["подпись вручную"] --> LIMIT["нужен доступ к CA"]
  LIMIT --> LOW["риск ниже"]
# Debian/Ubuntu: проверить и обновить пакет агента
dpkg -l | grep -E 'puppet|openvox'
apt update && apt install --only-upgrade puppet-agent

# состояние службы и порта
systemctl status puppetserver --no-pager 2>/dev/null | head -5
ss -lntp | grep 8140
Точные версии Puppet Enterprise и Puppet Server указаны в бюллетене вендора на портале Perforce. Отмечу честно: страница бюллетеня отдаёт только JavaScript-оболочку, и текст из неё автоматически не извлекается — версии для Enterprise надо смотреть браузером. Версии для Debian подтверждены официальными advisories DSA-6608-1 и DLA-4884-1.
Признаки эксплуатации
| Что искать | Почему это важно |
|---|---|
| Неожиданные отчёты с необычной структурой | именно через отчёт приходит полезная нагрузка |
| Ошибки разбора отчётов в журнале сервера | признак попытки или неудачной эксплуатации |
| Новые узлы в CA без вашего участия | следствие autosign |
| Запросы на порт 8140 из необычных сетей | проверка доступности сервера |
| Процессы от имени пользователя службы | код выполняется с его правами |
CISA криминалистическую проверку для этой записи не требует (forensicTriage: No), но это не значит, что разбор не нужен: выполнение кода на сервере конфигурации — это доступ ко всем управляемым узлам сразу.
Почему это не «ещё одна уязвимость в библиотеке»
Десериализация — класс ошибок, который заслуживает отдельного пояснения, потому что последствия у него несоразмерны простоте исправления.
В обычной уязвимости данные либо проходят проверку, либо нет: последствия — ошибка на странице, отказ службы, утечка записи. При десериализации данные превращаются в объекты языка, и если в системе есть типы, которые при создании выполняют код, то «данные» и «код» становятся одним и тем же. Именно это описывает CWE-94 — управление генерацией кода — и связанный CWE-502.
Практический вывод для Puppet: дело не в том, что кто-то забыл проверить длину строки. Дело в том, что штатный протокол принимает от агента структурированные данные и разбирает их на стороне сервера, которая по определению доверенная и имеет доступ к управлению всеми узлами.
Отсюда и множитель с autosign. В нормальной схеме сертификат выдаётся после проверки: администратор подтверждает узел или политика требует дополнительных признаков. Если подпись автоматическая, барьер исчезает, и «клиент с сертификатом» — это любой, кто может отправить запрос на порт 8140.
Как это выглядит при разборе
Если уязвимость эксплуатировали, следы будут в двух местах: в журналах сервера и в списке узлов центра сертификации.
| Что смотреть | На что похоже |
|---|---|
| Журнал Puppet Server | ошибки разбора отчётов, необычные PUT-запросы |
| Список подписанных узлов | записи, которых вы не добавляли |
| Время подписи сертификатов | подписи в нерабочее время |
| Процессы от имени пользователя службы | неожиданные дочерние процессы |
| Изменения в каталоге конфигурации | правки вне ваших прогонов |
Порядок разбора: сначала снять копии журналов, затем сверить список узлов CA с инвентаризацией, потом посмотреть, что менялось в конфигурации. Только после этого — обновление.
Что было в заметке до проверки и что добавилось
Первичные данные (NVD и запись KEV) описывают уязвимость точно, но не отвечают на два практических вопроса: какие версии считаются исправленными и как выглядит проверка парка.
| Вопрос | Откуда ответ |
|---|---|
| Что именно происходит | карточка NVD: PUT-отчёт, тип rich data, выполнение кода |
| Насколько серьёзно | CVSS 9.9 / 9.4 и запись в KEV |
| Какие версии исправлены | Debian DSA-6608-1 и DLA-4884-1; для Enterprise — бюллетень вендора |
| Есть ли это у нас | проверка пакетов, каталогов, служб и порта 8140 |
Именно проверка «есть ли это у нас» и оказалась самой полезной: без неё заметка про критическую уязвимость в системе управления конфигурацией остаётся теорией для читателя, у которого, возможно, Puppet никогда не было.
Подводные камни
- Сертификат агента — это уже привилегия. Уязвимость требует «только» подписанный сертификат, а не администратора.
autosignбез проверки. Автоматическая подпись делает эксплуатацию безаутентификационной.- Порт 8140. Puppet Server обычно слушает его для всех агентов; открытый в интернет — отдельная проблема.
- Форки. OpenVox и переупаковки наследуют код; исправленные версии у них свои.
- Бюллетень вендора закрыт для автоматики. Страница Perforce отдаётся как JS-оболочка — версии Enterprise смотреть браузером.
- Debian-пакеты против Enterprise. Это разные наборы версий; обновление пакета не закрывает Enterprise и наоборот.
- Порядок обновления. Сначала сервер, затем агенты: обратный порядок может сломать отчёты.
- Проверка после обновления. Убедитесь, что агенты по-прежнему отправляют отчёты и они обрабатываются.
- Резервная копия CA. Перед работами с сертификатами сохраните состояние CA и конфигурацию.
- Служебная учётная запись. Код выполняется от её имени — проверьте, что у неё нет лишних прав.
- Срок 1 декабря. Он ещё впереди, и это повод не откладывать.
- Журналы. Ведите их выгрузку: после обновления старые записи нужны для разбора.
Чек-лист
- [ ] Найти все Puppet Server, Enterprise и форки в парке.
- [ ] Записать версии серверов и агентов.
- [ ] Отметить всё, что попадает в затронутые выпуски.
- [ ] Проверить настройки
autosignи политику CA. - [ ] Обновить сервер до версии из бюллетеня вендора.
- [ ] Обновить агентов; в Debian — до версий DSA-6608-1 / DLA-4884-1.
- [ ] Отключить автоматическую подпись без строгой проверки.
- [ ] Ограничить доступ к порту 8140 нужными сетями.
- [ ] Просмотреть журналы на аномальные отчёты.
- [ ] Проверить список узлов в CA на неожиданные записи.
- [ ] Убедиться, что агенты отправляют отчёты после обновления.
- [ ] Записать в реестр: версия до и после, дата, кто проверял.
FAQ
Нужен ли администраторский доступ для эксплуатации?
Нет. Достаточно сертификата агента, подписанного вашим CA. При автоматической подписи без строгой проверки — вообще без учётных данных.
Что именно ломается?
Разбор отчёта агента: специально сформированный тип «rich data» приводит к выполнению кода на сервере с правами служебной учётной записи.
Достаточно ли обновить агентов?
Нет. Обновлять надо сервер: именно он разбирает отчёты. Пакеты агента в Debian исправлены отдельными advisories, но это про экосистему Debian, а не про сервер.
Что делать с autosign?
Отключить автоматическую подпись без строгой проверки. Это не устраняет уязвимость, но убирает путь «получить сертификат без аутентификации».
Почему страница бюллетеня не читается?
Портал Perforce отдаёт JavaScript-оболочку. Текст и версии видны в браузере; для Debian подтверждение есть в DSA/DLA.
Касается ли это Puppet Enterprise 2026.0.0?
Да, эта версия есть в перечне CPE в карточке NVD. Точные исправленные версии для Enterprise — в бюллетене вендора.
Итог
CVE-2026-115731 — десериализация в разборе отчётов Puppet: клиент с сертификатом агента отправляет отчёт, и сервер исполняет код от имени служебной учётной записи. Оценка 9.9 по CVSS 3.1, запись в KEV с 17 ноября, срок 1 декабря ещё впереди.
Закрывается обновлением сервера до версий из бюллетеня вендора; в Debian пакет агента исправлен до 8.10.0-5+deb13u1 (trixie) и 7.23.0-1+deb12u1 (bookworm). Отдельно — autosign: пока подпись автоматическая и без проверки, уязвимость требует не «своего клиента», а любого желающего. Замер показал, что на проверенном сервере Puppet нет и порт 8140 закрыт.
Цитата: В системах управления конфигурацией отчёт агента — это данные, а данные, которые исполняются, перестают быть данными.
Источники
- NVD, карточка уязвимости: https://nvd.nist.gov/vuln/detail/CVE-2026-115731 (данные через NVD API 2.0: CVSS 9.9/9.4, CWE-94)
- Бюллетень вендора Perforce: https://portal.perforce.com/s/cve/a91Qi000003IaHpIAK/report-deserialization-code-execution
- Debian DSA-6608-1 (puppet-agent, trixie): https://www.debian.org/security/2026/dsa-6608
- Debian security tracker: https://security-tracker.debian.org/tracker/CVE-2026-115731
- Каталог CISA KEV: https://www.cisa.gov/known-exploited-vulnerabilities-catalog (запись
CVE-2026-115731добавлена 17.11.2026, срок 01.12.2026)
LLM Summary
- CVE: CVE-2026-115731 — десериализация непроверенных данных в разборе отчётов Puppet, CWE-94 (в KEV также CWE-502).
- Оценки: CVSS v3.1 9.9 (
AV:N/AC:L/PR:L/UI:N/S:C/C:H/I:H/A:H), CVSS v4.0 9.4. - Механизм: клиент с любым сертификатом агента, подписанным CA, отправляет
PUT-отчёт с типом «rich data»; сервер выполняет код от имени служебной учётной записи. - Множитель риска: если CA подписывает автоматически без строгой проверки, сертификат получает неаутентифицированный сетевой атакующий.
- Затронуто:
puppet,puppet_enterprise(CPE включает 2026.0.0),puppet-agentв Debian. - Исправления: Debian trixie — 8.10.0-5+deb13u1 (DSA-6608-1), bookworm — 7.23.0-1+deb12u1 (DLA-4884-1); версии для Puppet Server/Enterprise — в бюллетене вендора Perforce.
- Статус: опубликовано 03.11.2026; в CISA KEV с 17.11.2026, срок по BOD 26-04 — 01.12.2026 (не истёк);
forensicTriage: No;knownRansomwareCampaignUse: Unknown. - Замер 18.11.2026: пакетов
puppet/openvox/facterнет, каталогов/opt/puppetlabsи/etc/puppetlabsнет, служб нет, порт 8140 не слушается → уязвимость к этому хосту не применима. - Ограничение источника: страница бюллетеня Perforce отдаётся как JS-оболочка, автоматически не читается; для Debian версии подтверждены официальными advisories.
- Не проверялось: наличие Puppet в остальном парке, настройки
autosign, факт эксплуатации.
Промт для агента (установка и настройка)
Готовый промт: скопируйте блок целиком. Файла AGENTS.md у этой задачи нет — источник шагов: карточка NVD, бюллетень Perforce от 03.11.2026 и advisories Debian.
Задача: закрыть CVE-2026-115731 (десериализация в разборе отчётов Puppet, CVSS 9.9, в KEV с 17.11.2026, срок 01.12.2026).

Материалы:
- карточка NVD: https://nvd.nist.gov/vuln/detail/CVE-2026-115731
- бюллетень вендора: https://portal.perforce.com/s/cve/a91Qi000003IaHpIAK/report-deserialization-code-execution (читать браузером)
- Debian DSA-6608-1: https://www.debian.org/security/2026/dsa-6608

Шаг 1. Инвентаризация: найти Puppet Server, Puppet Enterprise и форки (службы, /opt/puppetlabs, порт 8140).
Шаг 2. Записать версии серверов и агентов; отметить попадающие в затронутые выпуски.
Шаг 3. Проверить настройки подписи: autosign.conf и политику CA.
Шаг 4. Немедленно отключить автоматическую подпись без строгой проверки.
Шаг 5. Обновить Puppet Server и Enterprise до версий из бюллетеня вендора.
Шаг 6. В Debian обновить puppet-agent: trixie — 8.10.0-5+deb13u1, bookworm — 7.23.0-1+deb12u1.
Шаг 7. Ограничить доступ к порту 8140 доверенными сетями.
Шаг 8. Просмотреть журналы на аномальные отчёты и ошибки разбора.
Шаг 9. Проверить список узлов в CA на неожиданные записи.
Шаг 10. Убедиться, что агенты отправляют отчёты и сервер их обрабатывает.
Шаг 11. Проверить права служебной учётной записи Puppet Server.
Шаг 12. Записать результат: версии до и после, состояние autosign, дата, кто проверял.

Запрещено:
- считать, что сертификат агента — не привилегия;
- оставлять autosign без строгой проверки;
- публиковать порт 8140 в интернет;
- обновлять только агентов и не трогать сервер;
- путать версии Debian-пакета и Puppet Enterprise;
- публиковать или искать PoC и код эксплуатации;
- делать вывод «чисто» без просмотра журналов и списка узлов CA.

Что считать успехом: сервер и агенты на исправленных версиях, autosign выключен или строго ограничен, порт 8140 закрыт от интернета, журналы просмотрены, список узлов CA сверен, результат записан.