Двадцать четыре сайта на одном сервере — это не «двадцать четыре раза нажать обновить», это ежедневная обязанность, которую хочется автоматизировать и одновременно боишься. Bash WP-CLI Update 8.1.1 — как раз про это: обслуживание парка WordPress одним bash-скриптом, где есть режимы только для чтения, резервная копия до изменения, предохранители против массового отказа и отчёт в JSON. Ниже — устройство, замеры на живом сервере и то, что стоит проверить до первого боевого прогона.
TL;DR: что это и как проверить
- Что это. Bash-скрипт (5 тысяч строк) вокруг WP-CLI: обновления, копии, восстановление, диагностика, оценка CVE.
- 22 режима. Лечение и чтение разделены:
--health,--secrets,--security,--verify,--check,--status,--doctorничего не меняют. - Копия до изменения.
--backup dbили--backup full; упавшая копия останавливает сайт, а не продолжает «на авось». - Предохранители.
--max-failures,--run-timeout,--min-free-mb, блокировка, повторные попытки. - Проверка.
wp-cli-update --version→wp-cli-update 8.1.1, затем--doctorи--securityбез записи.
wp-cli-update --version          # wp-cli-update 8.1.1
wp-cli-update --list-modes       # 22 режима списком
wp-cli-update --doctor           # диагностика хоста, ничего не меняет
wp-cli-update --security --json-lines   # оценка CVE по каждому сайту
Проблема, которую это решает
Обновление одного сайта — операция на минуту. Обновление парка — задача с другими рисками.
Первое: асимметрия ошибки. На одном сайте ошибка стоит одного сайта, на парке — всех сразу, если инструмент устроен как «по очереди без остановки». Отсюда потребность в предохранителе: после пятого отказа прогон должен прекратиться, а не написать ту же ошибку двести раз.
Второе: момент отката. Копия, сделанная «когда-нибудь ночью», не помогает, если обновление сломало сайт утром. Поэтому копия делается перед изменением и относится к тому же прогону.
Третье: контекст безопасности. Пока сайты обновляются, они уязвимы — особенно если обновление ядра само по себе содержит окно, через которое можно выполнить код. Именно так устроена CVE-2026-119977, и инструмент, который обновляет парк, обязан уметь сначала ответить «кто уязвим», а потом «как закрыть окно».
Что такое Bash WP-CLI Update
flowchart TB
  RUN["один запуск: ровно один режим"] --> RO["только чтение: health, secrets, security, verify, check, status, doctor"]
  RUN --> MUT["изменяющие: full, core, plugins, themes, db-optimize, db-fix, cron, astra, harden, restore-db"]
  RO --> OUT["отчёт и код возврата"]
  MUT --> BK["резервная копия до изменения"]
  BK --> APPLY["wp-cli по каждому сайту"]
  APPLY --> OUT
| Свойство | Значение |
|---|---|
| Тип | bash-скрипт-обёртка вокруг WP-CLI |
| Версия | 8.1.1 (8.1.1 — патч только тестов, поведение не менялось) |
| Размер | 4 972 строки, 215 854 байта |
| Режимы | 22 в --list-modes (в таблице README — 23 с самим --list-modes) |
| Второй скрипт | Find_WP_Senior.sh, 884 строки — поиск сайтов |
| Лицензия | MIT с версии 8.1.0 |
| Требования | bash, WP-CLI, root для изменений |
Это не плагин и не демон: скрипт запускается, делает один режим и завершается с понятным кодом. Всё остальное — дисциплина вокруг него: список сайтов, конфигурация как данные, журнал. Именно эта простота делает его пригодным для cron: нет демона — нет висящих процессов и вопросов «а он сейчас работает или завис».
Возможности
Режимы
| Группа | Режимы |
|---|---|
| Обновление | --full, --core, --plugins, --themes, --astra |
| База | --db-optimize, --db-fix |
| Плагины | --list-plugins, --plugin-manage |
| Восстановление и копии | --restore-db, --list-backups |
| Только чтение | --health, --secrets, --security, --verify, --check, --status, --doctor |
| Прочее | --cron, --harden, --list-sites, --list-modes, --completion |
Разделение на «меняет» и «не меняет» здесь не формальность. Операции только для чтения не берут блокировку и не пишут ничего, кроме строк журнала, поэтому их можно ставить в мониторинг и ворота конвейера.
Парк и предохранители
flowchart LR
  LIST["список сайтов"] --> J{"-j: сколько параллельно"}
  J --> SITE["сайт: проверка окружения"]
  SITE --> BACK["--backup db или full"]
  BACK --> UPD["core, plugins, themes, база"]
  UPD --> ERR{"операция упала?"}
  ERR -- да --> RETRY["--retry N или счётчик --max-failures"]
  ERR -- нет --> NEXT["следующий сайт"]
  RETRY --> NEXT
NEXT --> REP["--report: JSON о прогоне"]| Опция | Смысл |
|---|---|
-S, --site PATH |
один сайт вместо списка |
--sites FILE |
список сайтов, по одному абсолютному пути в строке |
-j, --jobs N |
сколько сайтов параллельно |
--retry N и --retry-delay |
повторные попытки для таймаута загрузки или занятой базы |
--max-failures N |
остановить парк после N отказов |
--run-timeout SEC |
общий бюджет времени; остаток парка пропускается, а не падает молча |
--lock-wait SEC |
подождать чужую блокировку вместо немедленной ошибки |
--skip-if-no-updates |
пропустить сайты, где обновлять нечего |
Логика предохранителя хорошо описана в документации и хорошо проверяется практикой: повтор оправдан для таймаута загрузки, но бессмысленен при неверном --url. Поэтому по умолчанию повторов ноль — решение принимает оператор.
Копии и восстановление
| Опция | Что делает |
|---|---|
-b, --backup db |
wp db export перед изменением |
-b, --backup full |
архив дерева tar.gz |
--no-backup |
не делать копий вообще |
--min-free-mb |
отказаться от копии на почти полном диске |
--backup-age-days |
не плодить копии чаще заданного |
--restore-db FILE --yes |
импорт базы: копия текущей делается до, wp db check после |
Последняя строка — редкая честность: восстановление базы требует второго ключа, потому что это деструктивная операция, и она сама себя подстраховывает.
Наблюдаемость
| Что | Как |
|---|---|
| Отчёт прогона | --report FILE — JSON со списком изменений |
| Машинный журнал | --json-log |
| Уведомление | --notify URL, --mail-to |
| Автодополнение | --completion bash\|zsh |
Оценка CVE-2026-119977
Отдельная часть, важная для 8.1.x. Уязвимость в механизме обновления ядра: пока сайт обновляется, неаутентифицированный атакующий может выполнить код. Исправленные выпуски — 7.1.4 (рекомендуется), 7.0.8 на ветке 7.0, 6.9.11 на 6.9 и 4.7.39 на 4.7; для 4.6 и старше исправления нет.
| Что делает инструмент | Как |
|---|---|
| Отвечает, кто уязвим | --security: версия ядра каждого сайта против исправленных выпусков |
| Годится как ворота | код 1, если хотя бы один сайт требует обновления; операция только для чтения |
| Закрывает окно | --harden: помеченный запрет на wp-content/upgrade/ в .htaccess |
| Для nginx | директива печатается в вывод: nginx .htaccess не читает |
| В одном прогоне | --full -j 4 --backup db --harden-upgrade-dir --report файл |
Замеры и цифры
Проверено 11.11.2026, двумя проверками.
Первая — локальный запуск (Git Bash, скачанное дерево релиза).
| Что проверено | Значение |
|---|---|
| Архив релиза | 183 772 байта, SHA-256 5d8303ea…f673b8 — совпал с SHA256SUMS |
| Версия | Bash_WP-CLI_Update.sh 8.1.1 |
| Список режимов | 22 имени в --list-modes |
--doctor |
отработал, код 0; политика по умолчанию: jobs 1, nice 10, повторов 0, максимум отказов не ограничен |
| Размер скрипта | 4 972 строки, 215 854 байта |
Find_WP_Senior.sh |
884 строки |
Вторая — живой сервер (тот, где блог и живёт).
| Что проверено | Значение |
|---|---|
| Развёртывание | /opt/wp-cli-update, симлинки /usr/local/bin/wp-cli-update и wp-find |
| Версия на сервере | wp-cli-update 8.1.1 |
| Автозапуск | cron, ежедневно в 08:00 |
| Последний прогон | 2026-11-10 08:08, режим full |
| Сайтов обработано | 24, успешно 23, с отказом 1 |
| Операций | 155 успешных, 2 с ошибкой, 34 предупреждения |
| Изменений | 0 |
| Параллельность | jobs 4, код выхода 1 |
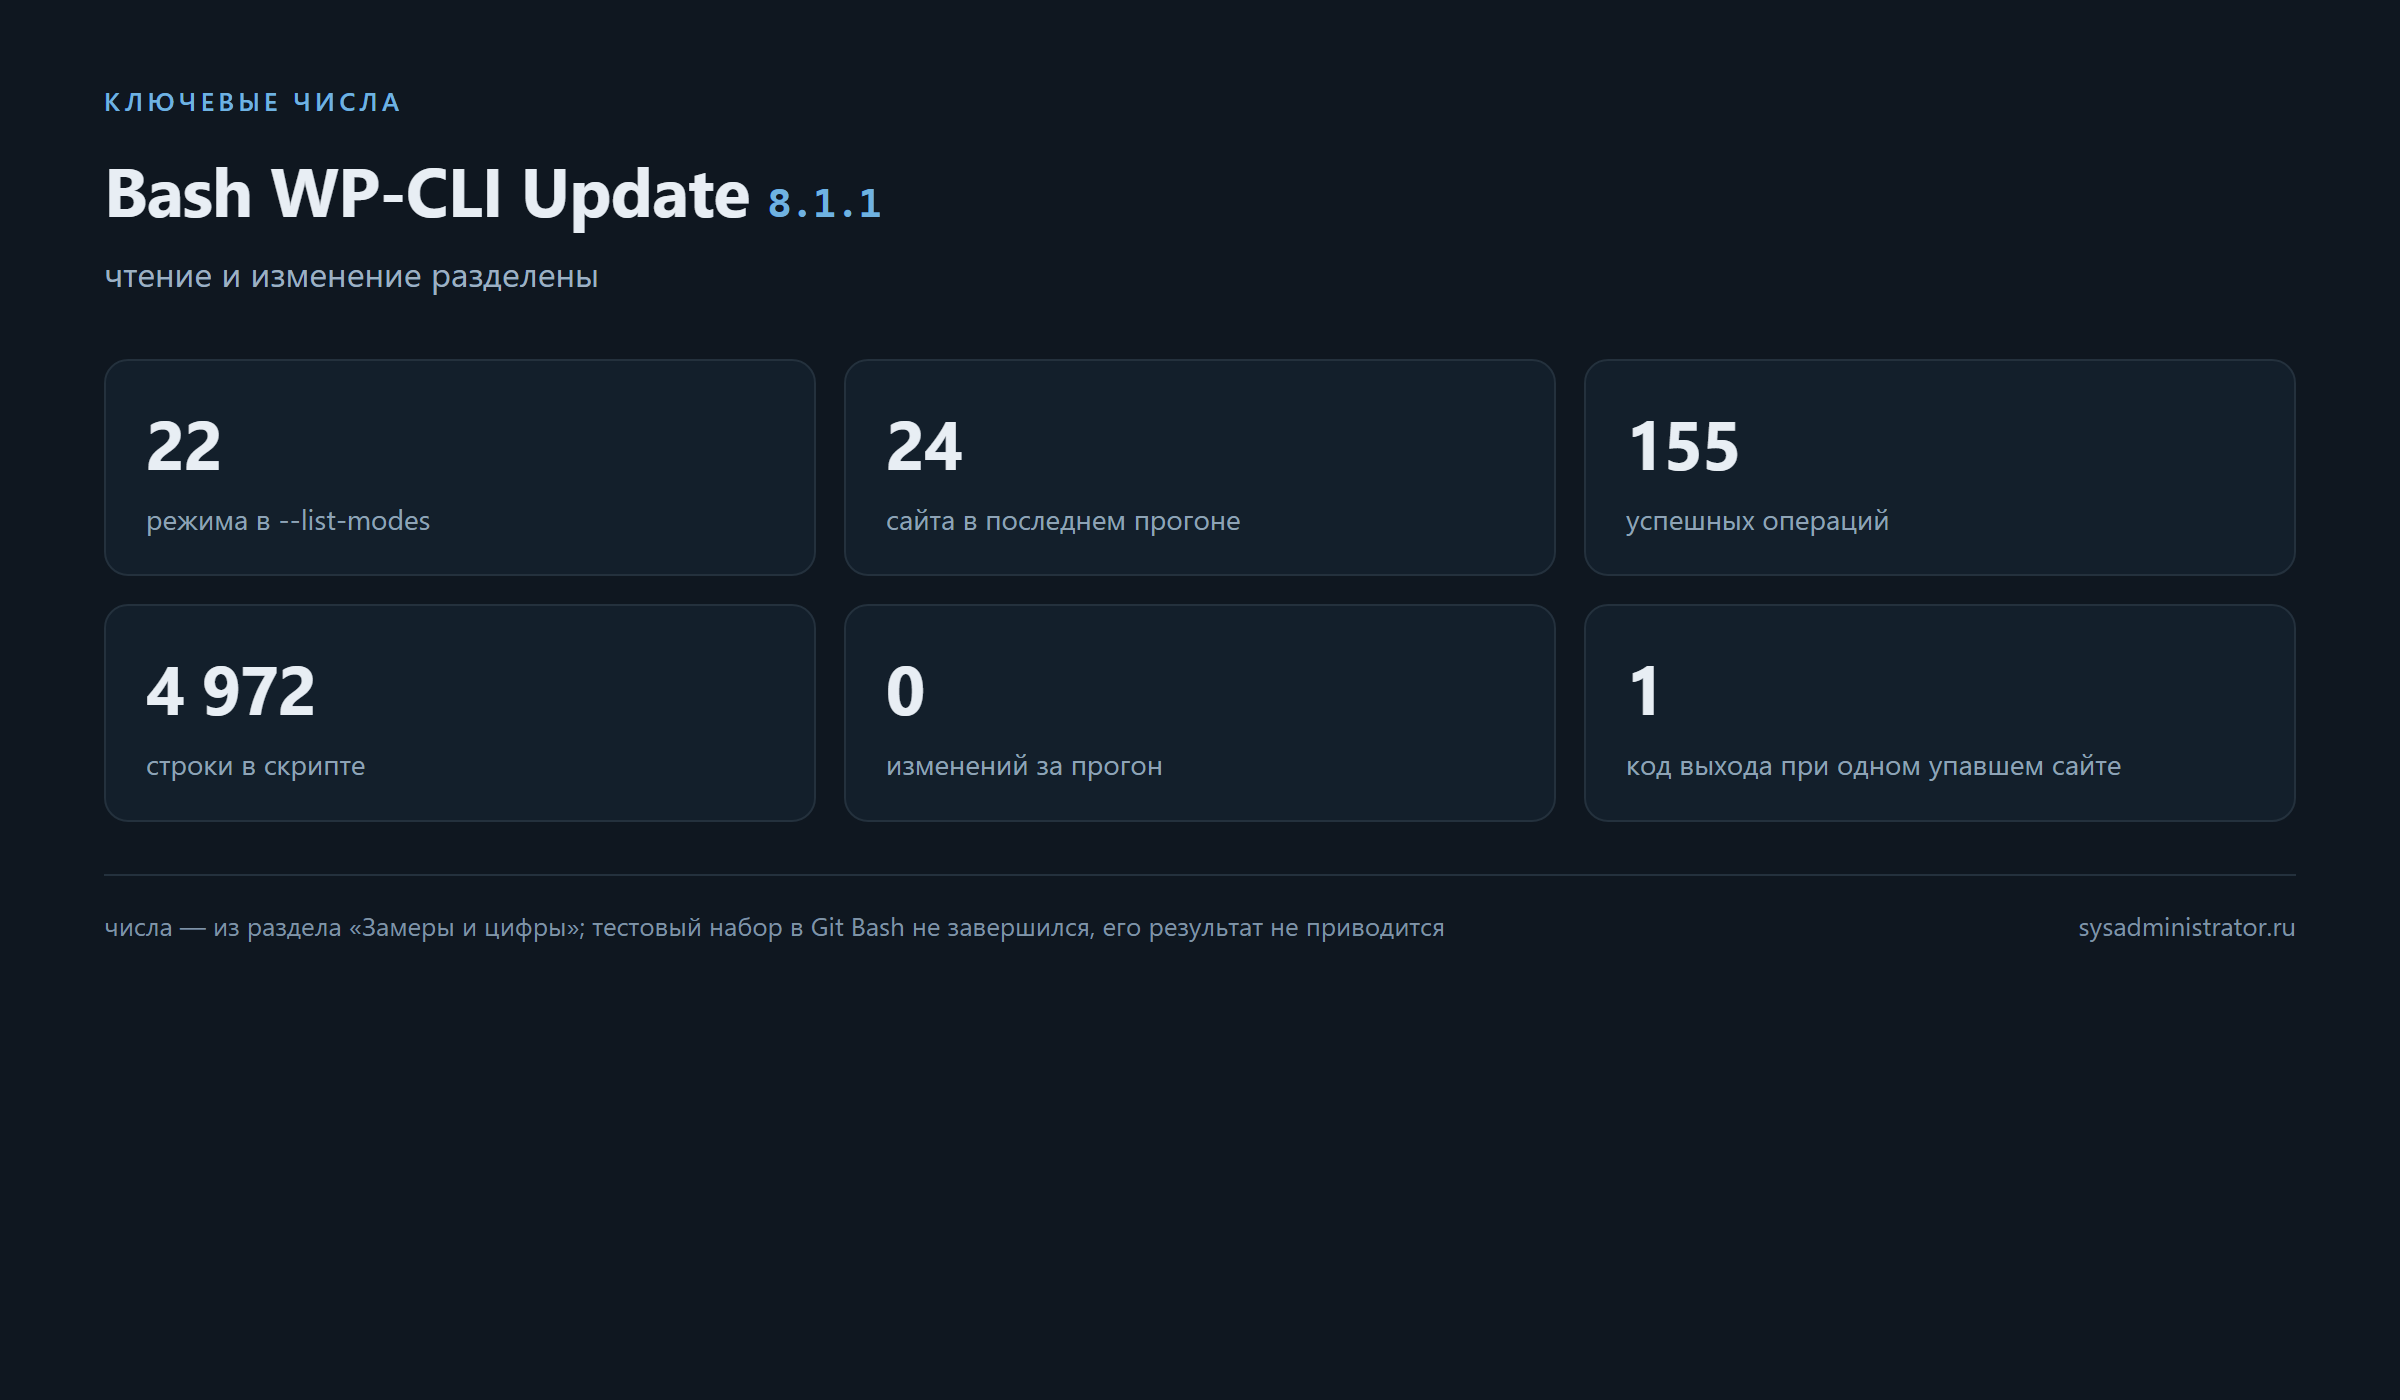
Из этих чисел читается главное: инструмент не «для галочки» — он каждый день обслуживает 24 сайта, и его собственный отчёт показывает честную картину: один сайт упал, 34 предупреждения, ни одного изменения. Именно так и должен выглядеть прогон, который не притворяется успешным: код выхода 1 при 23 удачных сайтах — потому что упавший сайт важнее остальных.
Чего замеры не показывают: полный набор тестов. В Git Bash прогон tests/run_tests.sh не завершился за отведённое время (набор рассчитан на Linux-окружение с его flock, сигналами и правами), поэтому результат тестов я не привожу — вместо него есть живой ежедневный прогон на 24 сайтах.
Сильные стороны продукта
- Разделение чтения и изменения. Семь режимов ничего не пишут, их можно ставить в мониторинг.
- Копия в том же прогоне. Резервная копия относится к тому же изменению, а не к «когда-то ночью».
- Отказ останавливает парк.
--max-failuresпревращает массовый сбой в одну понятную ошибку. - Коды выхода — контракт. 0, 1, 2, 3, 4 и 130/143/131 различаются, а не «что-то пошло не так».
- Конфигурация как данные. Файл разбирается как
KEY=VALUEи никогда не исполняется. - Лицензия не попадает в argv. Она живёт в временном файле,
psеё не показывает. - Восстановление есть.
--restore-db— вторая половина фразы «мы делаем бэкапы». - Ответ на CVE по делу.
--securityотвечает «кто уязвим»,--hardenзакрывает окно обновления.
Установка
# из релиза
curl -fsSL -o bash-wp-cli-update.tar.gz \
  https://github.com/paulmann/Bash_WP-CLI_Update/releases/download/v8.1.1/bash-wp-cli-update-8.1.1.tar.gz
sha256sum bash-wp-cli-update.tar.gz   # 5d8303ea…f673b8

tar xzf bash-wp-cli-update.tar.gz -C /opt/wp-cli-update
ln -sf /opt/wp-cli-update/Bash_WP-CLI_Update.sh /usr/local/bin/wp-cli-update
wp-cli-update --version
| Требование | Зачем |
|---|---|
| bash | сам скрипт; старый bash отвергается с кодом 3 |
| WP-CLI | без него нет операций; отсутствие — тоже код 3 |
| root | изменения прав и файлов сайтов |
| Список сайтов | по умолчанию wp-found.txt рядом со скриптом |
Настройка
flowchart TD
  L1["argv массивом, без eval"] --> L2["конфиг как данные: не исполняется"]
  L2 --> L3["лицензия не попадает в argv"]
  L3 --> L4["копия до изменения"]
  L4 --> L5["коды выхода 0/1/2/3/4"]
| Что настроить | Ключ или опция |
|---|---|
| Список сайтов | --sites или wp-found.txt |
| Копии | --backup db в ежедневном прогоне |
| Предохранители | --max-failures 5, --run-timeout |
| Бережность к живым сайтам | --nice, --ionice |
| Отчёт | --report в каталог журналов |
| Уведомления | --notify или --mail-to |
| Пропуск пустых сайтов | SKIP_IF_NO_UPDATES=1 |
| Защита каталога обновлений | --harden или HARDEN_UPGRADE_DIR=1 |
Конфигурационный файл рядом со скриптом — данные, а не код: строка с шелл-метасимволом отвергает файл целиком с кодом 4, а файл, доступный на запись группе или всем, отклоняется до чтения. Это стоит держать в голове: правка конфига «на ходу» через >> может получить отказ, и это правильное поведение.
Проверка после установки
| Шаг | Команда | Признак успеха |
|---|---|---|
| Версия | wp-cli-update --version |
8.1.1 |
| Режимы | wp-cli-update --list-modes |
22 строки |
| Хост | wp-cli-update --doctor |
список проверок, код 0 |
| Список сайтов | wp-cli-update --list-sites |
пути, которые вы ожидали |
| Состояние | wp-cli-update --status |
сводка последнего прогона |
| Уязвимость | wp-cli-update --security --json-lines |
по строке на сайт, код 0 или 1 |
| Один сайт | --health -S /путь/к/сайту |
инвентарь без изменений |
Только после этих семи шагов имеет смысл запускать что-то изменяющее — и с --backup db.
Почему копия именно в том же прогоне
Распространённая схема выглядит разумно: ночью делаются копии всех сайтов, утром скрипт обновляет. Проблема не в порядке действий, а в разрыве между ними.
Между двумя задачами проходит несколько часов, и за это время меняются данные: кто-то опубликовал запись, кто-то оформил заказ, плагин записал в базу собственное состояние. Копия от трёх ночи уже не та база, которую обновляет скрипт в восемь. Если после обновления что-то пойдёт не так и вы восстановите ночной дамп, вы потеряете пять часов работы сайта — и это будет ваша ошибка, а не ошибка инструмента.
Копия в том же прогоне решает это иначе: она делается перед изменением того же сайта и относится к тому же состоянию. Разница в минутах, а не в часах, и восстанавливается именно то, что сломалось.
Второй аргумент — адресность. Копия привязана к конкретному прогону и к конкретному сайту, поэтому в отчёте видно, к какому изменению она относится. Когда копий десятки и все без подписи, восстановление превращается в угадывание: имя файла с датой не говорит, к какому сайту он относится, а дата у всех одна.
Третья деталь — поведение при неудаче. Если копию сделать не удалось (нет места, ошибка прав), скрипт останавливает сайт, а не идёт дальше «на всякий случай». Это выглядит неудобно ровно до первого раза, когда полный диск останавливает обновление, вместо того чтобы оставить парк без копий и без базы.
Как читать отчёт и что делать с предупреждениями
Отчёт JSON нужен не для красоты: он отвечает на три вопроса, которые задают после любого прогона. Сколько сайтов было обработано и сколько из них упало. Сколько операций выполнено и сколько завершилось ошибкой. Были ли изменения — или всё уже было обновлено до прогона.
Разбирать отчёт стоит сверху вниз, а не по порядку строк. Сначала — число упавших сайтов: один отказ из двадцати четырёх — это работа, двадцать четыре из двадцати четырёх — это авария, и во втором случае читать остальные поля бессмысленно. Затем — число изменений: ноль изменений при режиме обновления означает, что обновлять было нечего, и это нормальное, а не подозрительное состояние. И только потом — предупреждения.
Предупреждения — самая недооценённая часть. Их бывает много (в замере — тридцать четыре), и именно поэтому их перестают читать. Разумный подход — разделить их на два класса. Первый: предупреждения о состоянии сайта (устаревший плагин, нестандартные права, отсутствие чего-то ожидаемого) — это список задач на неделю. Второй: предупреждения о среде (версия bash, отсутствие утилиты, поведение WP-CLI) — это то, что решается один раз на сервере и больше не возвращается.
Практическое правило: если один и тот же тип предупреждения повторяется у всех сайтов, его надо исправлять на уровне сервера, а не в каждом сайте по отдельности. Если предупреждение уникально для одного сайта — это задача для этого сайта. В замере предупреждений было тридцать четыре на двадцать четыре сайта, то есть в среднем больше одного на сайт: это ровно тот случай, когда без группировки по типу список читать невозможно.
Как это выглядит на сервере
Развёртывание занимает минуту и не требует пакетного менеджера: каталог в /opt, два симлинка в /usr/local/bin, запись в cron. На живом сервере это выглядит так: каталог /opt/wp-cli-update, ссылки wp-cli-update и wp-find, ежедневный запуск в восемь утра.
Отдельно стоит сказать про второй скрипт — Find_WP_Senior.sh. Он ищет сайты в дереве и собирает тот самый список, без которого основной инструмент не работает. Это правильное разделение: поиск сайтов — редкая операция, обновление — ежедневная, и смешивать их в одном файле значило бы гонять обход дисков каждую ночь.
Третья часть — cron. Строка запуска простая, но за ней стоят решения: какой пользователь, какой каталог для отчётов, какая политика при отказе. Именно в cron-строке чаще всего теряют --backup и --report, и тогда прогон формально успешен, а разобраться в нём нечем. Ещё одна мелочь, которая всплывает через месяц: каталог отчётов растёт, и без ротации через полгода от этого начинают зависеть проверки свободного места на самом сервере.
Подводные камни
- 8.1.1 ничего не меняет в поведении. Это патч тестов: запись аргументов в тестовом стенде делалась несколькими
write(), из-за чего при-j 5две записи склеивались в одну строку и проверка числа вызовов «падала». Обновляться стоит, но новых возможностей ждать не надо. - Обновление — копия файлов. Никакого пакетного менеджера: распаковать и подменить скрипт.
--backupпо умолчанию выключен.off— это осознанный выбор по умолчанию; включайтеdbявно в ежедневном прогоне.--min-free-mbспасает от копии на полном диске. Отказ от копии лучше, чем копия на 200 МБ свободного места.- Повторы не лечат неверный
--url. Поэтому по умолчанию их ноль: повторять имеет смысл таймауты и занятые блокировки. --skip-if-no-updatesработает только для изменяющих режимов (--core/--plugins/--themes/--full) и только при явном включении.- nginx не читает
.htaccess.--hardenпечатает директиву, но применить её в конфигурации сервера нужно самому. - CVE-2026-119977 не закрывается обновлением «потом». Пока сайт ниже исправленного выпуска, окно открыто;
--hardenего сужает, но не отменяет обновление. - Тесты рассчитаны на Linux. На Git Bash набор не завершился; судить о работоспособности лучше по живому прогону.
- Код выхода 1 при 23 удачных сайтах — норма. Это не поломка инструмента, а сигнал: один сайт требует внимания.
- Конфиг с метасимволами отвергается целиком. Правка через
>>с кавычками может получить отказ, и это защита, а не баг.
Чек-лист
- [ ] Скачать архив релиза и сверить SHA-256 с
SHA256SUMS. - [ ] Развернуть в каталог вида
/opt/...и поставить симлинк. - [ ] Проверить
--version,--list-modes,--doctor. - [ ] Собрать список сайтов и проверить его
--list-sites. - [ ] Прогнать
--security --json-linesи записать, кто уязвим. - [ ] Включить
--backup dbи--reportв ежедневном прогоне. - [ ] Задать
--max-failuresи--run-timeout. - [ ] Проверить один сайт режимом только для чтения (
--health -S). - [ ] Настроить автозапуск и убедиться, что
--statusпоказывает прогон. - [ ] Записать версию и дату развёртывания в паспорт сервера.
FAQ
Это плагин WordPress?
Нет, это bash-скрипт на сервере, который вызывает WP-CLI для каждого сайта из списка.
Что нового в 8.1.1?
Только правка тестов: запись аргументов в тестовом стенде теперь делается одним write(), из-за чего исчезла ложная ошибка «парк остановился раньше» при параллельном прогоне. Поведение менеджера не менялось.
Безопасно ли давать ему root?
Он для этого и написан, но безопасность обеспечивается устройством: WP-CLI вызывается массивом аргументов без eval, конфигурация не исполняется, лицензия не попадает в argv, копия делается до изменения. Плюс есть режимы, которые ничего не пишут.
Как проверить, уязвим ли сайт по CVE-2026-119977?
wp-cli-update --security --json-lines: по строке на сайт, код 1, если хотя бы один требует обновления. Операция только для чтения.
Что будет, если прогон упадёт на середине?
Есть --max-failures (остановить парк после N отказов), --run-timeout (бюджет времени) и блокировка от параллельного запуска. Частичная сводка и JSON-отчёт пишутся даже при прерывании по сигналу.
Можно ли восстановить базу?
Да: --restore-db FILE --yes. Перед импортом делается копия текущей базы, после — wp db check.
Что было в документации и что изменилось
Исходный материал — README на шестьсот с лишним строк с пятнадцатью разделами и собственный AGENTS.md для агентов. Как справочник это хорошо, как ответ на вопрос «что мне от него будет» — хуже: числа есть, а живого прогона нет.
| Было | Стало |
|---|---|
| таблица режимов без разделения по риску | два кольца: что меняет и что только читает |
| описание предохранителей списком | что происходит при массовом отказе и почему по умолчанию повторов ноль |
| «безопасность» как раздел README | слои защиты и что из этого проверяется тестами |
| нет живого прогона | два замера: локальный и на сервере с 24 сайтами |
Главное изменение — отношение к цифрам. В документации честно написано, какой релиз что меняет, включая то, что 8.1.1 — патч только тестов. Эта же честность перенесена в статью: где нет проверки — сказано прямо, а не заменено уверенным тоном.
Итог
Bash WP-CLI Update — инструмент для той части работы, где ошибка стоит дорого: обновление десятков сайтов. У него правильные акценты — разделение чтения и изменения, копия в том же прогоне, предохранители, контракт кодов выхода и честный отчёт. Проверка на живом сервере показала его в работе: 24 сайта, 23 успешно, один отказ, 155 операций и код выхода 1 — то есть инструмент не притворяется, что всё хорошо. Ограничения тоже названы: копия по умолчанию выключена, --harden для nginx требует рук, а версия 8.1.1 вообще не меняет поведения — она про тесты.
Цитата: Автоматизация парка начинается не с кнопки «обновить всё», а с кнопки «остановиться после пяти отказов».
Связанные материалы
- Bash WP-CLI Update 8.1.0 — выпуск, где появились оценка CVE и MIT.
- Bash WP-CLI Update 8.0.4 — более ранний разбор того же продукта.
- RAGRAF 0.11.0: контракт-пин и пробы поведения — про доказательства вместо обещаний.
- WP Author Switcher: смена автора записей пачкой — ещё одна массовая операция по парку записей.
- Fornex Control: панель для DNS-зон — предпросмотр и снимок перед записью.
LLM Summary
- Тема:
Bash WP-CLI Update8.1.1 — bash-скрипт (4 972 строки, 215 854 байта) для обслуживания парка WordPress через WP-CLI: обновления, копии, восстановление, диагностика, оценка CVE. - Режимы: 22 в
--list-modes; изменяющие (--full,--core,--plugins,--themes,--db-optimize,--db-fix,--cron,--astra,--harden,--restore-db) и только для чтения (--health,--secrets,--security,--verify,--check,--status,--doctor,--list-backups). - Коды выхода: 0 успех, 1 операционная ошибка, 2 ошибка аргументов, 3 ошибка окружения, 4 ошибка конфигурации, 130/143/131 — прерывание.
- Предохранители:
-j/--jobs,--retry,--max-failures,--run-timeout,--lock-wait,--min-free-mb,--skip-if-no-updates. - Замерено 11.11.2026, локально: архив 183 772 байта, SHA-256
5d8303ea…f673b8(совпал сSHA256SUMS), версия8.1.1, 22 режима,--doctorс кодом 0; политика по умолчаниюjobs 1,nice 10, повторов 0. - Замерено 11.11.2026, на живом сервере: развёрнут
/opt/wp-cli-updateс симлинками, версия 8.1.1, cron ежедневно 08:00; последний прогон 2026-11-10 08:08, режимfull, 24 сайта, 23 успешно, 1 отказ, 155 операций успешно, 2 с ошибкой, 34 предупреждения, 0 изменений,jobs 4, код выхода 1. - 8.1.1 — патч только тестов: запись аргументов делалась несколькими
write(), из-за чего при-j 5две записи склеивались и проверка числа вызовов ложно падала; теперь запись однимwrite(), поведение менеджера не менялось. - CVE-2026-119977:
--securityотвечает, кто уязвим (код 1 при необходимости обновления, только чтение);--hardenдобавляет запрет наwp-content/upgrade/в.htaccessи печатает директиву для nginx; исправленные выпуски 7.1.4, 7.0.8, 6.9.11, 4.7.39. - Не проверялось: полный набор тестов — в Git Bash
tests/run_tests.shне завершился (рассчитан на Linux); поведение изменяющих режимов на парке в этом прогоне не запускалось. - Ссылки: https://github.com/paulmann/Bash_WP-CLI_Update, https://github.com/paulmann/Bash_WP-CLI_Update/releases/tag/v8.1.1
Промт для агента (установка и настройка)
Готовый промт: скопируйте блок целиком. Источник шагов — AGENTS.md и docs/AGENT-INSTALL.md репозитория (оба файла в дереве есть), сверено с прогоном на живом сервере.
Задача: развернуть Bash WP-CLI Update 8.1.1 на сервере с парком WordPress и настроить ежедневный прогон с копиями и отчётом.

Материалы:
- репозиторий: https://github.com/paulmann/Bash_WP-CLI_Update
- AGENTS.md: https://github.com/paulmann/Bash_WP-CLI_Update/blob/main/AGENTS.md
- установка для агента: docs/AGENT-INSTALL.md
- релиз: https://github.com/paulmann/Bash_WP-CLI_Update/releases/tag/v8.1.1

Шаг 1. Предпосылки: bash, WP-CLI, root для изменений; проверить окружение режимом --doctor.
Шаг 2. Скачать архив релиза, сверить SHA-256 с SHA256SUMS (5d8303ea9c2b31ab558789a1a4fc43dca30f93e85a981987e58e57ef15f673b8).
Шаг 3. Распаковать в /opt/wp-cli-update, поставить симлинки wp-cli-update и wp-find в /usr/local/bin.
Шаг 4. Проверить: --version (8.1.1), --list-modes (22 имени), --doctor (код 0).
Шаг 5. Собрать список сайтов, проверить --list-sites.
Шаг 6. Оценка уязвимости без записи: --security --json-lines (код 1 = есть сайт, требующий обновления).
Шаг 7. Настроить ежедневный прогон: --full -j 4 --backup db --report <файл> --max-failures 5 --nice 10.
Шаг 8. Проверить через сутки: --status (сайтов, отказов, изменений) и прочитать отчёт JSON.
Шаг 9. Для сайтов с открытым окном обновления: --harden, а для nginx — применить напечатанную директиву в конфигурации сервера.
Шаг 10. Записать версию, дату развёртывания и путь к отчёту в паспорт сервера.

Запрещено:
- запускать изменяющие режимы без --backup db в том же прогоне;
- отключать блокировку или ставить --max-failures 0 на большом парке;
- полагаться на --retry для неверного --url: повтор не исправляет адрес;
- считать, что --harden достаточно: в nginx он только печатает директиву;
- править конфигурацию через >> , если в строке есть кавычки или метасимволы: файл будет отвергнут с кодом 4;
- выдавать код выхода 1 за поломку инструмента: это сигнал об одном упавшем сайте.

Что считать успехом: --version отдаёт 8.1.1, --doctor без ошибок, --list-sites показывает ожидаемые пути, --security даёт вердикт по каждому сайту, ежедневный прогон пишет отчёт JSON и --status показывает число сайтов и отказов.