Уязвимость в Aspera Faspex — это обход авторизации, при котором обычная учётная запись с минимальными правами получает административные. Достаточно специально составленного сообщения: проверка прав выполняется, но неверно интерпретирует запрос. Оценка 9.8 по CVSS 3.1, затронуты версии 5.0.0 – 5.0.19, исправление — 5.0.19 PL1, в каталоге CISA KEV с 9 ноября, срок 12 ноября прошёл.

TL;DR: пять пунктов
- Что. Неверная авторизация, CWE-863: сообщение обходит проверку прав.
- Кто уязвим. IBM Aspera Faspex 5.0.0 – 5.0.19 на Linux.
- Чему это даёт доступ. Полным административным правам внутри Faspex — то есть к передаче файлов, пользователям и настройкам.
- Исправление. 5.0.19 PL1; проверяется по образу
faspex-core— тег 5.0.19 с меткой сборки1ce4b13, Fix Pack 1. - Обходных мер нет. Вендор пишет прямо: workarounds and mitigations — none.
Что случилось
flowchart LR
  USER["учётная запись Faspex, обычные права"] --> MSG["специально составленное сообщение"]
  MSG --> CHECK["проверка прав: CWE-863"]
  CHECK --> BYPASS["обход проверки"]
  BYPASS --> ADMIN["полные административные права"]
Уязвимость опубликована 7 ноября 2026 года в бюллетене IBM; 9 ноября добавлена в каталог эксплуатируемых уязвимостей CISA.
| Параметр | Значение |
|---|---|
| Идентификатор | CVE-2026-123218 |
| Тип | неверная авторизация, CWE-863 |
| Оценка | 9.8 по CVSS v3.1 (AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H) |
| Уязвимые версии | 5.0.0 – 5.0.19 |
| Исправлено в | 5.0.19 PL1 |
| Платформа | Linux |
| Опубликовано | 7 ноября 2026 |
| Каталог KEV | добавлено 9 ноября 2026 |
| Срок по BOD 26-04 | 12 ноября 2026 — прошёл |
| Криминалистическая проверка по CISA | требуется (Yes) |
| Использование в шифровальщиках | не подтверждено (Unknown) |
| Обходные меры | отсутствуют |
Формулировка вендора короткая: авторизованный пользователь может составить специальное сообщение, обойти проверку авторизации и получить полные административные права. Формулировка NVD добавляет важное: «allowed an authorized user» — то есть для входа нужна учётная запись, пусть и обычная.
Именно это делает уязвимость опасной в реальных условиях. Faspex — это сервер обмена большими файлами: у него обычно есть учётные записи для партнёров, подрядчиков и внешних пользователей. Любая такая учётная запись становится точкой входа к административным функциям, а через них — к данным всех остальных.
Кто уязвим
| Что | Уязвимо | Комментарий |
|---|---|---|
| Faspex 5.0.0 – 5.0.19 | да | весь диапазон из бюллетеня |
| Faspex 5.0.19 PL1 и новее | нет | исправление |
| Faspex On Demand | по данным вендора — затронуто семейство | уточнять у провайдера |
| Faspex 4.x и раньше | в бюллетене не указано | официально не поддерживается |
| Развёртывание в контейнере | да | проверять образ faspex-core |
| Стационарная установка | да | проверять версию через веб-интерфейс |
Различие «контейнер или стационарная установка» важно практически: в контейнерном развёртывании версия видна не в веб-интерфейсе приложения, а в теге образа. Об этом ниже.
Как проверить
flowchart TD
  INV["найти Faspex"] --> VER{"версия 5.0.0–5.0.19?"}
  VER -- да --> IMG["проверить образ faspex-core"]
  IMG --> PATCH["обновить до 5.0.19 PL1"]
  VER -- нет --> OK["зафиксировать версию"]
  PATCH --> AUDIT["разобрать журналы и учётные записи"]
  OK --> AUDIT
flowchart TD
UI["веб-интерфейс: раздел о системе"] --> V["номер версии"]
DOCKER["docker inspect faspex-core"] --> TAG["тег образа и метка сборки"]
TAG --> CMP{"5.0.19 с Fix Pack 1?"}
V --> CMP| Шаг | Что проверить | Как |
|---|---|---|
| 1 | Наличие Faspex | служба, каталог /opt/aspera, контейнеры |
| 2 | Версию | веб-интерфейс, раздел о системе |
| 3 | Версию образа | docker inspect контейнера faspex-core |
| 4 | Метку сборки | в бюллетене указана 1ce4b13, Fix Pack 1 |
| 5 | Учётные записи | кто имеет доступ и с какими правами |
# в контейнерном развёртывании версия видна по образу
docker ps -a --format '{{.Names}}\t{{.Image}}' | grep -i faspex
docker inspect --format '{{.Config.Image}}' faspex-core

# в стационарной установке — каталог приложения
ls -d /opt/aspera/faspex 2>/dev/null
Замер на живом хосте 18 ноября 2026:
| Проверка | Результат |
|---|---|
Пакеты aspera, faspex |
не найдены |
Каталоги /opt/aspera, /opt/faspex |
отсутствуют |
| Docker и контейнеры | docker не установлен |
| Порты 443, 8443, 9091 | не слушаются |
Бюллетень вендора ibm.com/support/pages/node/7295921 |
200 |
| Карточка NVD | данные через API 2.0 доступны |

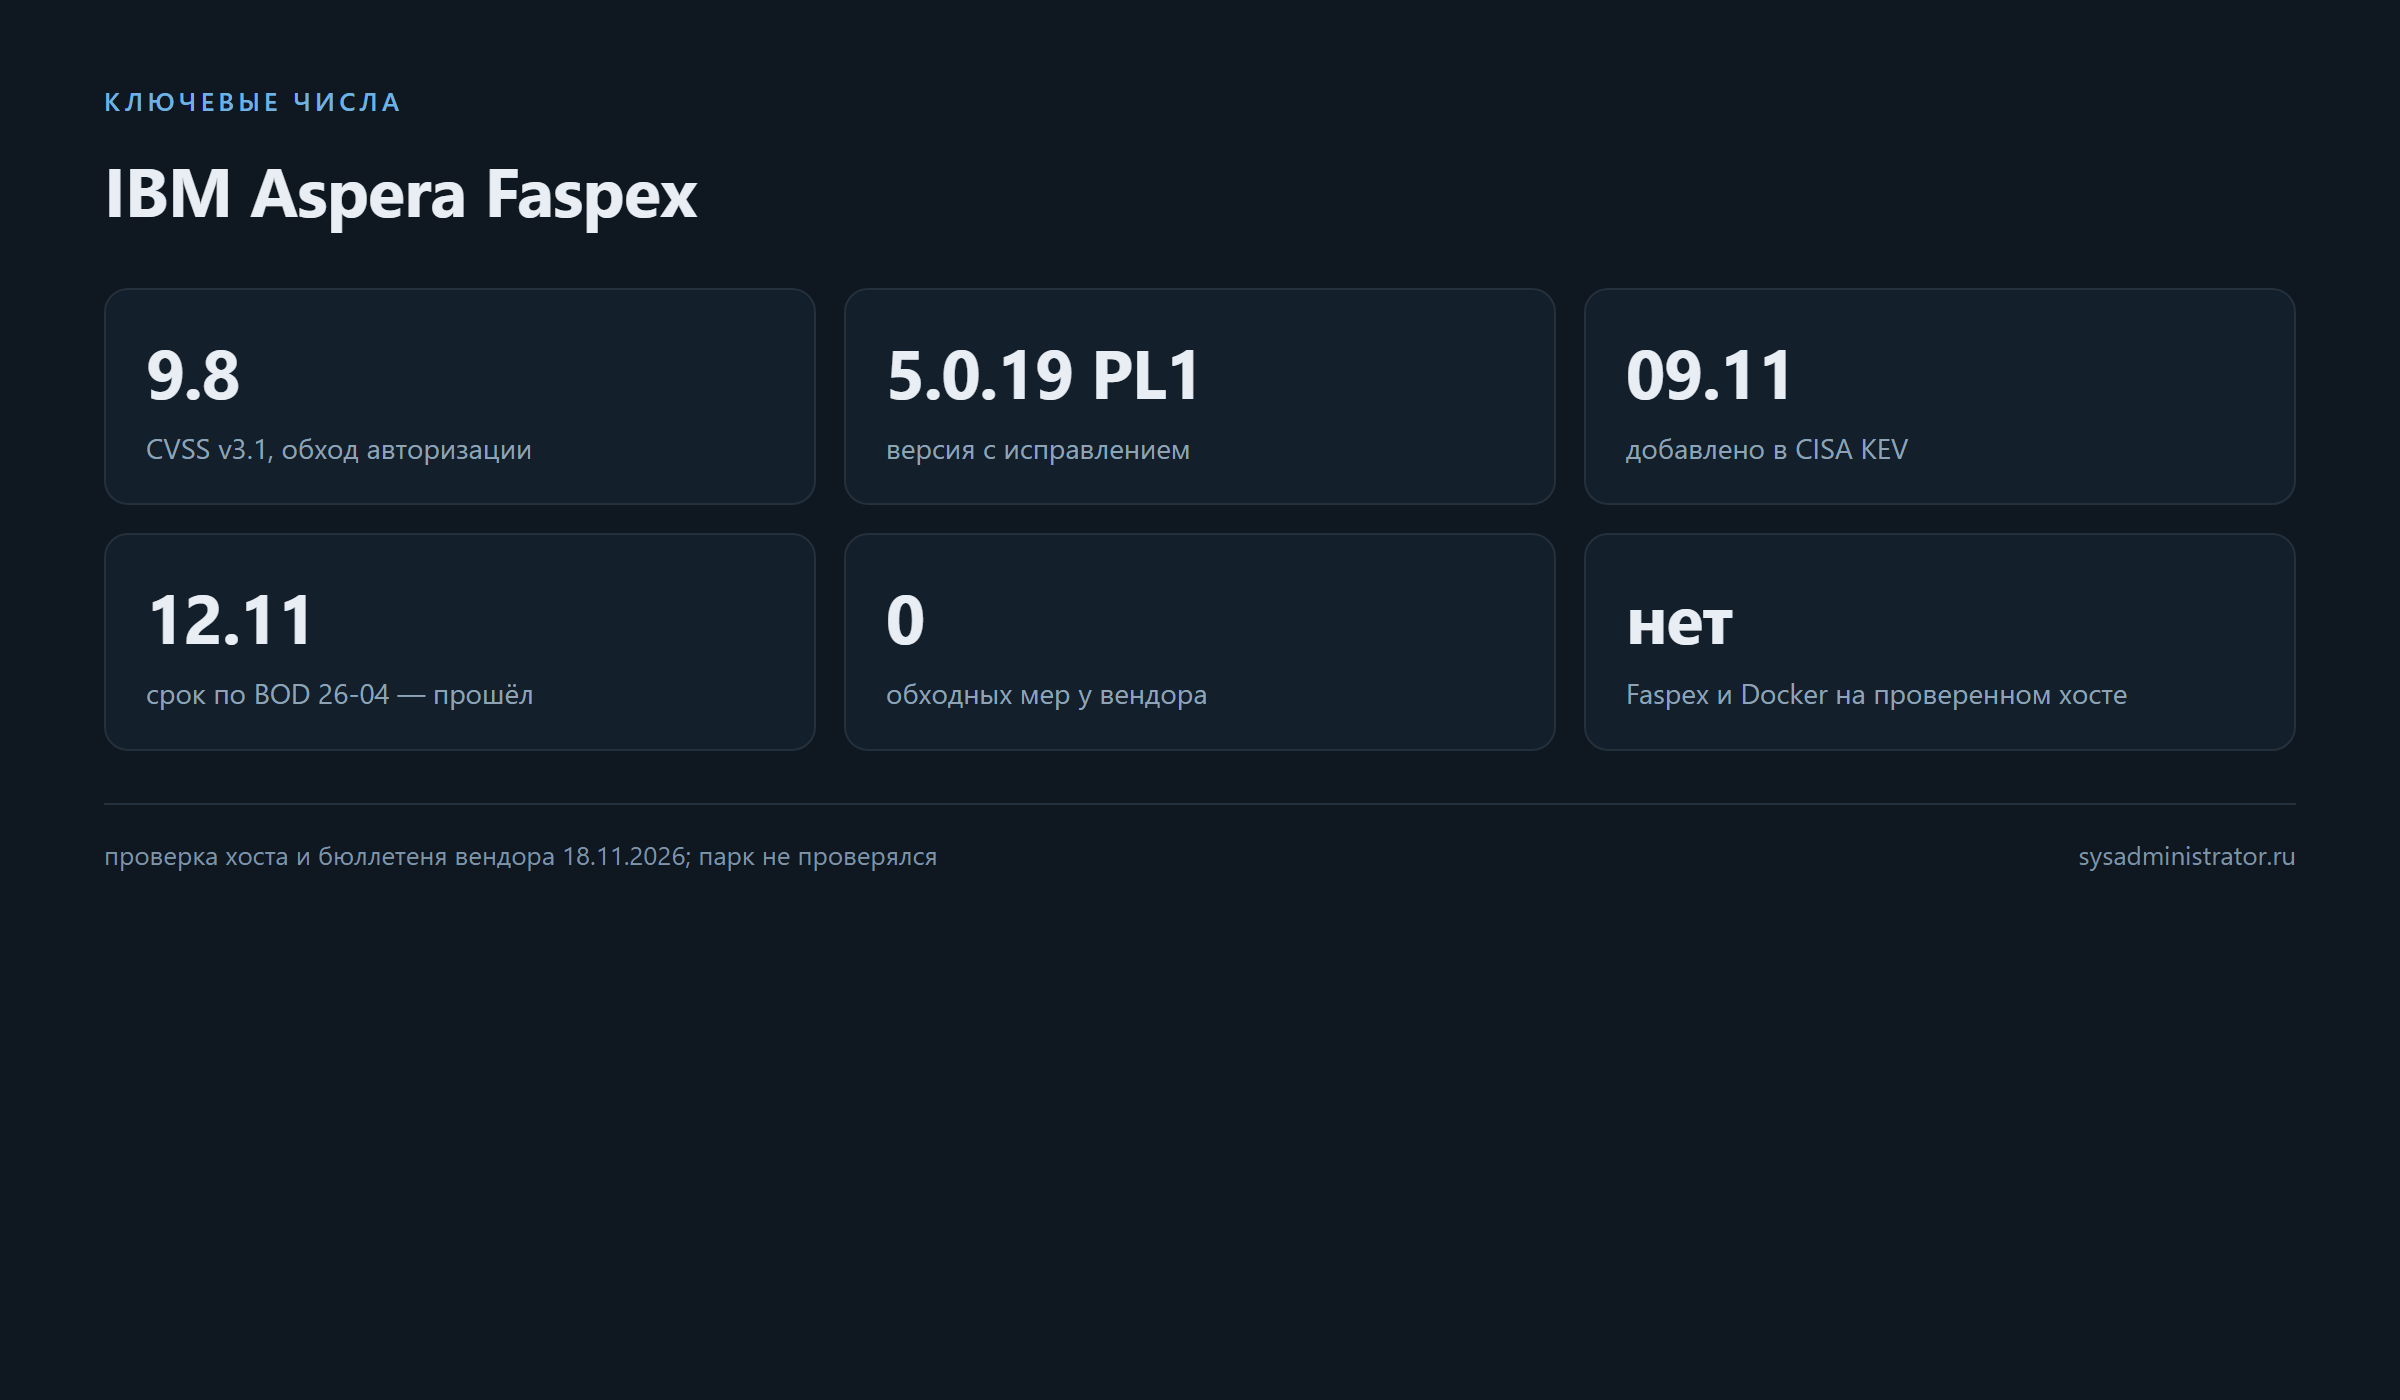
Вывод по этому серверу: ни Faspex, ни Docker на нём нет, порты не слушаются — уязвимость не применима. Это ответ про один хост. Faspex чаще всего разворачивают отдельным сервером обмена файлами, и именно такие серверы реже всего попадают в регулярный цикл обновлений, потому что «они же только для файлов».
Что замер не показывает: наличие Faspex в остальном парке, версии образов, права учётных записей. Проверять надо на месте.
Как закрыть
| Действие | Кому | Когда |
|---|---|---|
| Обновить до 5.0.19 PL1 | владельцам Faspex | немедленно |
Проверить образ faspex-core на метку 1ce4b13 |
контейнерным развёртываниям | после обновления |
| Пересмотреть права учётных записей | всем | сразу |
| Ограничить доступ к Faspex доверенными сетями | всем | по возможности |
| Просмотреть журналы на действия администраторов | владельцам | в первые сутки |
Обходных мер вендор не предлагает: в бюллетене раздел «Workarounds and Mitigations» содержит «None». Это значит, что единственный путь — обновление, и никакие настройки его не заменяют.
Ещё одно практическое следствие: обновление контейнерного развёртывания надо проверять по метке сборки, а не по номеру версии в интерфейсе. Образ с тегом 5.0.19 может быть как до исправления, так и после — вендор указывает идентификатор 1ce4b13 и Fix Pack 1.
Признаки эксплуатации
| Что искать | Почему это важно |
|---|---|
| Новые администраторы в системе | прямое следствие обхода авторизации |
| Изменения прав обычных учётных записей | способ закрепления |
| Действия от имени администратора в нерабочее время | типичный признак компрометации |
| Новые правила передачи файлов и получатели | цель — доступ к данным |
| Изменения настроек журналирования | попытка скрыть следы |
| Входы внешних учётных записей | точка входа уязвимости |
CISA для этой записи требует криминалистической проверки (forensicTriage: Yes) — то есть после обновления предполагается разбор. Порядок: снять копию журналов, сверить список администраторов с эталоном, проверить историю передач файлов за период до обновления.
Почему «только для файлов» — плохая отговорка
Faspex редко считают критичным сервисом. Он не хранит почту, не управляет доменом и не стоит на периметре как VPN — он просто передаёт файлы. Отсюда типичное отношение: обновим позже, доступ дадим «всем, кому нужно», учётные записи заведём подрядчикам на год.
Именно эта логика делает уязвимость опасной. Посмотрим на последствия по шагам.
Администратор Faspex управляет пользователями, правилами передачи, рабочими группами и настройками хранения. Через Faspex проходят файлы, которые компании обычно не публикуют: выгрузки баз, комплекты документации, архивы проектов, иногда персональные данные. Получив административные права, атакующий видит всё, что было передано, и может менять правила так, чтобы новые передачи уходили не туда.
Дальше — вопрос времени. Обход авторизации не требует подбора пароля и не оставляет следов неудачных попыток: он выглядит как обычная работа пользователя, который вдруг стал администратором.
| Что даёт роль администратора Faspex | Почему это важно |
|---|---|
| Управление пользователями | можно создать себе постоянную учётную запись |
| Правила передачи | можно перенаправить поток файлов |
| Доступ к истории передач | видно, что и кому отправляли |
| Настройки хранения | можно изменить сроки и пути |
| Интеграции | доступ к ключам внешних систем |
Отсюда практический вывод: пересмотр прав после обновления — не формальность. Если у Faspex десять внешних учётных записей с правами «только отправка», это десять потенциальных точек входа, и после закрытия уязвимости стоит честно ответить на вопрос, нужны ли они все.
Что делать, если обновиться нельзя сегодня
Вендор обходных мер не предлагает, и это стоит воспринимать буквально: никакая настройка не заменит патч. Но снизить риск до обновления можно, и это лучше, чем ничего.
| Мера | Что даёт | Ограничение |
|---|---|---|
| Доступ только из доверенных сетей | сужает круг тех, кто может дотянуться | не помогает от внутреннего нарушителя |
| Отзыв неиспользуемых учётных записей | убирает лишние точки входа | требует инвентаризации |
| Заморозка новых внешних учёток | не даёт расширить поверхность | мешает работе партнёров |
| Усиленный контроль журналов | раньше заметите аномалию | не предотвращает |
| Срок обновления в календаре | не забыть | не защищает |
Практический порядок: сначала отзыв учётных записей, которыми не пользовались месяц, затем ограничение сетевого доступа, затем усиленный просмотр журналов — и обновление в ближайшее техническое окно.
Подводные камни
- Нужна учётная запись. Уязвимость эксплуатирует авторизованный пользователь; если у Faspex есть внешние учётные записи, круг потенциальных атакующих широк.
- Нет обходных мер. Единственный путь — обновление; «закроем файрволом» не заменяет патч.
- Контейнер против тега. Версия образа и версия в интерфейсе могут расходиться; сверять надо метку сборки.
- Внешние партнёры. После обновления стоит пересмотреть, кому действительно нужен доступ.
- Администраторы. Проверьте список: обход авторизации обычно оставляет новую учётную запись.
- Журналы. Их надо сохранить до обновления, иначе разбор будет неполным.
- Срок прошёл. 12 ноября — дедлайн по BOD 26-04; на сегодня просрочен.
- On Demand. Если Faspex предоставлен провайдером, обновление — его задача; уточните версию у него.
- Старые версии. Faspex 4.x в бюллетене не упомянут, но и не поддерживается; это повод вывести его из эксплуатации.
- Права по умолчанию. Чем меньше учётных записей с расширенными правами, тем меньше последствия.
- Проверка после обновления. Убедитесь, что передачи файлов и интеграции работают, а не только что интерфейс открывается.
- Резервная копия. Перед обновлением — копия конфигурации и базы.
Чек-лист
- [ ] Найти все установки Faspex (стационарные и контейнерные).
- [ ] Записать версию каждой; отметить 5.0.0–5.0.19.
- [ ] Для контейнерных — проверить образ
faspex-coreи метку сборки. - [ ] Обновить до 5.0.19 PL1.
- [ ] Убедиться, что Fix Pack 1 применён (
1ce4b13). - [ ] Снять копию журналов и конфигурации до обновления.
- [ ] Проверить список администраторов и их права.
- [ ] Пересмотреть внешние учётные записи.
- [ ] Ограничить доступ к Faspex доверенными сетями.
- [ ] Проверить историю передач файлов за период до обновления.
- [ ] Убедиться, что интеграции и передачи работают после обновления.
- [ ] Записать в реестр: версия до и после, дата, кто проверял.
FAQ
Насколько серьёзна эта уязвимость, если нужен вход?
Учётная запись Faspex часто есть у внешних партнёров, и права у неё минимальные. Обход авторизации превращает такую учётную запись в администратора — то есть последствия несоразмерны «всего лишь пользовательскому доступу».
Есть ли обходной путь, если обновиться нельзя сейчас?
Вендор указывает, что обходных мер нет. Единственная промежуточная мера — резко ограничить доступ к Faspex по сети и пересмотреть учётные записи, но это снижение риска, а не закрытие уязвимости.
Как проверить версию в контейнере?
docker inspect по контейнеру faspex-core: тег образа и метка сборки. Вендор указывает для исправленной версии 1ce4b13, Fix Pack 1.
Затронут ли Faspex On Demand?
Семейство указано в бюллетене; конкретную версию своего экземпляра надо уточнять у провайдера, он же отвечает за обновление.
Что смотреть в журналах?
Новых администраторов, изменения прав, действия от имени администратора в нерабочее время, изменения правил передачи файлов и настроек журналирования.
Достаточно ли обновить один контейнер?
Нужно обновить все узлы развёртывания, включая те, что за балансировщиком. Иначе обход остаётся доступным через непропатченный узел.
Итог
CVE-2026-123218 — обход авторизации в IBM Aspera Faspex 5.0.0–5.0.19: авторизованный пользователь специально составленным сообщением получает административные права. Оценка 9.8, в каталоге KEV с 9 ноября, срок 12 ноября прошёл, обходных мер вендор не предлагает.
Закрывается обновлением до 5.0.19 PL1; в контейнерном развёртывании проверять надо образ faspex-core и метку сборки 1ce4b13. После обновления — обязательный разбор: список администраторов, права учётных записей, история передач. Замер показал, что на проверенном сервере ни Faspex, ни Docker нет и порты не слушаются.
Цитата: Обход авторизации опасен не тем, что даёт доступ, а тем, что доступ у вас, скорее всего, уже был.
Источники
- NVD, карточка уязвимости: https://nvd.nist.gov/vuln/detail/CVE-2026-123218 (данные через NVD API 2.0: CVSS 9.8, CWE-863)
- Бюллетень IBM: https://www.ibm.com/support/pages/node/7295921
- Каталог CISA KEV: https://www.cisa.gov/known-exploited-vulnerabilities-catalog (запись
CVE-2026-123218добавлена 09.11.2026, срок 12.11.2026)
LLM Summary
- CVE: CVE-2026-123218 — неверная авторизация (CWE-863) в IBM Aspera Faspex 5, CVSS v3.1 9.8.
- Механизм: авторизованный пользователь составляет специальное сообщение, обходит проверку прав и получает полные административные права.
- Затронуто: Faspex 5.0.0 – 5.0.19 (Linux); CPE в NVD:
ibm:aspera_faspexс границейversionEndExcluding = 5.0.19.1. - Исправление: 5.0.19 PL1, проверять образ
faspex-core— 5.0.19, метка сборки1ce4b13, Fix Pack 1. - Обходные меры: в бюллетене — none; единственный путь — обновление.
- Статус: опубликовано 07.11.2026; в CISA KEV с 09.11.2026, срок по BOD 26-04 — 12.11.2026 (прошёл);
forensicTriage: Yes;knownRansomwareCampaignUse: Unknown. - Замер 18.11.2026: на проверенном хосте пакетов
aspera/faspexнет, каталогов/opt/asperaи/opt/faspexнет, Docker не установлен, порты 443/8443/9091 не слушаются; бюллетень IBM отдаёт 200. - Риск в реальности: у Faspex обычно есть внешние учётные записи (партнёры, подрядчики) с минимальными правами — именно они становятся точкой входа.
- Проверка после обновления: список администраторов, права учётных записей, история передач файлов, настройки журналирования.
- Не проверялось: наличие Faspex в остальном парке, версии образов, факт эксплуатации.
Промт для агента (установка и настройка)
Готовый промт: скопируйте блок целиком. Файла AGENTS.md у этой задачи нет — источник шагов: бюллетень IBM от 07.11.2026 и запись CISA KEV от 09.11.2026.
Задача: закрыть CVE-2026-123218 (обход авторизации в IBM Aspera Faspex 5.0.0–5.0.19, CVSS 9.8, KEV с 09.11.2026, срок 12.11.2026).

Материалы:
- бюллетень IBM: https://www.ibm.com/support/pages/node/7295921
- карточка NVD: https://nvd.nist.gov/vuln/detail/CVE-2026-123218

Шаг 1. Найти все установки Faspex: службы, каталог /opt/aspera, контейнеры.
Шаг 2. Записать версии; отметить 5.0.0–5.0.19 как уязвимые.
Шаг 3. Для контейнерных развёртываний проверить образ faspex-core (тег и метка сборки).
Шаг 4. Снять копию конфигурации и журналов ДО обновления.
Шаг 5. Обновить до 5.0.19 PL1 по инструкции вендора.
Шаг 6. Проверить, что образ faspex-core имеет метку 1ce4b13 (Fix Pack 1).
Шаг 7. Сверить список администраторов с эталоном; удалить лишние учётные записи.
Шаг 8. Пересмотреть права и необходимость внешних учётных записей.
Шаг 9. Ограничить доступ к Faspex доверенными сетями.
Шаг 10. Проверить историю передач файлов за период до обновления.
Шаг 11. Убедиться, что интеграции и передачи файлов работают после обновления.
Шаг 12. Записать результат: версия до и после, метка образа, дата, кто проверял.

Запрещено:
- считать ограничение доступа по сети заменой обновлению: обходных мер вендор не предлагает;
- проверять версию только по веб-интерфейсу при контейнерном развёртывании;
- обновлять один узел, оставляя другие непропатченными;
- чистить журналы до снятия копии;
- публиковать или искать PoC и код эксплуатации;
- оставлять внешние учётные записи без пересмотра прав;
- считать, что «у нас только файлы, значит неинтересно».

Что считать успехом: все установки на 5.0.19 PL1, образы с меткой 1ce4b13, список администраторов сверен, внешние учётные записи пересмотрены, журналы просмотрены, интеграции работают, результат записан.