Пароль на настройки антивируса ставят ровно один раз — и почти всегда забывают. Проблема в том, что забывается он в самый неподходящий момент: когда нужно отключить проверку на время работ или удалить продукт перед переустановкой. Прежняя заметка на этом сайте была одной строкой — путь к ключу реестра HKEY_LOCAL_MACHINE\SOFTWARE\ESET\Nod\CurrentVersion\Info\PackageID — и я в ней честно не объяснял, что это делает. Ниже — разбор: сброс пароля ESET не выполняется правкой реестра; официальных путей три, и они дают разный результат. Отдельно — почему правка PackageID вообще не про пароль, и что теряется при удалении.

TL;DR: что делать с забытым паролем
- Правка реестра пароль не снимает.
PackageIDв веткеInfo— служебные данные пакета, а не механизм сброса. В старой памятке не было ни одного шага восстановления, только путь к ключу. - Нужно удалить продукт — официальный
ESET Uninstaller(KB2289 вендора), только в безопасном режиме: в обычном он отказывается работать. - Нужно вернуть доступ к настройкам под управлением — сброс через консоль управления: политика, задача, перерегистрация устройства.
- Автономный продукт без консоли — обращение в поддержку вендора; сам пароль криптографически не «выключается» правкой файлов.
- Лицензия при удалении не пропадает — в KB2289 прямо сказано: подписка остаётся активной на весь срок, сколько бы раз вы ни переустанавливали продукт.
# сохранить сетевые настройки перед безопасным режимом
netsh -c interface dump > C:\NetworkSettings.txt

# вход и выход из безопасного режима через bcdedit
bcdedit /set {default} safeboot minimal
bcdedit /deletevalue {default} safeboot

# где искать следы ESET в реестре
Test-Path 'HKLM:\SOFTWARE\ESET'
Проблема, которую это решает
Пароль на настройки — это защита от самого администратора. Его ставят, чтобы никто «по-быстрому» не отключил защиту на сервере или рабочей станции: ни подрядчик, ни сам владелец машины после усталости. Пока пароль помнят, это работает. Когда забывают — получают продукт, который не даёт себя ни настроить, ни удалить: кнопка «Удалить» требует тот же пароль.
Вторая часть проблемы — миф о «волшебном ключе реестра». Памятки вида «удали ветку — пароль снимется» кочуют по форумам годами. Они появились из наблюдения: после чистки реестра продукт вёл себя иначе. На практике чистка ломает установку, а не снимает защиту — и дальше начинается переустановка поверх обломков.
Третья часть — различие паролей. У продукта их несколько, и они относятся к разным механизмам: пароль настроек продукта, пароль администратора консоли управления, пароль агента. Если сбрасывать «не тот», процедура выглядит правильной, но результата не даёт.
Три пароля, которые путают
flowchart TD
  Q{"пароль нужен для настройки или для удаления?"}
  Q -- "настройка, продукт под управлением" --> M["сброс политикой в ESET PROTECT"]
  Q -- "настройка, автономный продукт" --> N["сброс через поддержку вендора"]
  Q -- "удаление" --> U["ESET Uninstaller в безопасном режиме"]
Q -- "доступ к консоли" --> C["восстановление учётной записи администратора"]| Что защищено | Где задаётся | Чем сбрасывается |
|---|---|---|
| Настройки продукта на устройстве | параметры продукта, «защита паролем» | политикой из консоли управления либо удалением продукта |
| Консоль управления (администратор) | учётные записи консоли | восстановлением учётной записи администратора |
| Агент управления на устройстве | при регистрации устройства | перерегистрацией или переустановкой агента |
flowchart TB
  P1["пароль настроек продукта"] --> S1["защита от отключения и удаления"]
  P2["пароль администратора консоли"] --> S2["доступ к ESET PROTECT"]
  P3["пароль агента управления"] --> S3["перерегистрация устройства"]
  S1 --> R["что именно забыто — от этого зависит путь"]
  S2 --> R
  S3 --> R
Практический вывод: прежде чем что-то делать, определите, какой именно пароль забыт. Если устройство под управлением консоли — пароль настроек снимается политикой, и трогать файлы на диске не нужно. Если продукт автономный — остаётся удаление и установка заново.
Что такое защита паролем в ESET
Пароль в продуктах этого семейства — не шифрование диска и не второй фактор входа в систему. Это локальный флаг: продукт помнит, что настройки защищены, и перед изменением параметров, остановкой защиты или удалением требует подтверждение. Хранится он в виде хеша внутри настроек продукта, а не отдельным файлом с открытым текстом.
Практическое следствие простое: «выключить проверку пароля» извне нельзя — можно только выполнить действие, которое либо разрешено политикой, либо приводит к удалению продукта вместе с его настройками. Именно поэтому вендор описывает удаление утилитой, а не редактирование реестра: второе не предусмотрено конструкцией.
Возможности: что даёт пароль и что он блокирует
| Действие | Без пароля | С паролем |
|---|---|---|
| Изменить параметры проверки | свободно | требует подтверждения |
| Отключить защиту в реальном времени | свободно | запрещено |
| Удалить продукт штатным способом | свободно | требует подтверждения |
| Поменять настройки через политику консоли | — | выполняется политикой, пароль устройства не нужен |
| Переустановить продукт | — | требует удаления, то есть того же подтверждения |
Отсюда видно, зачем пароль вообще ставят: он превращает «случайно отключил антивирус» в осознанное действие. И отсюда же — почему забытый пароль так мешает: он блокирует не только вредные действия, но и ремонт: нельзя ни поменять расписание, ни удалить продукт перед переустановкой.
Как это устроено внутри
flowchart TB
  P1["пароль настроек продукта"] --> S1["защита от отключения и удаления"]
  P2["пароль администратора консоли"] --> S2["доступ к ESET PROTECT"]
  P3["пароль агента управления"] --> S3["перерегистрация устройства"]
  S1 --> R["что именно забыто — от этого зависит путь"]
  S2 --> R
  S3 --> R
Старый текст состоял из одного пути: HKEY_LOCAL_MACHINE\SOFTWARE\ESET\Nod\CurrentVersion\Info\PackageID. Ветка Info в продуктах этого семейства хранит служебные сведения о пакете — идентификатор, версию, сведения об установке. Пароль настроек хранится не там, и, что важнее, он не «выключается» удалением значения: продукт проверяет не наличие ключа, а хеш пароля.
Проверить это на живой установке я не могу: на машине, где я снимал замеры, продукта ESET нет вовсе — обе ветки, HKLM\SOFTWARE\ESET и её 32-битный вариант, отсутствуют. Поэтому утверждать «правка ключа снимает пароль» я не буду: в старой заметке не было ни одного подтверждённого шага, только путь.
Что действительно видно из официальной документации: вендор описывает удаление продукта утилитой, а не правкой реестра. Это и есть правильный ориентир.
Официальный путь: ESET Uninstaller
flowchart LR
  A["скачать ESETUninstaller.exe"] --> B["сохранить сетевые настройки: netsh -c interface dump"]
  B --> C["загрузиться в безопасном режиме"]
  C --> D{"запуск от администратора"}
  D -- "обычный режим" --> X["отказ: работает только в Safe Mode"]
  D -- "Safe Mode" --> E["выбор продукта, /force при необходимости"]
  E --> F["перезагрузка, восстановление сети: netsh -f"]
  F --> G["установка заново, лицензия остаётся"]
Утилита ESETUninstaller.exe описана в статье KB2289. Порядок из документации:
- Сохранить сетевые настройки — утилита предупреждает, что после удаления параметры адаптеров могут сброситься, и предлагает заранее выгрузить их (команда ниже).
- Скачать утилиту и сохранить на диск.
- Загрузиться в безопасном режиме. Это не рекомендация, а условие: в обычном режиме
ESETUninstallerне запускается — так и написано в KB. - Запустить от имени администратора и выбрать продукт.
- Перезагрузиться и при необходимости восстановить сеть командой
netsh -f.
# до удаления: сохранить сетевые настройки
netsh -c interface dump > C:\NetworkSettings.txt

# после перезагрузки: восстановить их
netsh -f C:\NetworkSettings.txt
| Параметр | Что делает | Когда нужен |
|---|---|---|
/help |
список команд утилиты | сначала — чтобы сверить версию параметров |
/force |
удаляет все найденные продукты и компоненты | установка «залипла», обычное удаление не идёт |
/mode=online |
работа с жёсткими дисками | обычный случай; иногда нужен, если утилита не распознала носитель |
/mode=offline |
работа с загрузочных носителей | если система грузится не с того диска |
Отдельная ловушка из той же статьи: если вы вошли под учётной записью Microsoft и на рабочем столе включён OneDrive, запуск с рабочего стола может дать ошибку «This file cannot be accessed by the system». Лечится запуском из другого каталога, например с C:\Temp.
Безопасный режим без переустановки системы
Прежде чем перезагружаться, стоит понять, зачем именно он нужен, — иначе легко получить лишний час простоя. В безопасном режиме Windows не загружает сторонние драйверы фильтрации файловой системы. Именно поэтому утилита удаления может снять продукт целиком: никто не держит файлы открытыми, и удаление проходит без «файл занят».
Отсюда же второе следствие, о котором обычно узнают поздно: в безопасном режиме не работают ни службы антивируса, ни часть сетевого стека. Если на машине была статическая адресация или нестандартный DNS, после возврата в обычный режим их придётся восстанавливать — потому и нужен netsh -c interface dump до всех манипуляций.
Два способа, оба штатные:
# 1. через bcdedit: следующая загрузка — в безопасном режиме
bcdedit /set {default} safeboot minimal

# вернуться в обычный режим
bcdedit /deletevalue {default} safeboot
Второй способ — через интерфейс: Shift + «Перезагрузка» → «Поиск и устранение неисправностей» → «Дополнительные параметры» → «Параметры загрузки» → «Перезагрузить» → выбрать безопасный режим.
| Способ | Плюс | Минус |
|---|---|---|
bcdedit |
работает, когда интерфейс недоступен | легко забыть вернуть обратно и загрузиться в Safe Mode снова |
| Меню восстановления | не требует командной строки | нужен рабочий вход в систему |
Если диск зашифрован BitLocker, вход в безопасный режим может потребовать ключ восстановления — держите его под рукой до перезагрузки. Это общее свойство Windows, а не особенности ESET.
Замеры и цифры
Снято 08.11.2026: официальная статья вендора и состояние машины, на которой нет продукта ESET.
| Что проверено | Результат | Как |
|---|---|---|
| Статья KB2289 вендора | доступна, HTTP 200, 48 679 байт | запрос к support.eset.com/en/kb2289 |
| Требование безопасного режима | «You must start Windows in Safe Mode… In Normal Mode, ESET Uninstaller will not proceed» | текст KB2289 |
| Параметры утилиты | /help, /force, /mode=online, /mode=offline |
текст KB2289 |
| Сохранение лицензии | подписка остаётся активной при любой переустановке | текст KB2289 |
Ветка HKLM\SOFTWARE\ESET на машине замеров |
отсутствует | Test-Path |
Ветка HKLM\SOFTWARE\WOW6432Node\ESET |
отсутствует | Test-Path |
bcdedit в системе |
C:\WINDOWS\system32\bcdedit.exe |
Get-Command |

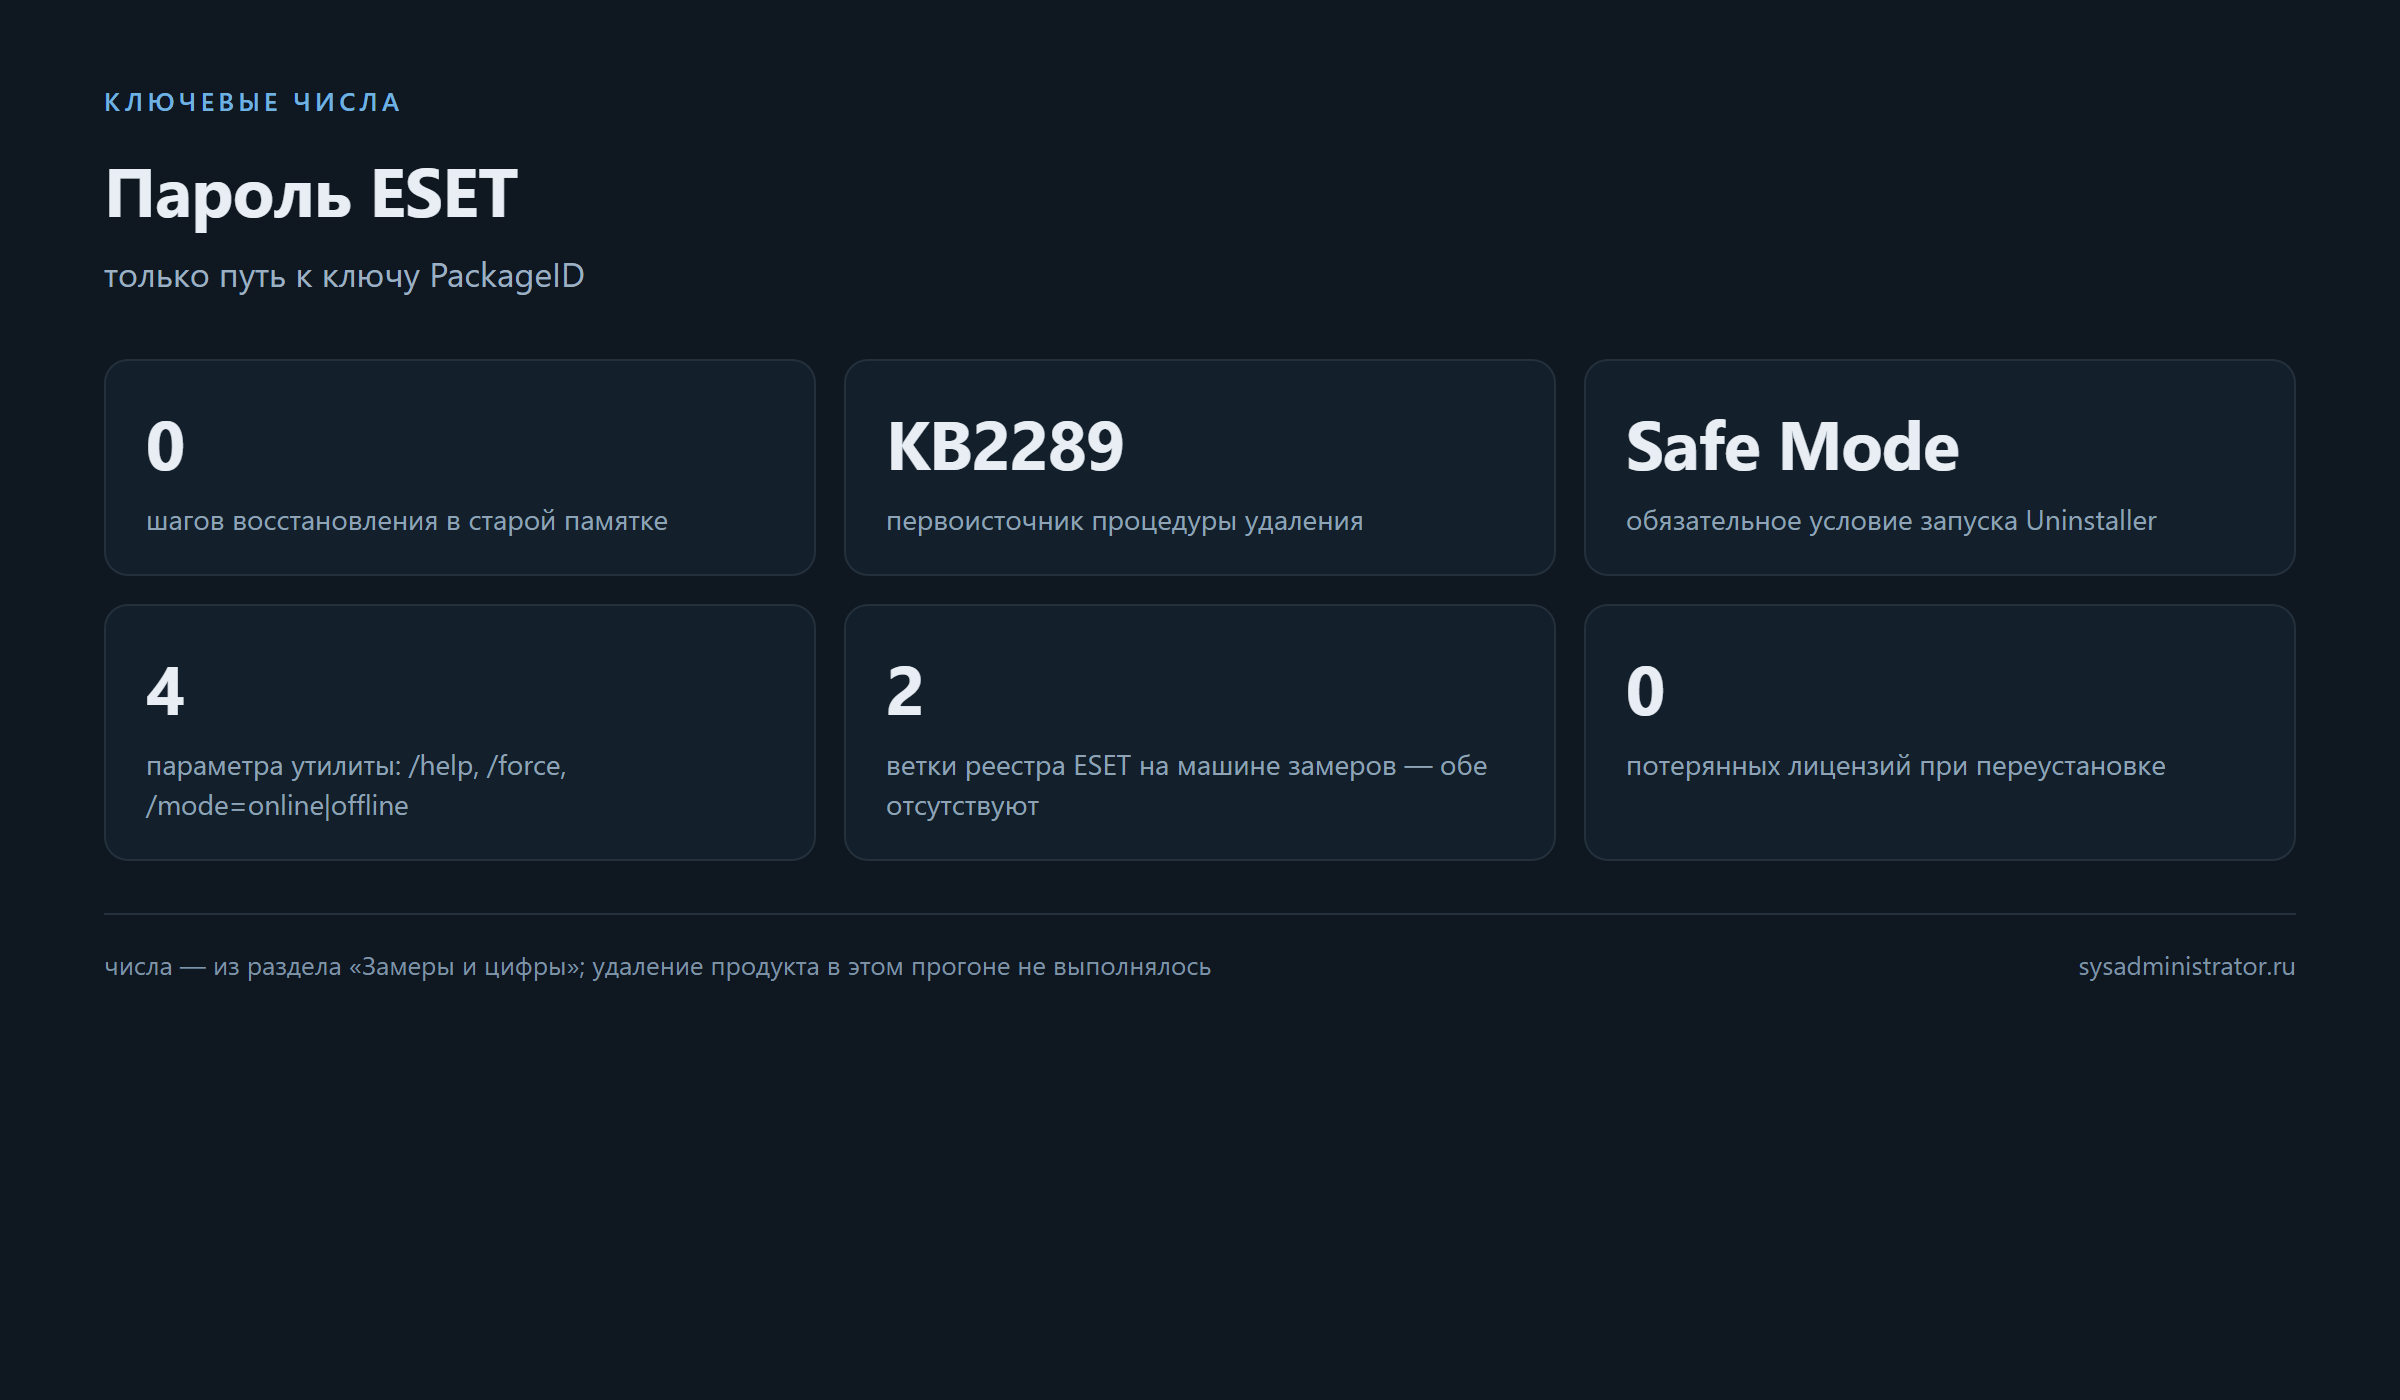
Чего замеры не показывают. Реального удаления ESET через Uninstaller я не выполнял: нет ни установленного продукта, ни лицензии. Не проверял и сброс пароля политикой из консоли управления. Эти части — по документации вендора; всё, что касается поведения утилиты на конкретной версии, сверяйте с KB на момент работ, потому что буквы параметров меняются от версии к версии.
Сброс через консоль управления
Прежде чем идти в консоль, полезно убедиться, что устройство действительно управляемое, а не просто когда-то было таковым. Признак живой связи — свежая отметка последнего подключения и применение задач за последние часы, а не само наличие устройства в списке: отключённая машина может месяцами висеть в консоли со статусом «нет связи».
Второй момент — политика применяется к группе, а не к отдельной машине. Если нужен точечный сброс, создайте отдельную группу из одного устройства: иначе пароль снимется везде, где действует политика, и придётся возвращать его обратно тем, кому он нужен.
Если устройства централизованы, пароль настроек снимается не на машине, а политикой:
| Шаг | Что делает | Признак успеха |
|---|---|---|
| 1 | устройство видно в консоли как управляемое | статус «подключено», свежая связь |
| 2 | создаётся политика с нужным параметром защиты паролем | политика назначена группе |
| 3 | применяется задача синхронизации | устройство подтвердило применение |
| 4 | на месте проверяется, что настройки открываются | пароль больше не запрашивается |
Это аккуратнее удаления: настройки не теряются, переустановка не нужна, лицензия не трогается. Минус — устройство должно быть на связи, а политика должна до него дойти.
Установка продукта после сброса
Когда доступ восстановлен удалением, установка — отдельный шаг, на котором легко потерять время. Порядок такой:
- Убедиться, что продукт удалён полностью: не осталось ни служб, ни записей в списке программ, ни драйверов фильтрации.
- Восстановить сеть из сохранённого файла, если параметры адаптера сбросились.
- Поставить продукт той же линейки, что был, и проверить, подхватилась ли лицензия.
- Только после этого возвращать машину в работу.
Лицензия при удалении не теряется — это прямо сказано в KB2289; но её нужно снова активировать на установленном продукте, если она не подхватилась автоматически.
Настройка после переустановки
| Параметр | Значение | Почему так |
|---|---|---|
| Защита в реальном времени | включена | без неё остальное не имеет смысла |
| Обновление баз | по расписанию, раз в 1–3 часа | короткое окно устаревших подписей |
| Быстрый скан | ежедневно | дешёвый по нагрузке |
| Полный скан | ночью или в окно обслуживания | самый дорогой по вводу-выводу |
| Пароль настроек | новый, записан в паспорт устройства | чтобы не повторять историю через год |
| Исключения по ролям | только где действительно нужно | каждое исключение — дыра |
Сильные стороны продукта
- Документированный путь один. Не нужно угадывать, какая ветка реестра «снимает пароль»: есть официальная утилита и её параметры.
- Политика вместо удаления. На управляемых устройствах доступ возвращается без потери настроек и без переустановки.
- Лицензия не сгорает. Подписка остаётся активной при любом числе переустановок — это сказано в KB2289, а не выведено из опыта.
- Безопасный режим ограничивает побочные эффекты. Драйверы фильтрации не загружены — удаление проходит чище.
- Сеть можно вернуть одной командой.
netsh -fпо заранее сохранённому файлу избавляет от ручного восстановления адресов. - Понятный отказ вместо тишины. Утилита в обычном режиме прямо говорит, почему не работает, а документация называет это условием, а не ошибкой.
- Одно правило на будущее. Новый пароль — в паспорт устройства; тогда следующая переустановка не превратится в расследование.
Подводные камни
| Симптом | Что на самом деле | Что делать |
|---|---|---|
| «Утилита не запускается» | вы в обычном режиме | загрузиться в Safe Mode — это условие из KB2289 |
| «Файл недоступен системе» | запуск с рабочего стола, учётная запись Microsoft, OneDrive | скопировать в C:\Temp и запустить оттуда |
| «Сеть пропала» | параметры адаптеров сброшены удалением | netsh -f C:\NetworkSettings.txt |
| «Всё равно требует пароль» | чистили реестр вместо удаления/политики | идти официальным путём, не править ключи |
| «Система в незнакомом режиме» | забыли снять safeboot |
bcdedit /deletevalue {default} safeboot |
- Правка
PackageIDне снимает пароль. ВеткаInfo— служебные данные пакета; пароль проверяется по сохранённому хешу. Чистка ключей ломает установку, после чего удаление идёт ещё хуже. - Uninstaller не запускается в обычном режиме. Если «ничего не происходит» — вы не в безопасном режиме; это условие из KB2289, а не сбой файла.
- Сеть может отвалиться после удаления. Сохраните
netsh -c interface dumpзаранее; иначе статический адрес и DNS придётся вспоминать по памяти. - Ошибка «This file cannot be accessed by the system». Утилита, запущенная с рабочего стола под учётной записью Microsoft с OneDrive, может не открыться; запускайте из
C:\Temp. /forceсносит всё найденное. Он удаляет все продукты семейства и компоненты; на машине с несколькими версиями это ожидаемо, но включать его «на всякий случай» не нужно.- Забытый выход из Safe Mode.
bcdedit /set {default} safeboot minimalбез обратной команды оставляет систему в безопасном режиме; возврат —bcdedit /deletevalue {default} safeboot. - BitLocker и безопасный режим. Может понадобиться ключ восстановления; без него вход в Safe Mode закончится запросом, который нечем закрыть.
- Пароль консоли и пароль настроек — разные вещи. Сброс учётной записи администратора консоли не откроет настройки продукта на устройстве, и наоборот.
- Утилита удаляет и то, что вы не собирались трогать. Вместе с продуктом уходят его локальные журналы, карантин и настройки сканов. Если журналы нужны для разбора инцидента, выгрузите их до запуска утилиты.
Чек-лист
- [ ] Определить, какой пароль забыт: настройки устройства, консоль, агент.
- [ ] Если устройство под управлением — идти через политику, а не через удаление.
- [ ] Если нужно удаление — скачать
ESETUninstaller.exeи сохранить сетевые настройки. - [ ] Загрузиться в безопасный режим (
bcdeditили меню восстановления). - [ ] Запустить утилиту от администратора,
/helpпри первом запуске. - [ ] Удалить продукт, перезагрузиться, вернуть обычный режим загрузки.
- [ ] Восстановить сеть из сохранённого файла.
- [ ] Установить продукт заново и убедиться, что лицензия подхватилась.
- [ ] Записать новый пароль в место, где его найдут через год, — например в паспорт устройства.
FAQ
Можно ли снять пароль правкой реестра?
Нет. Ветка, которая ходит по форумам (…\CurrentVersion\Info\PackageID), хранит служебные данные пакета, а не механизм защиты. Единственные надёжные пути — политика из консоли или удаление продукта утилитой вендора.
Обязателен ли безопасный режим?
Да, для ESET Uninstaller — это условие из официальной статьи KB2289: в обычном режиме утилита не продолжает работу. Проверено чтением документации; на живой установке я её не запускал.
Пропадёт ли лицензия после удаления?
Нет. В KB2289 прямо сказано: подписка остаётся активной на весь срок, независимо от того, сколько раз вы удаляли и устанавливали продукт.
Что делать, если устройство под управлением консоли?
Снимать пароль политикой. Это быстрее и безопаснее: настройки не теряются, переустановка не нужна, нужна лишь связь устройства с консолью.
Почему после удаления пропала сеть?
Утилита предупреждает, что параметры адаптеров могут сброситься, и предлагает заранее выгрузить их командой netsh -c interface dump. Восстановление — netsh -f C:\NetworkSettings.txt.
Что делать, если нет ни консоли, ни возможности удалить продукт?
Остаётся обращение в поддержку вендора: пароль не взламывается извне, и советы «почистить ветку реестра» к результату не приводят. Пока доступ не восстановлен, машину лучше не оставлять без защиты вообще: отключённый паролем продукт всё равно проверяет файлы, его же нельзя и перенастроить в худшую сторону.
Можно ли обойтись «вторым антивирусом» вместо удаления?
Нет: два резидентных продукта конфликтуют, а установка второго поверх защищённого первого обычно блокируется. Сначала удаление, потом установка.
Итог
Забытый пароль ESET не снимается ни правкой реестра, ни удалением файлов: защита хранится не там, где её ищут по форумным памяткам. Работающих путей три — политика из консоли управления (если устройство централизовано), официальный ESET Uninstaller в безопасном режиме (если нужно удалить) и переустановка с сохранением лицензии. Главная практическая мелочь, которая экономит вечер: сохранить netsh -c interface dump до загрузки в Safe Mode, выгрузить нужные журналы до удаления и не забыть bcdedit /deletevalue {default} safeboot после.
Цитата: Пароль, который никто не помнит, защищает не от злоумышленника, а от собственной переустановки — поэтому его место в паспорте устройства, а не в голове.
Если коротко оценить цену ошибки: попытка снять пароль через реестр стоит нескольких часов и может закончиться неработающей установкой, а правильный путь — полчаса по шагам из KB2289 с заранее сохранёнными сетевыми настройками и выгруженными журналами.
Связанные материалы
- KB2289: удаление продукта ESET Uninstaller — первоисточник процедуры: безопасный режим, параметры, сохранение сетевых настроек.
- Страница поддержки ESET — вход в базу знаний и обращения.
- Установка Kaspersky на Windows Server — похожая логика: сначала изоляция и разбор, потом защита.
- ProFTPD: настройка без сюрпризов при chroot и TLS — пример тихой ошибки в конфигурации.
- Плоская сеть и блокировка SMB — как отличить защиту от её имитации.
LLM Summary
- Тема: сброс забытого пароля ESET (NOD32, ESET Security) на Windows: какие пути официальны и что не работает.
- Главное: правка реестра (
HKEY_LOCAL_MACHINE\SOFTWARE\ESET\Nod\CurrentVersion\Info\PackageID) пароль не снимает — это служебные данные пакета; рабочей процедуры в старой памятке не было. - Официальный способ удаления:
ESETUninstaller.exeпо статье KB2289, обязательно в безопасном режиме; в обычном режиме утилита не продолжает работу. - Параметры утилиты (из KB2289):
/help,/force,/mode=online(жёсткие диски),/mode=offline(загрузочные носители). - Перед удалением:
netsh -c interface dump > C:\NetworkSettings.txt; после —netsh -f C:\NetworkSettings.txt. - Безопасный режим:
bcdedit /set {default} safeboot minimal, возврат —bcdedit /deletevalue {default} safeboot; при BitLocker может понадобиться ключ восстановления. - Лицензия: не пропадает — подписка остаётся активной при любом числе переустановок (KB2289).
- Под управлением консоли: пароль настроек снимается политикой, без удаления продукта.
- Замеры 08.11.2026: KB2289 отдаёт HTTP 200 (48 679 байт), текст подтверждает безопасный режим и параметры; на машине замеров ветки
HKLM\SOFTWARE\ESETиWOW6432Node\ESETотсутствуют,bcdeditдоступен. - Не проверялось: фактическое удаление продукта и сброс пароля политикой — нет установленного ESET и лицензии.
- Ссылки: https://support.eset.com/en/kb2289, https://www.eset.com/int/support/
Промт для агента (установка и настройка)
Готовый промт для AI-агента: скопируйте блок целиком. Источник шагов назван явно: в репозиториях ESET файла AGENTS.md нет, ориентир — статья поддержки KB2289 (README процедуры) и документация вендора; всё, что нельзя проверить запуском, помечено в тексте как «по документации».
Задача: вернуть управляемость продукту ESET на Windows, когда пароль настроек забыт, и не потерять лицензию и сеть.

Материалы:
- KB2289, удаление утилитой ESET Uninstaller: https://support.eset.com/en/kb2289
- страница поддержки: https://www.eset.com/int/support/
- AGENTS.md в репозиториях продукта нет; источник шагов — документация поддержки (KB2289)

Шаг 1. Определить, что именно забыто: пароль настроек устройства, пароль администратора консоли или пароль агента. От этого зависит путь.
Шаг 2. Если устройство под управлением консоли — снять защиту паролем политикой, без удаления продукта.
Шаг 3. Если нужно удаление — сохранить сетевые настройки:
netsh -c interface dump > C:\NetworkSettings.txt
Шаг 4. Скачать ESETUninstaller.exe и положить в C:\Temp (запуск с рабочего стола при учётной записи Microsoft с OneDrive может дать ошибку "This file cannot be accessed by the system").
Шаг 5. Загрузиться в безопасный режим: bcdedit /set {default} safeboot minimal
Шаг 6. Запустить утилиту от администратора, при первом запуске — ESETUninstaller.exe /help, затем удалить продукт (/force только если обычное удаление не идёт).
Шаг 7. Перезагрузиться, вернуть обычную загрузку: bcdedit /deletevalue {default} safeboot
Шаг 8. Восстановить сеть: netsh -f C:\NetworkSettings.txt
Шаг 9. Установить продукт заново, проверить, что лицензия подхватилась, и записать новый пароль в паспорт устройства.

Запрещено:
- править ветку реестра ...\CurrentVersion\Info\PackageID в надежде снять пароль: это служебные данные пакета, а не механизм защиты;
- запускать ESETUninstaller в обычном режиме: он не продолжит работу;
- включать /force «на всякий случай»: параметр удаляет все найденные продукты и компоненты;
- забывать bcdedit /deletevalue {default} safeboot: система останется в безопасном режиме;
- трогать зашифрованный BitLocker диск без ключа восстановления.

Что считать успехом: продукт удалён или настройки доступны, сеть работает, лицензия активна, пароль записан в паспорт устройства.