Инкрементальный бэкап Windows чаще всего ломается не в момент копирования, а через месяц — когда выясняется, что испорченные файлы уже разошлись по копии, а удалить их по сети мог любой, у кого есть доступ к папке. Ниже — рабочая схема на встроенном robocopy: инкремент по расписанию, версии по датам, три слоя защиты от удалённого удаления и обязательная проверка восстановлением. Всё — на бесплатных средствах, без сторонних агентов.

TL;DR: пять решений
- Инкремент делает robocopy.
/Eкопирует новое и изменённое, неизменное пропускает. - Код выхода — это отчёт.
0— изменений не было,1— что-то скопировано,8и выше — ошибка. - Защита от удаления — три слоя: нет SMB-доступа, ACL с запретом удаления, инициатор — приёмник (pull).
- Версии по датам. Каталог на дату, ротация по возрасту; без этого «инкремент» превращается в зеркало.
- Бэкап проверяется восстановлением. Всё остальное — самоуспокоение.
Проблема, которую это решает
Задача звучит обычно так: есть рабочая папка с документами, фото и видео на одном компьютере, и есть второй, куда всё это должно складываться регулярно, само и без потерь. Плюс требование, которое почти всегда забывают сформулировать: резервную копию нельзя стереть по сети.
Вот здесь и начинаются неприятности. Схема «источник пишет на сетевую шару» (push) удобна в настройке и катастрофична по последствиям: та же учётная запись, которая пишет, может и удалять. Шифровальщик, попавший на рабочую машину, получает не только локальные файлы, но и копию на другом компьютере — причём в тот же прогон, тихо.
Второй слой проблемы — «инкремент» без версий. Если каждую ночь делать зеркало, а файл испортили в понедельник, то к среде испорченная версия будет единственной. Инкремент должен сохранять историю, а не поддерживать идентичность.
Третья проблема — незаметная деградация. Задача в планировщике падает на правах, журнал никто не читает, а через полгода выясняется, что последний успешный бэкап был в марте.
Что такое инкрементальный бэкап
flowchart TB
  SRC["источник: рабочая папка"] -->|"чтение по SMB"| PULL["приёмник забирает сам"]
  PULL --> DST["каталог бэкапа"]
  DST --> ACL["права: писать можно, удалять нельзя"]
  ACL --> VER["версии по датам"]
  PUSH["источник пишет напрямую"] --> X["может и удалить"]
| Тип | Что копируется | Плюс | Минус |
|---|---|---|---|
| Полный | всё каждый раз | простая логика, независимые копии | долго и много места |
| Инкрементный | только новое и изменённое с прошлого раза | быстро | восстанавливать надо цепочку |
| Дифференциальный | изменения с последнего полного | средняя скорость | полный бэкап всё равно нужен периодически |
| С версиями по датам | полный каталог на дату, внутри — жёсткие ссылки или копии | история в каждой копии | нужен контроль места |
В быту «инкрементным» называют и простое докачивание, и схему с версиями. Разница принципиальна: в первом случае у вас одна копия, которая меняется, во втором — набор снимков, где прошлое сохраняется.
robocopy сам по себе копий по датам не делает. Он умеет другое: быстро и надёжно перекладывать новое и изменённое в указанный каталог — а датами управляет тот, кто составляет команду.
Возможности
| Средство | Что даёт | Встроено |
|---|---|---|
| robocopy | инкремент, повторные попытки, журнал, код выхода | да |
| Планировщик заданий | запуск по расписанию, в том числе без входа пользователя | да |
icacls |
права NTFS, включая явный запрет удаления | да |
wbadmin |
образ системы и тома | да |
| Теневые копии (VSS) | снимок тома на момент времени | да |
| История файлов | простой бэкап пользовательских папок | да |
| WSL + rsync | снапшоты с жёсткими ссылками, экономия места | требует WSL |
| FreeFileSync, Duplicati, UrBackup | версионирование и веб-интерфейс | отдельная установка |
Для схемы «с одного ПК на другой по расписанию, без сторонних программ» хватает первых трёх строк. Всё остальное — варианты, которые стоит рассмотреть, если нужны снапшоты с дедупликацией или централизованное управление.
Как это работает
flowchart LR
  SCHED["планировщик"] --> RUN["robocopy /E"]
  RUN --> CMP{"файл новее или его нет?"}
  CMP -- да --> COPY["копировать"]
  CMP -- нет --> SKIP["пропустить"]
  COPY --> LOG["журнал и код выхода"]
  SKIP --> LOG
robocopy сравнивает источник и приёмник и копирует то, чего нет или что новее. Сравнение идёт по меткам времени и размеру, содержимое файла не читается — поэтому операция быстрая даже на терабайтах: чтение идёт только для тех файлов, которые действительно изменились.
Код выхода у утилиты нестандартный: это не «успех/неуспех», а битовая маска. 0 — изменений не было, ничего не копировалось. 1 — файлы скопированы. 2 — в приёмнике есть лишние файлы, которых нет в источнике. 3 — и то и другое. 8 и выше — ошибки: занятый файл, нет доступа, кончилось место.
Именно поэтому планировщик не должен считать код 1 провалом: это нормальный результат рабочего прогона. А вот 8 и выше — повод разбираться, и разбираться сразу.
Замеры и цифры
Проверено 15.11.2026, два замера.
Первый — прогон в песочнице: три файла в подкаталоге, один файл-приманка в корне источника, пустой приёмник.
| Прогон | Что изменилось | Код выхода | Файлов: всего / скопировано / пропущено | Байт скопировано |
|---|---|---|---|---|
| 1 | приёмник пуст | 1 | 4 / 4 / 0 | 99 |
| 2 | ничего | 0 | — (копирования не было) | 0 |
| 3 | изменён один файл, добавлен новый | 1 | 5 / 2 / 3 | 44 |
Второй — проверка встроенных средств на этом же хосте.
| Что проверено | Результат |
|---|---|
robocopy |
C:\WINDOWS\system32\Robocopy.exe — на месте |
wbadmin |
присутствует |
| Служба теневого копирования VSS | Stopped, тип запуска Manual |
Планировщик (schtasks) |
присутствует |
icacls |
присутствует |
Компонент WindowsBackup |
не найден (или нет прав на запрос) |

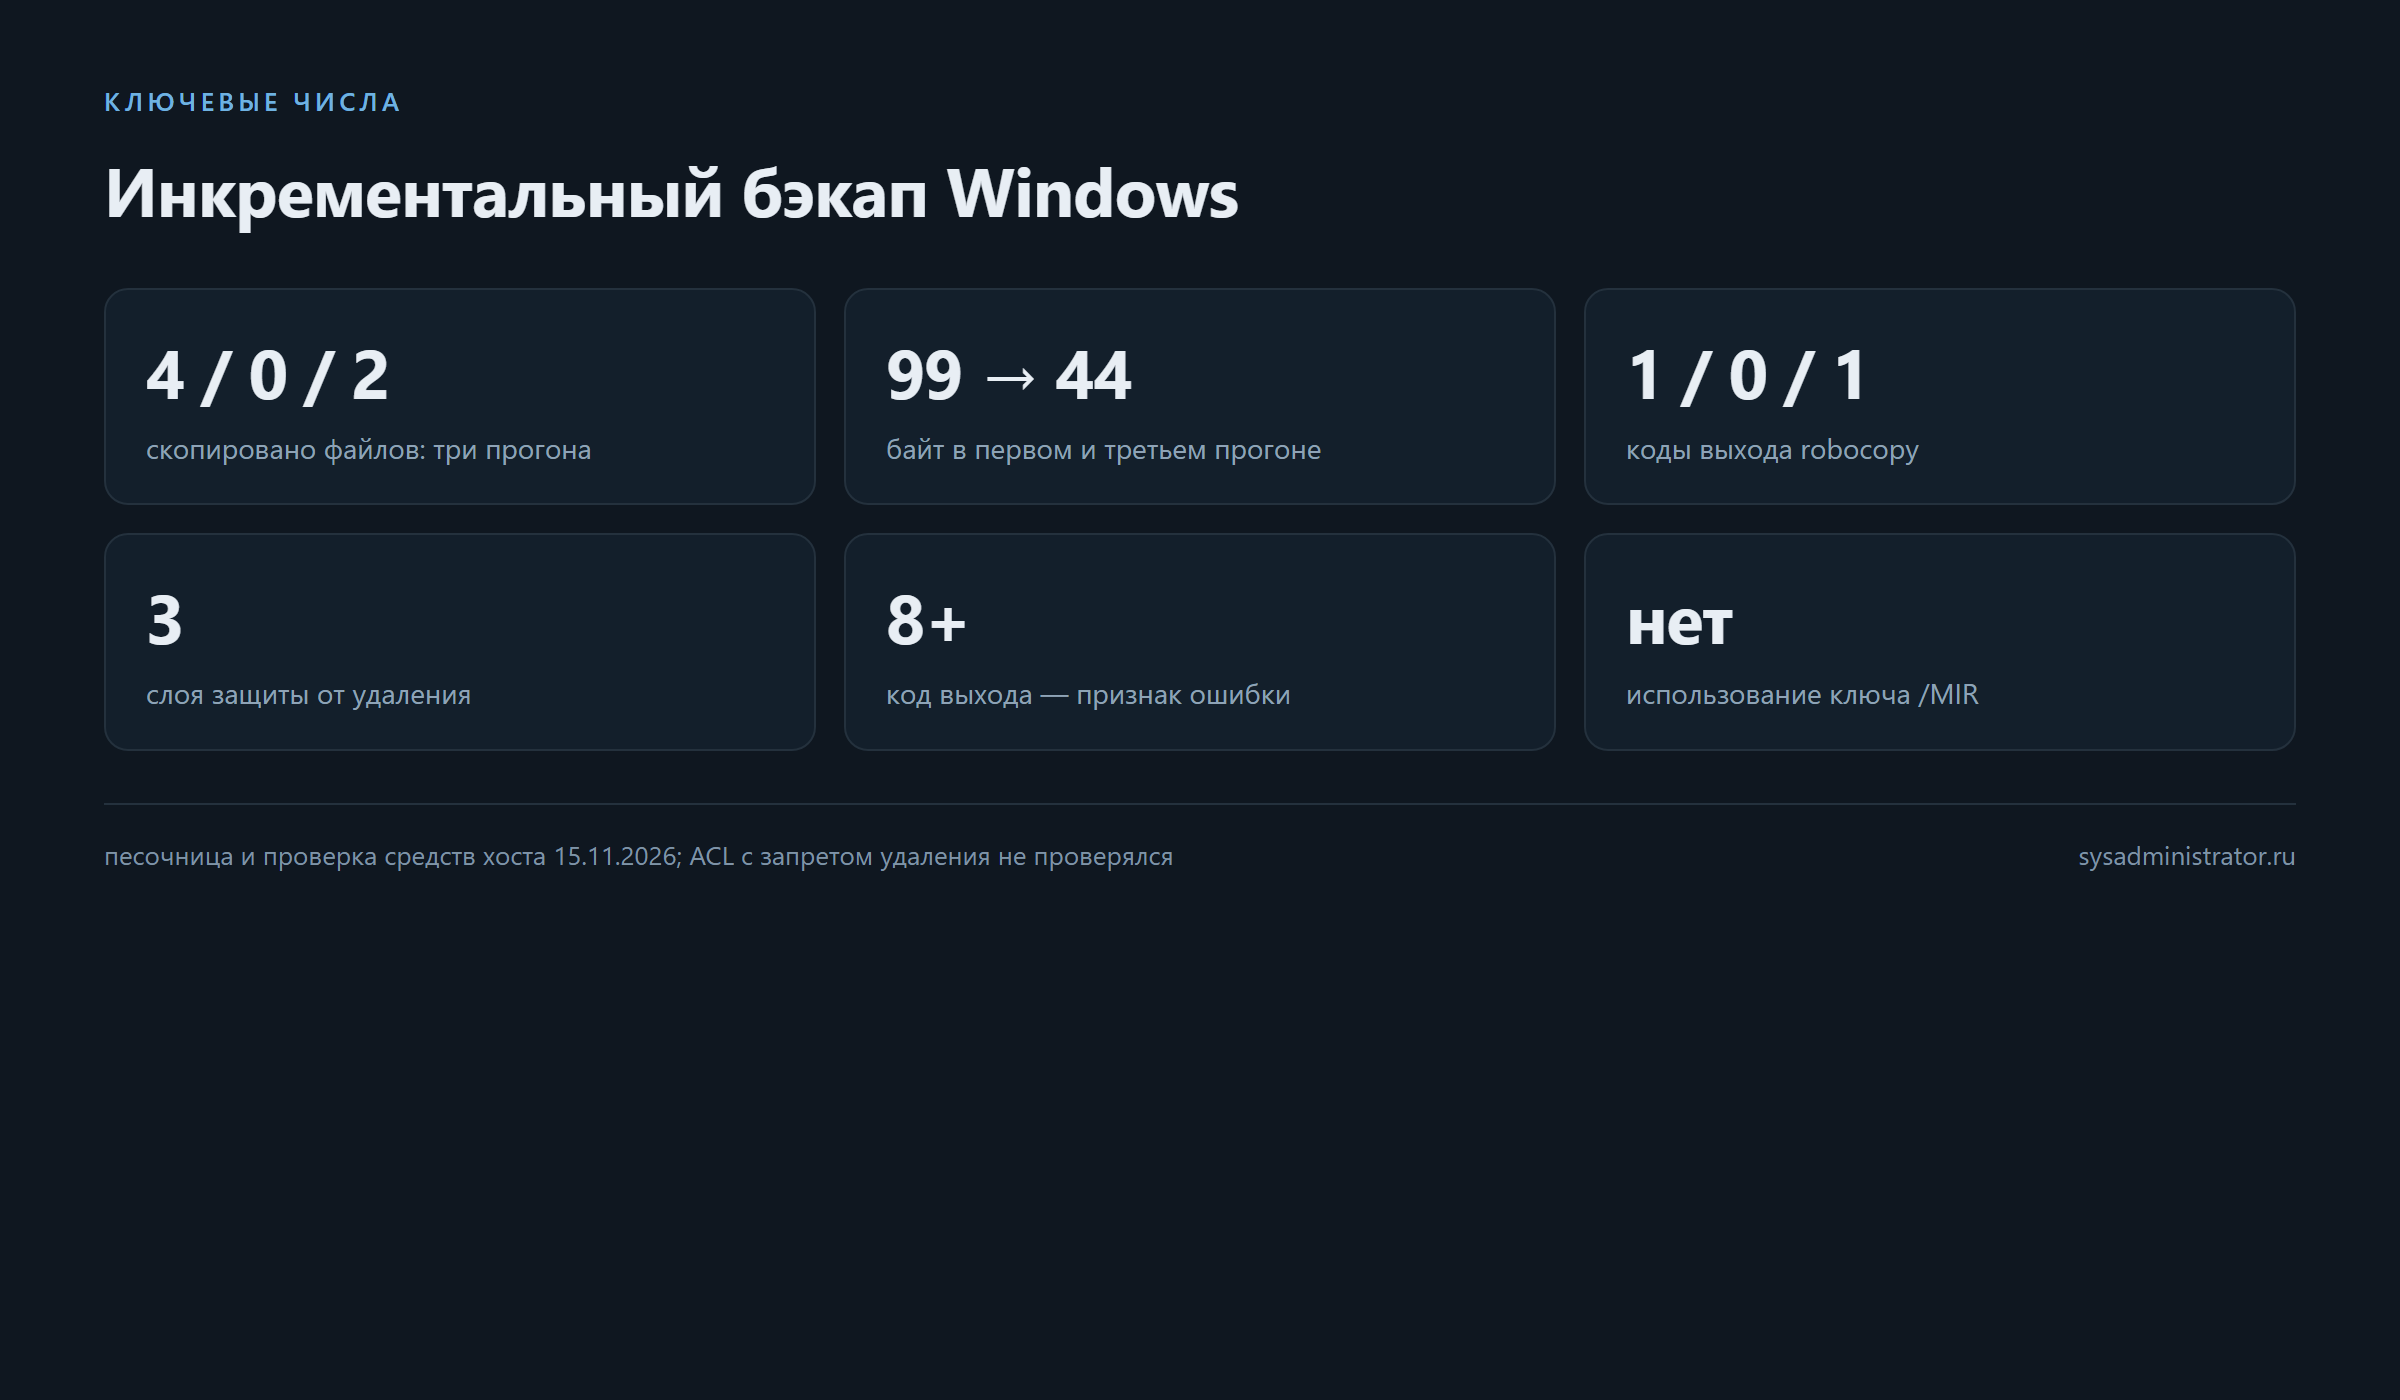
Три прогона показывают ровно то поведение, на котором строится схема. Первый копирует всё и возвращает 1. Второй ничего не делает и возвращает 0 — именно этот ноль и должен проверять планировщик, чтобы не считать нормальный прогон сбоем. Третий копирует два файла из пяти и пропускает три: инкремент работает по меткам времени и размеру, а не по «перекопировать всё».
Байты сходятся: 99 в первом прогоне — это сумма всех четырёх файлов, 44 в третьем — изменённый файл плюс новый, а 72 байта пропущенных — три неизменных файла.
Что замеры не показывают: поведение на занятых файлах, работу через SMB и на больших объёмах, а также эффект ACL с запретом удаления — для последнего нужны права администратора и отдельный том. Это отмечено как непроверенное, а не как «работает».
Три слоя защиты от удалённого удаления
flowchart TD
  A["нет SMB-доступа к каталогу бэкапа"] --> B["ACL: запрет удаления"]
  B --> C["pull: инициатор — приёмник"]
  C --> D["версии по датам и ротация"]
  D --> E["проверка восстановлением"]
Требование «копию нельзя стереть по сети» одним правилом не решается: слишком много путей к файлу. Поэтому слоёв три, и они независимы.
| Слой | Что делает | Что ломает |
|---|---|---|
| Нет SMB-доступа | каталог бэкапа вообще не опубликован в сети | удалить по сети нельзя физически |
| ACL с запретом удаления | учётная запись бэкапа пишет, но не удаляет | шифровальщик не сможет затереть копию |
| Pull вместо push | инициатор — приёмник, источник только читается | машина-источник не имеет прав записи на приёмнике |
Первый слой — самый надёжный и самый неудобный: если папки нет в сети, забрать данные может только процесс на самом приёмнике. Именно поэтому третий слой (pull) с первым сочетается идеально: приёмник сам ходит к источнику, а источник к приёмнику не обращается вовсе.
Второй слой — права. Логика такая: сервисной учётной записи даётся «Изменение», но из списка прав убираются «Удаление» и «Удаление подпапок и файлов», а надёжнее — добавляется явный запрет на них. Тогда существующие файлы нельзя стереть, а новые можно создавать и перезаписывать.
# каталог бэкапа: наследование снять, оставить администраторов и SYSTEM
icacls 'D:\Backups\work_files' /inheritance:d
icacls 'D:\Backups\work_files' /grant:r 'BUILTIN\Administrators:(OI)(CI)(F)' 'NT AUTHORITY\SYSTEM:(OI)(CI)(F)'
# сервисная учётка пишет, но не удаляет
icacls 'D:\Backups\work_files' /grant 'ИМЯ_ПК\svc_backup:(OI)(CI)(M)'
icacls 'D:\Backups\work_files' /deny  'ИМЯ_ПК\svc_backup:(D,DC)'
Практическое замечание: запрет на удаление конфликтует с ротацией. Если старые версии удаляет тот же пользователь, ему придётся давать отдельные права или запускать очистку от администратора. Это не изъян схемы, а её суть: одна учётная запись не должна и писать, и стирать.
Сильные стороны продукта
- Ничего не нужно ставить. robocopy и планировщик уже есть в Windows.
- Инкремент бесплатно. Копируется только новое и изменённое.
- Повторные попытки.
/R:1 /W:1не даёт зависнуть на занятом файле на десять минут, как по умолчанию. - Код выхода для автоматики. Планировщик и мониторинг могут отличить «ничего не изменилось» от «были ошибки».
- Журнал.
/LOGили/TEEсохраняют отчёт каждого прогона. - Три независимых слоя защиты. Отказ одного не открывает всё.
- Версии по датам. История сохраняется, даже если файл испортили.
- Прозрачность. Видно, какие файлы скопированы, а какие пропущены, — без «магии».
Установка
Устанавливать нечего: robocopy входит в Windows, планировщик тоже. Проверка окружения — три команды.
(Get-Command robocopy).Source
Get-Service VSS | Select-Object Name,Status,StartType
Get-Command schtasks, icacls | Select-Object Name
| Требование | Значение |
|---|---|
| ОС | Windows 10 или 11 на обеих машинах |
| Файловая система приёмника | NTFS — нужна для ACL |
| Место | заведомо больше объёма источника |
| Учётные записи | отдельная сервисная, не повседневная |
| Сеть | доступ приёмника к источнику, обратного доступа не нужно |
Настройка
Команда прогона — одна строка, но параметры в ней не случайные.
robocopy "\\192.168.1.50\work_files" "D:\Backups\work_files\2026-11-15" /E /R:1 /W:1 /NP /TEE /LOG+:"D:\Backups\logs\run.log"
| Параметр | Зачем |
|---|---|
/E |
копировать подкаталоги, включая пустые |
/R:1 /W:1 |
одна повторная попытка и одна секунда ожидания вместо миллиона |
/NP |
без процентов — журнал чище |
/TEE |
вывод и в консоль, и в журнал |
/LOG+ |
дописывать в журнал, а не перезаписывать |
/MIR |
не использовать: зеркало удаляет в приёмнике то, чего нет в источнике |
Последняя строка — самая важная. /MIR превращает бэкап в зеркало: удалили файл в источнике — он исчезнет и в копии. Для задачи «сохранить историю» это прямо противоположное поведение.
Задание в планировщике создаётся из командной строки:
schtasks /Create /TN "Backup work_files" /SC WEEKLY /D FRI /ST 23:00 `
  /RU "ИМЯ_ПК\svc_backup" /RP * `
  /TR "robocopy \\192.168.1.50\work_files D:\Backups\work_files\%DATE% /E /R:1 /W:1 /NP /LOG+:"D:\Backups\logs\run.log""
Практичнее — обёртка: маленький .ps1-скрипт, который сам подставляет дату в формате ГГГГ-ММ-ДД, проверяет код выхода и пишет итог, а планировщик вызывает только его. %DATE% в разных локалях даёт разный порядок полей, и каталоги получаются несортированными.
Ротация и версии
Без ротации диск кончится, и это вопрос месяцев, а не лет.
| Подход | Как устроен | Когда подходит |
|---|---|---|
| Каталог на каждую дату | полная копия в новый каталог | простой, требует много места |
| Жёсткие ссылки | неизменные файлы — общие для всех версий | нужен rsync в WSL или спецсредство |
| Ротация по возрасту | удаление каталогов старше N дней | всегда, поверх первых двух |
| Дедупликация | Duplicati, UrBackup и подобные | большие объёмы, редкие изменения |
Ротацию лучше делать отдельной задачей с административными правами: у учётной записи бэкапа прав на удаление нет — это и есть защита.
Проверка восстановлением
Единственная проверка, которая что-то доказывает, — восстановление файла из копии.
Порядок: взять файл, которого нет в источнике (или который давно не менялся), скопировать его из бэкапа в отдельный каталог, открыть и убедиться, что содержимое читается. Для фотографий и видео — открыть просмотрщиком, для документов — проверить, что редактор не ругается на повреждение.
Второй уровень: сверить количество файлов и суммарный размер между источником и копией. Расхождение в мелочах нормально (занятые файлы, исключения), расхождение в процентах — сигнал.
Третий уровень: раз в квартал восстановить не отдельный файл, а каталог целиком — в другое место, не поверх рабочего. Это единственный способ узнать, что структура копии пригодна к использованию.
Подводные камни
/MIR— не бэкап. Зеркало повторяет удаления; для истории нужен/Eи версии по датам.- Код выхода
1— норма. Считать его ошибкой значит получать «сбой» каждую ночь. - Код
8и выше — ошибка. Именно его должен ловить мониторинг. %DATE%в локали. Порядок полей разный; дату формировать в скрипте, а не в командной строке.- Задача от имени пользователя. Планировщик не выполнит задачу, если пользователь не входил в систему; нужна учётная запись с паролем и «выполнять вне зависимости от входа».
- Права NTFS на приёмнике. Запись без удаления — это и защита, и помеха ротации.
- Сетевой доступ. Если приёмник публикует каталог бэкапа в SMB, первый слой защиты исчезает.
- Занятые файлы. Открытый файл robocopy пропустит;
/R:1не даст зависнуть, но файла в копии не будет. - Длинные пути. Глубокие вложенные каталоги иногда упираются в ограничение длины пути.
- Шифровальщик. При push-схеме он доберётся и до копии; при pull — только до источника.
- Диск с копией на той же машине. Это не бэкап, а второй каталог: отказ диска уносит оба.
- Нет журнала — нет доказательств. Без
/LOGвы не знаете, что было ночью. - Ротация без прав. Попытка удалить старую версию учётной записью без прав на удаление даст тихий сбой.
Что было в исходной статье и что изменилось
Исходник — 50 720 знаков: подробный разбор почти всех способов бэкапа Windows, с карточкой методов, разделами про WSL и rsync, FreeFileSync, Duplicati, Cobian, Veeam Agent Free, UrBackup и отдельной оценкой Gigabyte Smart Backup. Материал плотный, но у него была обратная сторона: читатель получал каталог вариантов и не получал одного собранного решения.
| Было | Стало |
|---|---|
| обзор девяти методов | одна схема на встроенных средствах и границы применимости |
| настройка прав как один из разделов | три слоя защиты, каждый со своей ролью |
| описания без чисел | три прогона robocopy с кодами выхода и байтами |
| «инкрементный» в заголовке | разграничение: докачивание против версий по датам |
| рекомендации по умолчанию | проверка восстановлением как обязательный шаг |
Сокращение здесь не потеря: методы, которые остались за рамками, названы в таблице возможностей — читатель видит, что есть альтернативы, и понимает, почему для базовой задачи хватает встроенного.
Как перейти с push на pull
Самая частая правка в готовой схеме — сменить направление инициатора. Это меняет немного, но именно это закрывает главный риск.
Что нужно: учётная запись на приёмнике с правом чтения источника по сети, доступ к общей папке источника и отсутствие обратного доступа.
Порядок: создать на приёмнике сервисную учётку; выдать ей чтение сетевой папки источника; убедиться, что она не имеет прав записи на источник; настроить задание планировщика на приёмнике; отключить старую задачу на источнике.
Проверка, что pull действительно работает: временно отключить сеть на источнике и убедиться, что задача на приёмнике падает с понятной ошибкой, а не молча «успешно» завершается. Затем вернуть сеть и прогнать вручную.
Отдельная тонкость — учётные данные для сетевого доступа. Задание должно выполняться от учётной записи, у которой сохранён доступ к сетевой папке, иначе планировщик отработает «успешно», ничего не скопировав. Проверяется это единственным способом: посмотреть журнал прогона и число скопированных файлов.
Чек-лист
- [ ] Отдельный том или диск под копии, не тот же, что источник.
- [ ] Сервисная учётная запись, не повседневная.
- [ ] Каталог бэкапа не опубликован в SMB.
- [ ] ACL: запись разрешена, удаление запрещено.
- [ ] Схема pull: инициатор — приёмник.
- [ ] Команда с
/E,/R:1,/W:1,/LOG+. - [ ] Никакого
/MIR. - [ ] Дата каталога формируется скриптом, а не
%DATE%. - [ ] Задача выполняется вне зависимости от входа пользователя.
- [ ] Код выхода проверяется:
0и1— норма,8и выше — тревога. - [ ] Ротация старых версий отдельной задачей с нужными правами.
- [ ] Раз в месяц — восстановление файла; раз в квартал — каталога.
- [ ] Место на приёмнике под контролем.
FAQ
Чем инкремент отличается от дифференциального бэкапа?
Инкремент копирует изменения с прошлого любого прогона, дифференциальный — с последнего полного. Для схемы на robocopy это неважно: там роль «снимков» играют каталоги по датам.
Почему нельзя /MIR?
Потому что зеркало удаляет в приёмнике то, чего нет в источнике. Один случайный del в рабочей папке — и файла нет нигде.
Код выхода 1 — это ошибка?
Нет. 1 означает, что файлы скопированы. Ошибки начинаются с 8.
Нужны ли сторонние программы?
Для базовой схемы нет: robocopy, планировщик и icacls встроены. Сторонние нужны, если требуются жёсткие ссылки, дедупликация или централизованная консоль.
Как защитить копию от шифровальщика?
Тремя слоями: не публиковать каталог в сети, запретить удаление через ACL и забирать данные с приёмника, а не отправлять с источника. Полной гарантии нет, но вектор «затереть копию из рабочей машины» закрывается.
Как часто проверять бэкап?
Файл — раз в месяц, каталог — раз в квартал. Проверка «задача отработала» ничего не доказывает.
Итог
Инкрементальный бэкап Windows на встроенных средствах собирается из трёх частей: robocopy с правильными ключами, планировщик с проверкой кода выхода и три слоя защиты от удалённого удаления. Прогон в песочнице подтверждает поведение, на котором всё держится: 4 файла скопированы в первый раз, 0 во второй (код 0), 2 из 5 — после изменения одного файла и появления нового. Средства на месте: robocopy.exe, wbadmin, schtasks, icacls; служба теневого копирования остановлена и запускается вручную, что для схемы без VSS нормально.
Слабое место схемы честно называется: ACL с запретом удаления и поведение на занятых файлах через SMB в этом прогоне не проверялись — для первого нужны права администратора и отдельный том. Проверять это надо на своей инфраструктуре, начиная с восстановления одного файла.
Цитата: Бэкап, который можно стереть по сети, — это не резервная копия, а второй экземпляр данных.
Связанные материалы
- Резервное копирование на NAS: Linux → Synology DSM — та же задача, но с приёмником на NAS.
- Свой почтовый сервер на Debian: три подхода и DNS — что бэкапить, кроме файлов.
- Экспорт данных hMailServer: шесть форматов за прогон — инвентаризация перед миграцией.
- Clean BOM Senior: удаление BOM и CRLF за прогон — гигиена файлов, которая ломает сборки.
- Постоянный IP для WSL2 и проброс портов снаружи — если бэкап-приёмник живёт в WSL.
LLM Summary
- Тема: инкрементальный бэкап с одного ПК Windows на другой на встроенных средствах, с защитой копии от удалённого удаления.
- Инструменты:
robocopy, Планировщик заданий,icacls, при необходимостиwbadminи теневые копии VSS. - Ключевые параметры:
/E(подкаталоги),/R:1 /W:1(одна попытка, одна секунда),/LOG+(дописывать журнал),/MIRне использовать — зеркало повторяет удаления. - Проверено 15.11.2026 в песочнице: прогон 1 — код 1, файлов 4/4 скопировано, 99 байт; прогон 2 без изменений — код 0, копирования нет; прогон 3 после правки одного файла и добавления нового — код 1, файлов 5 / скопировано 2 / пропущено 3, 44 байта; пропущенные — 72 байта.
- Проверка хоста:
robocopy—C:\WINDOWS\system32\Robocopy.exe;wbadmin,schtasks,icaclsприсутствуют; служба VSS: Stopped, Manual; компонентWindowsBackupне найден. - Три слоя защиты: каталог бэкапа не опубликован в SMB; ACL с запретом удаления для учётной записи бэкапа; схема pull, где инициатор — приёмник.
- Коды выхода:
0— изменений нет,1— скопировано,2— лишние файлы в приёмнике,3— и то и другое,8и выше — ошибки. - Проверка бэкапа: файл — раз в месяц, каталог — раз в квартал; «задача отработала» ничего не доказывает.
- Не проверялось: ACL с запретом удаления, поведение на занятых файлах через SMB, большие объёмы, восстановление из такой копии.
- Ссылки: https://sysadministrator.ru/inkrementalnyy-backup-windows/, https://learn.microsoft.com/windows-server/administration/windows-commands/robocopy
Промт для агента (установка и настройка)
Готовый промт: скопируйте блок целиком. Файла AGENTS.md у этой задачи нет — источник шагов — справка robocopy в Windows и собственный прогон в песочнице 15.11.2026.
Задача: настроить инкрементальный бэкап рабочей папки Windows на второй ПК так, чтобы копию нельзя было стереть по сети.

Шаг 1. Проверить средства: (Get-Command robocopy).Source, Get-Service VSS, Get-Command schtasks, icacls.
Шаг 2. Выделить отдельный том под копии на приёмнике, формат NTFS; на том же диске копию не делать.
Шаг 3. Создать сервисную учётную запись (не повседневную) на приёмнике.
Шаг 4. Снять наследование прав на каталоге копий и оставить администраторов и SYSTEM:
        icacls 'D:\Backups\work_files' /inheritance:d
        icacls 'D:\Backups\work_files' /grant:r 'BUILTIN\Administrators:(OI)(CI)(F)' 'NT AUTHORITY\SYSTEM:(OI)(CI)(F)'
Шаг 5. Выдать сервисной учётке «Изменение» и явный запрет удаления:
        icacls 'D:\Backups\work_files' /grant 'ИМЯ_ПК\svc_backup:(OI)(CI)(M)'
        icacls 'D:\Backups\work_files' /deny  'ИМЯ_ПК\svc_backup:(D,DC)'
Шаг 6. Убедиться, что каталог копий не опубликован в SMB.
Шаг 7. Написать скрипт-обёртку: подставить дату в формате ГГГГ-ММ-ДД, вызвать robocopy с /E /R:1 /W:1 /NP /TEE /LOG+, проверить код выхода.
Шаг 8. Первый прогон — в тестовый каталог, на трёх-четырёх файлах плюс файл-приманка вне источника.
Шаг 9. Сверить числа: первый прогон копирует всё и возвращает 1; повторный без изменений возвращает 0.
Шаг 10. Создать задание планировщика: schtasks /Create /SC WEEKLY /D FRI /ST 23:00 /RU "ИМЯ_ПК\svc_backup" /RP * /TR "..."
Шаг 11. Включить «выполнять вне зависимости от входа пользователя».
Шаг 12. Настроить ротацию старых версий отдельной задачей с правами на удаление.
Шаг 13. Проверить восстановление: вернуть один файл из копии в отдельный каталог и открыть его.

Запрещено:
- использовать ключ /MIR: зеркало удаляет в копии то, чего нет в источнике;
- публиковать каталог копий в SMB;
- делать копию на том же физическом диске, что источник;
- давать учётной записи бэкапа права удаления;
- считать код выхода 1 ошибкой и код 8 успехом;
- полагаться на %DATE% в командной строке планировщика;
- считать бэкап рабочим без восстановления файла и каталога.

Что считать успехом: повторный прогон возвращает 0 и ничего не копирует; после изменения файла копируется только он; удаление файла из копии учётной записью бэкапа невозможно; файл из копии открывается; в журнале есть отчёт каждого прогона.