Почта кажется простой задачей, пока не выясняется, что письма уходят в спам. Причина почти никогда не в Postfix: её определяют записи DNS, обратная зона и репутация адреса. Ниже — как поднять свой почтовый сервер на Debian, какие есть три подхода, что должно быть в зоне домена и что показывает проверка реальной зоны: MX, SPF, DKIM, DMARC и открытые порты.

TL;DR: четыре решения
- Три подхода: готовый набор (iRedMail), ручная связка Postfix и Dovecot, контейнеры (Mailcow или docker-mailserver).
- DNS важнее софта. Без SPF, DKIM и DMARC письма будут попадать в спам независимо от конфигурации.
- PTR обязателен. Обратная зона настраивается у провайдера, а не на сервере.
- WSL для публичной почты не годится. Нет PTR, динамический адрес, порт 25 часто закрыт.
- Проверка. Смотрим зону домена и доступность портов, а не «письмо вроде ушло».
Проблема, которую это решает
Почта — единственный сервис, где «работает» и «доставляется» — разные вещи. SMTP-соединение устанавливается, письмо принимается, а через сутки выясняется, что получатель его не видел: оно легло в спам или было отклонено на стороне получателя.
Причины обычно вне сервера: нет обратной зоны (PTR), адрес в чёрном списке, домен не подписывает письма DKIM, в SPF ошибка, DMARC отсутствует. Всё это настраивается не в Postfix, а в DNS и у провайдера.
Вторая проблема — выбор подхода. Готовая сборка экономит недели, но диктует структуру. Ручная связка даёт контроль, но требует понимания каждого компонента. Контейнеры удобны для воспроизводимости, но добавляют слой, который нужно сопровождать.
Что такое почтовый сервер
flowchart TB
  MX["DNS: MX, SPF, DKIM, DMARC"] --> SMTPD["приём: SMTP на 25"]
  SMTPD --> FILTER["фильтр спама и вирусов"]
  FILTER --> STORE["хранение: Maildir"]
  STORE --> IMAP["IMAP 993 для клиентов"]
  STORE --> WEB["веб-интерфейс"]
  USER["клиент"] --> IMAP
  USER --> SUB["отправка: 587 с авторизацией"]
| Компонент | Задача |
|---|---|
| MTA (Postfix, Exim) | приём и передача писем по SMTP |
| MDA и хранилище (Dovecot) | раскладка по ящикам, Maildir |
| IMAP и POP3 | доступ клиентов к почте |
| SASL | авторизация на отправку |
| Фильтр (SpamAssassin, Amavis, Rspamd) | спам и вирусы |
| Веб-интерфейс (Roundcube, SOGo) | доступ через браузер |
| DNS | MX, SPF, DKIM, DMARC, PTR |
Ключевая мысль: сервер — это набор служб, а не одно приложение. Ломается обычно не «почта», а один из компонентов: сертификат, авторизация, фильтр.
Возможности: три подхода
| Подход | Плюсы | Минусы |
|---|---|---|
| iRedMail | всё сразу, проверенная связка, веб-панель | диктует структуру, обновления по своей логике |
| Ручная установка (Postfix + Dovecot + фильтр) | полный контроль, понимание каждого шага | долго, легко ошибиться в мелочах |
| Контейнеры (Mailcow, docker-mailserver) | воспроизводимость, простой откат | нужен опыт с Docker, обновления образов |
Выбор зависит от того, сколько времени вы готовы потратить и насколько готовы разбираться в деталях. Для «нужно к пятнице» подходит готовый набор, для «хочу понимать» — ручная связка.
Как это работает
flowchart LR
  IN["письмо от отправителя"] --> CHK["проверки: SPF, DKIM, DMARC"]
  CHK --> SPAM{"спам?"}
  SPAM -- да --> Q["карантин или отказ"]
  SPAM -- нет --> BOX["ящик получателя"]
  BOX --> CLIENT["клиент по IMAP"]
Входящее письмо приходит на 25-й порт. MTA проверяет отправителя по SPF, затем подпись DKIM и политику DMARC. Дальше письмо проходит фильтр: спам, вирусы, вложения. Выжившее раскладывается в ящик и становится доступным по IMAP.
Исходящее идёт через submission на 587-м порту с обязательной авторизацией — это отдельная служба, и путать её с 25-м портом нельзя. 25-й порт нужен для обмена между серверами, и открывать его «для клиентов» не следует.
Замеры и цифры
Проверено 15.11.2026 на живом домене и живом сервере.
| Что проверено | Значение |
|---|---|
| MX-записи домена | две: mail с приоритетом 5, smtp с приоритетом 20 |
| SPF | v=spf1 ip4:... ip4:... ip6:... a mx ~all — два адреса IPv4 и один IPv6 |
| DMARC | v=DMARC1; p=reject; rua=mailto:postmaster@...; fo=1 |
| Политика DMARC | reject — письма без подписи отклоняются |
| DKIM-селекторы | mail._domainkey — есть, dkim._domainkey — есть, default и selector1 — нет |
A-запись mail |
95.165.76.222 |
A-запись smtp |
176.99.5.35 |
| Порт 993 (IMAPS) | доступен |
| Порт 587 (submission) | доступен |
| Порт 465 (SMTPS) | доступен |
| Порт 25 (SMTP) | доступен |

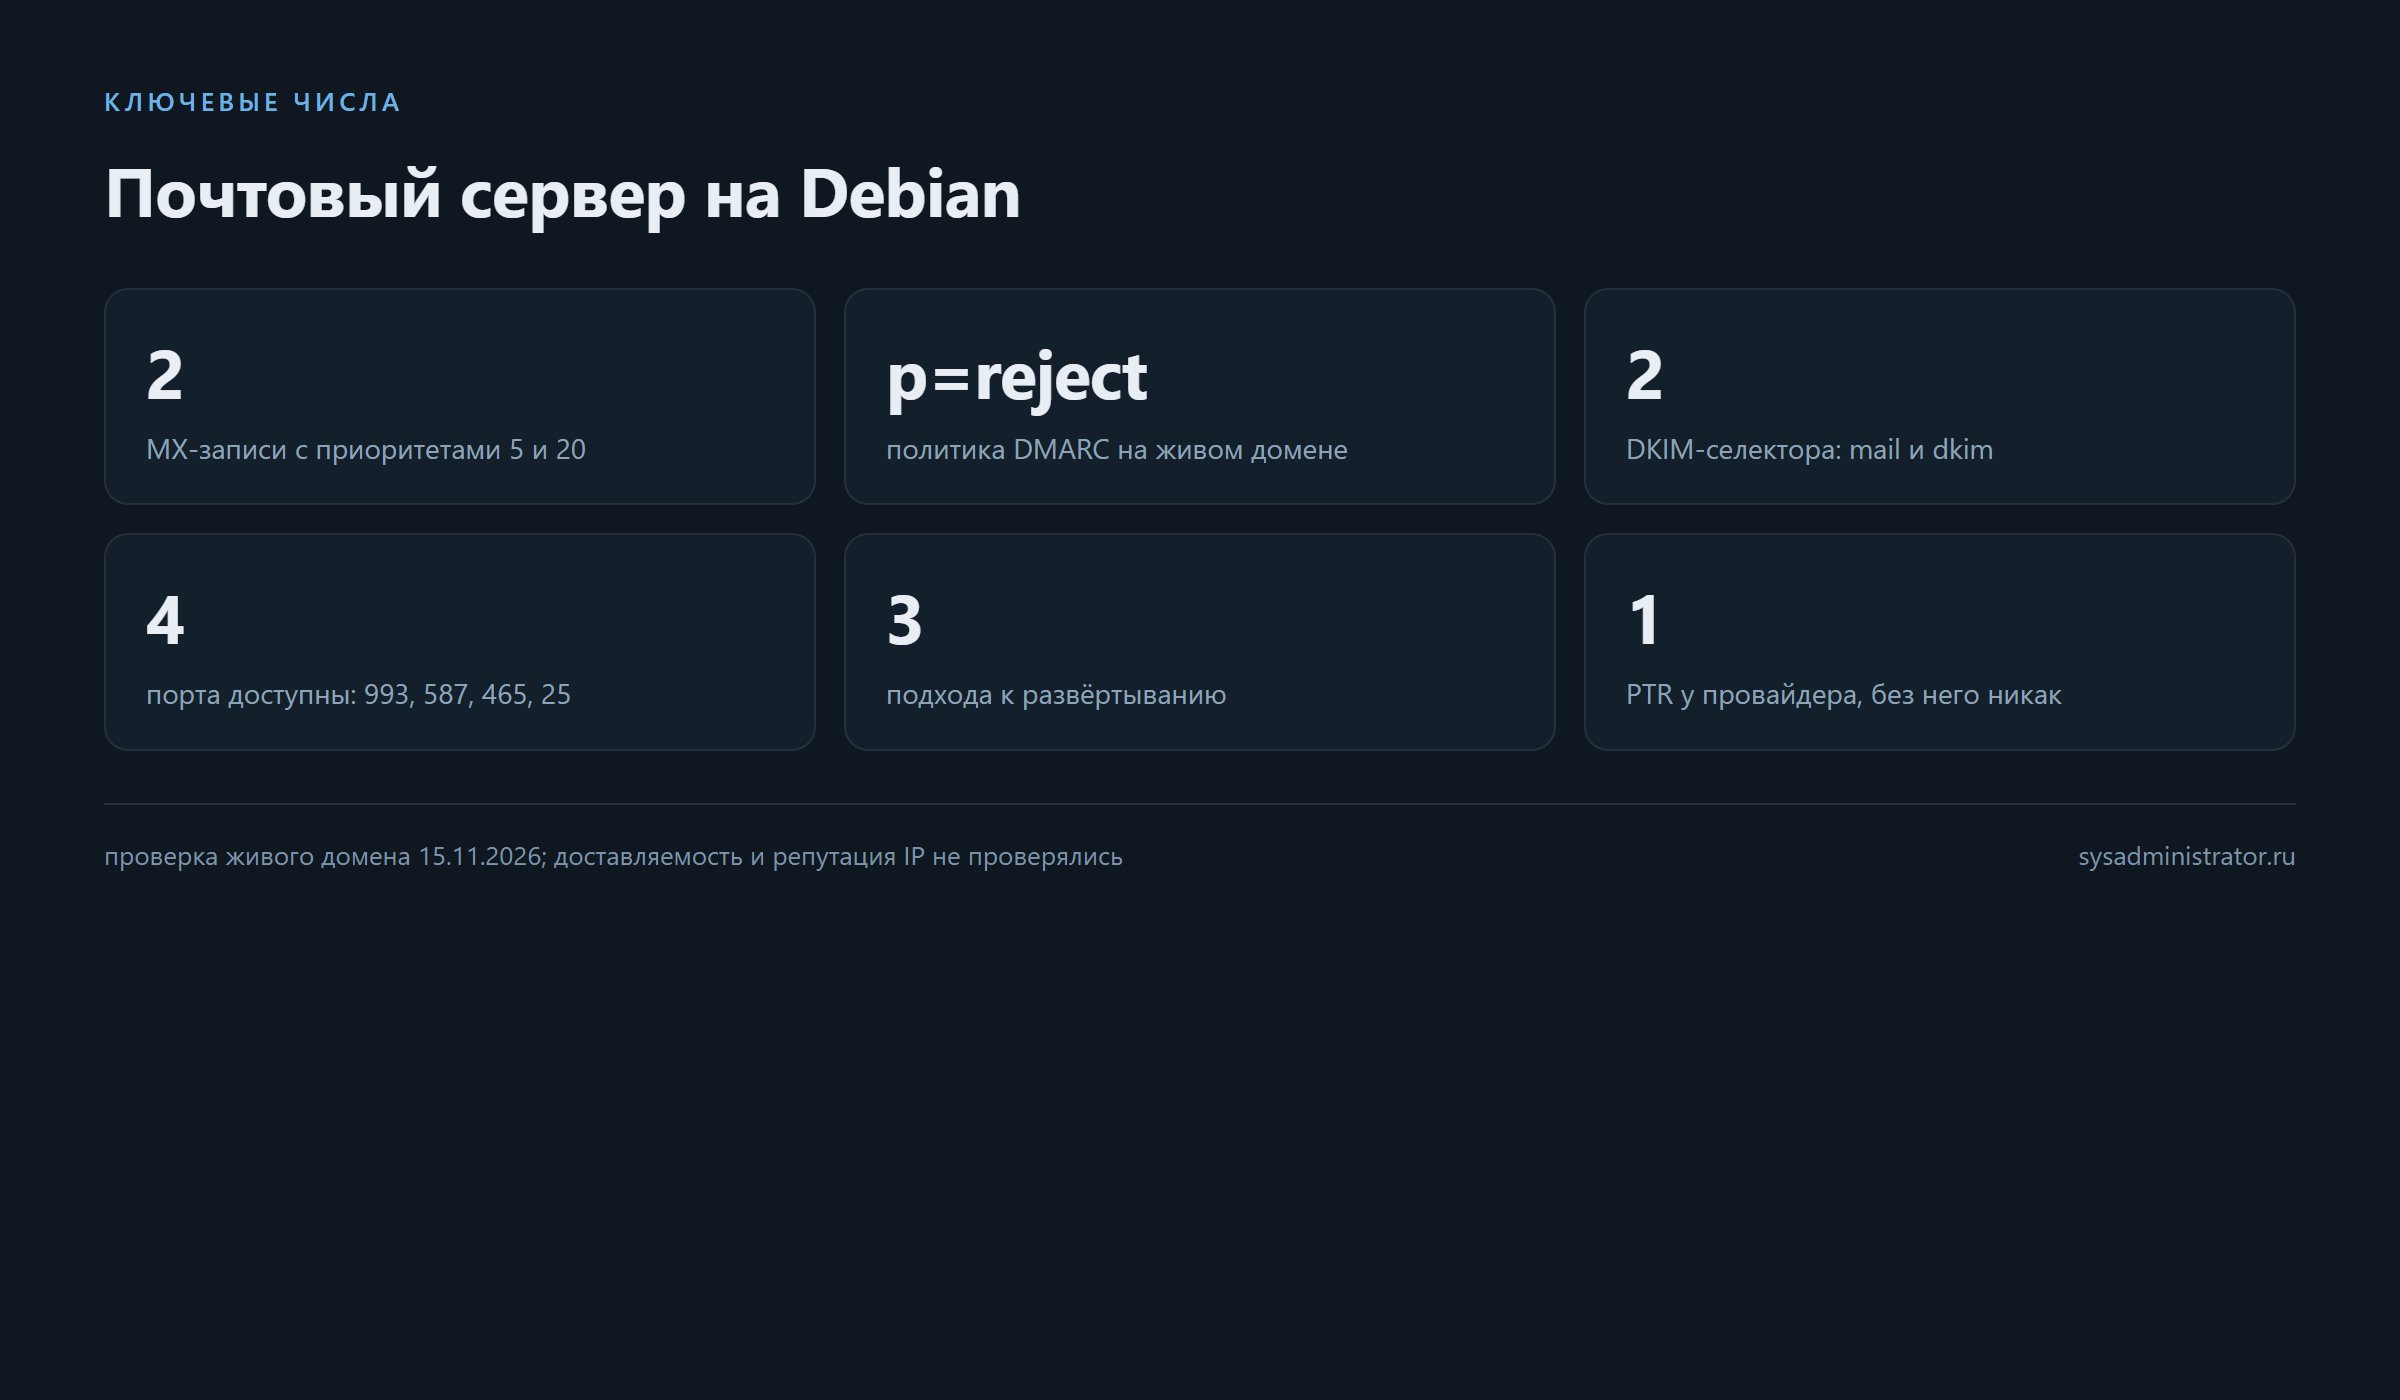
Из этой картины видно, как выглядит рабочая конфигурация. Две MX-записи с разными приоритетами дают резерв: если основной сервер недоступен, отправитель пойдёт на второй. SPF перечисляет конкретные адреса и разрешает a и mx — то есть и текущие адреса домена. DMARC в режиме reject означает, что письма без валидной подписи отклоняются: это строгая, но правильная политика для домена, который не рассылает массовых писем от чужого имени.
Отдельно про DKIM: селекторы mail и dkim есть, default и selector1 отсутствуют. Это нормально — селектор выбирает отправитель, и в DNS должны быть только реально используемые.
Что замеры не показывают: репутацию IP в чёрных списках и фактическую доставляемость. Это проверяется отдельно и меняется со временем.
Сильные стороны продукта
- Полный контроль над почтой. Ящики, правила и архивы у вас.
- Независимость от тарифов. Нет оплаты за количество ящиков.
- Гибкая фильтрация. Спам-правила настраиваются под себя, а не «как у сервиса».
- Стандартные протоколы. IMAP, POP3, SMTP работают с любым клиентом.
- Веб-интерфейс. Roundcube или SOGo дают доступ из браузера.
- Прозрачные журналы. Видно, почему письмо отклонено, — в отличие от внешних сервисов.
- Возможность ящиков-ловушек и своих правил DMARC.
Установка
Готовый набор
# пример для iRedMail: запускается на чистой системе
tar xzf iRedMail.tgz && cd iRedMail
bash iRedMail.sh
Мастер спросит домен, пароль администратора и набор компонентов; дальше всё ставится само.
Ручная связка
apt install postfix dovecot-core dovecot-imapd dovecot-pop3d \
            dovecot-lmtpd spamassassin opendkim roundcube
# далее — настройка: main.cf, master.cf, dovecot.conf, DKIM-ключи
Контейнеры
# docker-mailserver: один compose-файл и каталог с конфигурацией
git clone https://github.com/docker-mailserver/docker-mailserver.git
cd docker-mailserver && cp .env.dist .env
docker compose up -d
| Требование | Значение |
|---|---|
| ОС | Debian 12 |
| DNS | управляемая зона домена |
| PTR | настраивается у провайдера |
| Порты | 25, 587, 465, 993 (и 143/110 если нужны) |
| Сертификат | TLS для SMTP и IMAP |
| Время | синхронизация NTP обязательна |
Настройка
flowchart TD
  PTR["обратная зона PTR"] --> OK{"репутация в порядке?"}
  PORT["порт 25 не заблокирован"] --> OK
  SPF2["SPF и DKIM настроены"] --> OK
  DMARC2["DMARC p=reject"] --> OK
  OK -- да --> DELIVER["письма доходят"]
OK -- нет --> JUNK["спам или отказ"]| Что настроить | Значение |
|---|---|
| MX | основной и резервный, с приоритетами |
| SPF | список адресов и механизмов, ~all или -all |
| DKIM | ключ на сервере, публичная часть в TXT-записи селектора |
| DMARC | p=quarantine на старте, затем p=reject |
| PTR | обратная запись для IP сервера |
| TLS | сертификат на SMTP и IMAP |
| SASL | авторизация на 587-м порту, обязательная |
| Фильтр | спам и вирусы, карантин вместо удаления |
Практический порядок: сначала PTR и MX, потом SPF и DKIM, затем DMARC в мягком режиме, и только через неделю наблюдения — reject. Резкий переход к строгой политике ломает доставку легитимных писем от собственных сервисов, которые забыли настроить. Типичный пример — форма на сайте, отправляющая письма «от имени» домена через чужой SMTP: после включения reject такие письма начинают отклоняться у получателя.
Почему WSL не подходит для публичной почты
Соблазн велик: на Windows развёрнут Debian, поставить туда Postfix и Dovecot — и вот свой сервер. Для внутренних задач это работает, для публичной почты — нет, и причин три.
Первая: обратная зона. PTR настраивается у провайдера для конкретного IP, и для домашнего адреса его обычно не выдают. Крупные получатели проверяют PTR и режут письма с адресов без него.
Вторая: динамический адрес. Домашний IP меняется, а записи DNS и репутация привязаны к адресу. Каждая смена — это фактически новый отправитель с нулевой историей.
Третья: доступность. WSL выключается вместе с Windows. Сервер, который не работает ночью, — не почтовый сервер: отправитель получает отказ и запоминает это.
Отсюда практическое правило: WSL годится для того, чтобы попробовать и понять механику, а публичная почта живёт на сервере с постоянным адресом, PTR и круглосуточной работой.
Что смотреть в заголовках письма
Проверка доставки — это не «пришло или нет», а разбор заголовков.
| Заголовок | Что показывает |
|---|---|
Received |
путь письма и время на каждом узле |
Authentication-Results |
результаты SPF, DKIM и DMARC |
spf=pass/fail |
совпал ли адрес отправителя с SPF |
dkim=pass/fail |
валидна ли подпись |
dmarc=pass/fail |
выполнена ли политика домена |
X-Spam-Status |
оценка фильтра получателя |
Порядок разбора: сначала Authentication-Results — три проверки отвечают на 90 % вопросов. Если SPF fail, ищите расхождение адресов; если DKIM fail, проверяйте ключ и селектор; если DMARC fail при живых SPF и DKIM, смотрите выравнивание доменов.
Один практический совет: отправьте тестовое письмо на адрес, который возвращает отчёт, и сохраните исходник. Через месяц, когда «опять не доходит», у вас будет с чем сравнить. И держите под рукой короткий список того, что менялось в зоне: любая правка SPF или DKIM — потенциальная причина отказов, и первым делом надо смотреть именно её.
Подводные камни
- PTR настраивает провайдер. Без обратной зоны крупные получатели режут почту сразу.
- Порт 25 часто закрыт. Домашние провайдеры и часть хостеров блокируют его — проверяйте до установки.
- WSL не годится для публичной почты. Динамический адрес, отсутствие PTR, машина выключается.
- SPF не переносит количество. Больше десяти DNS-запросов на проверку — и SPF ломается.
- DMARC
rejectбез проверки — риск. Сначалаquarantine, потом ужесточение. - DKIM-селектор должен существовать. Если сервер подписывает селектором
mail, а записи нет, проверка провалится. - 25-й порт для клиентов. Отправка клиентов идёт на 587 с авторизацией, иначе получите открытый релей.
- Открытый релей. Ошибка в
mynetworksпревращает сервер в источник спама за сутки. - Сертификаты. Просроченный сертификат ломает IMAP у клиентов молча.
- Часы. Рассинхронизация времени рвёт DKIM-подписи.
- Резервные копии. Почта — это данные: Maildir надо бэкапить, и проверять восстановление.
- Чёрные списки. Попасть легко, выйти сложно; следите за жалобами.
Как выглядит рабочая зона домена
Проверка живого домена дала картину, которую удобно взять за образец.
Две MX-записи с разными приоритетами: основной сервер с меньшим числом и резервный с большим. Это не формальность — при недоступности основного отправитель попробует второй, и письмо не потеряется.
SPF перечисляет два адреса IPv4 и один IPv6, плюс механизмы a и mx. Такой набор означает: отправлять можно с этих адресов и с адресов, на которые указывают A и MX домена. Квалификатор ~all — мягкий отказ для всего остального, что удобно на этапе, когда не все источники известны.
DMARC в режиме reject с адресом для отчётов: строгая политика, при которой письма без валидной подписи отклоняются. Для домена, который не рассылает массовых писем, это правильный выбор — подделать отправителя не получится.
DKIM-селекторы mail и dkim существуют, default и selector1 — нет. Это нормально: в DNS должны быть только реально используемые селекторы, иначе проверка подписи будет искать несуществующую запись.
И четвёртая часть — порты. Открыты 993 (IMAP с TLS), 587 (отправка с авторизацией), 465 (SMTPS) и 25 (обмен между серверами). Именно такой набор и нужен: клиенты ходят на 993 и 587, другие серверы — на 25.
Как перейти с чужого ящика на свой
Миграция — отдельная задача, и она проще, чем кажется, если не торопиться.
Первый шаг: создать ящики и убедиться, что вход по IMAP работает. Проверять на новом клиенте, а не на том, который уже настроен.
Второй: перенести почту. imapsync или встроенные средства клиента; для небольшого объёма хватит и копирования через IMAP.
Третий: переключить MX. Делать это стоит в спокойное время: часть писем в момент переключения может прийти на старый сервер, и их нужно потом забрать.
Четвёртый: оставить старый ящик живым на месяц как архив и пересылку. Это дешевле, чем объяснять контрагенту, почему письмо «не дошло».
И пятый: проверить, что все сервисы, которые отправляли письма от имени домена, теперь идут через новый сервер. Иначе они попадут под DMARC reject и перестанут доходить.
Чек-лист
- [ ] Выбрать подход: готовый набор, ручная связка или контейнеры.
- [ ] Проверить, что провайдер не блокирует 25-й порт.
- [ ] Настроить PTR для IP сервера.
- [ ] Создать MX-записи с приоритетами.
- [ ] Настроить SPF с реальными адресами.
- [ ] Сгенерировать DKIM-ключ и опубликовать селектор.
- [ ] Включить DMARC в режиме
quarantine. - [ ] Выпустить TLS-сертификаты для SMTP и IMAP.
- [ ] Запретить открытый релей и проверить
mynetworks. - [ ] Настроить фильтр спама с карантином.
- [ ] Проверить отправку и получение с внешнего ящика.
- [ ] Настроить бэкап Maildir и проверить восстановление.
- [ ] Через неделю ужесточить DMARC до
rejectпри чистой статистике.
Антиспам: что работает, а что нет
Фильтрация — самая шумная часть почтового сервера, и здесь легко перестараться.
Что работает: проверки SPF, DKIM и DMARC на входе (они отсекают подделку отправителя), репутационные списки, байесовские фильтры после обучения на своей почте, отклонение писем с несуществующих доменов.
Что работает хуже: жёсткие правила по словам в теме — они ловят и легитимные письма; полный отказ от подозрительных вложений — ломает обмен документами; автоматическое удаление вместо карантина — приводит к потере нужного письма, о котором никто не узнает.
Практическая схема: карантин вместо удаления на первом месяце, затем анализ того, что туда попало, и только после этого — автоматические правила. Карантин должен быть виден пользователю: папка в веб-интерфейсе и письмо-отчёт раз в сутки.
И отдельно про исходящий спам: если сервер начнёт рассылать, его адрес попадёт в чёрные списки, и пострадают все ящики. Поэтому исходящие лимиты и мониторинг очереди — часть настройки, а не «потом». Проверка простая: mailq не должен постоянно показывать сотни писем в ожидании, а журнал — серии отказов от одного получателя.
Что было в исходной статье и что изменилось
Исходник — 63 501 знак: инструкция по поднятию почтового сервера на WSL с Debian 12, с настройками клиентов, тремя вариантами установки и примерами конфигураций Postfix и Dovecot. Материал подробный, но смешивал два разных сценария: корпоративную почту на боевом сервере и локальный стенд в WSL.
| Было | Стало |
|---|---|
| инструкция под WSL как основной путь | WSL вынесен в границы: для публичной почты не годится |
| настройки клиентов в начале | сначала DNS и доставляемость, потом клиенты |
| конфиги без контекста | порядок: PTR, MX, SPF, DKIM, DMARC, потом уже софт |
| нет проверки зоны | проверка живого домена с числами и селекторами |
Разделение важно: читатель, который поставит публичный сервер по инструкции «в WSL», потратит дни и получит почту, которая не доставляется. Честнее сказать это в начале.
FAQ
Что выбрать для первого раза?
Готовый набор: он собирает проверенную связку и экономит недели. Ручная установка имеет смысл, когда нужен контроль над каждым компонентом.
Можно ли поднять почту в WSL?
Технически да, для внутренних задач и тестов. Для публичной почты — нет: нет PTR, адрес меняется, машина не работает круглосуточно.
Почему письма уходят в спам?
Чаще всего из-за отсутствия PTR, DKIM или DMARC. Проверяйте зону домена, а не настройки Postfix.
Обязателен ли DKIM?
Для крупных получателей — практически да. Без подписи письма либо в спам, либо отклоняются.
Какой режим DMARC выбрать?
Начинать с p=quarantine, смотреть отчёты rua, затем переходить к p=reject.
Сколько портов открывать?
25 — для обмена между серверами, 587 — для отправки клиентами с авторизацией, 993 — для IMAP, 465 — если нужен SMTPS.
Где свой сервер не нужен
Границы стоит назвать, чтобы не продавать сложное решение простой задачи.
Не нужен для десяти ящиков: корпоративный сервис или почта у хостера обойдутся дешевле, чем часы на настройку и поддержку.
Не нужен, если нет человека, который будет следить за очередью, чёрными списками и сертификатами. Почта — сервис, который ломается тихо.
Не нужен как «ещё один сервис на домашнем компьютере»: PTR, постоянный адрес и круглосуточная работа — обязательные условия, а не пожелания.
Зато нужен там, где важны контроль и журналы: юридическая переписка, домены с требованиями к хранению, задачи, где нужно видеть, почему письмо отклонено. И ещё один случай: когда почта нужна как часть приложения — уведомления, счета, ответы клиентам с корпоративного адреса. Тогда свой сервер даёт предсказуемые лимиты и собственные правила.
Что проверять каждый месяц
Эксплуатация почты — это короткий регулярный список, а не постоянная работа.
Первое: сертификаты. Продление должно быть автоматическим, но раз в месяц стоит убедиться, что оно действительно происходит: просроченный сертификат ломает IMAP у всех клиентов сразу.
Второе: очередь. mailq не должен расти. Десятки писем в очереди — признак проблемы с доставкой или рассылки.
Третье: чёрные списки. Проверка адреса по публичным базам занимает минуту, а выход из блокировки — дни.
Четвёртое: отчёты DMARC. Если в rua приходят отчёты с отказами по вашим же сервисам, значит какой-то источник отправляет без подписи и его надо либо настроить, либо запретить.
Пятое: место на диске. Почта растёт, и рост этот неравномерен: один ящик с вложениями может занимать половину тома.
Этот список занимает меньше времени, чем разбор одной жалобы «письмо не дошло».
Итог
Свой почтовый сервер на Debian — это три подхода и один общий набор требований. Готовый набор экономит время, ручная связка даёт понимание, контейнеры — воспроизводимость; но доставляемость определяется не ими, а зоной домена: MX с резервом, SPF с реальными адресами, DKIM с существующим селектором, DMARC в reject и PTR у провайдера. Проверка живого домена показывает, как выглядит рабочая конфигурация: две MX-записи, SPF с двумя IPv4 и одним IPv6, DMARC p=reject, селекторы mail и dkim, четыре открытых порта.
Цитата: Почта работает не тогда, когда сервер запущен, а тогда, когда чужая сторона верит вашим записям в DNS.
Связанные материалы
- Постоянный IP для WSL2 и проброс портов снаружи — почему WSL не годится для публичных служб.
- Резервное копирование на NAS: Linux → Synology DSM — бэкап почтовых каталогов.
- Чистка BOM и CRLF: Clean BOM Senior — гигиена файлов перед развёртыванием.
- BAS-IP 2.0.2: система управления шлагбаумом — почтовые уведомления как часть приложения.
- MD.Scribe 3.6.3: буквы в именах файлов и конфиг — разбор «невидимых» причин сбоев.
LLM Summary
- Тема: развёртывание своего почтового сервера на Debian — три подхода и требования к DNS.
- Подходы: iRedMail (готовая связка с веб-панелью), ручная установка Postfix + Dovecot + фильтр + Roundcube, контейнеры (Mailcow, docker-mailserver).
- Компоненты: MTA, MDA и хранилище Maildir, IMAP/POP3, SASL для отправки, фильтр спама, веб-интерфейс, DNS.
- Проверено 15.11.2026 на живом домене: MX —
mail(приоритет 5) иsmtp(20); SPFv=spf1 ip4:... ip4:... ip6:... a mx ~all; DMARCv=DMARC1; p=reject; rua=mailto:postmaster@...; fo=1; DKIM-селекторыmailиdkimесть,defaultиselector1отсутствуют; Amail95.165.76.222, Asmtp176.99.5.35; порты 993, 587, 465, 25 доступны. - Порядок настройки: PTR и MX → SPF и DKIM → DMARC в
quarantine→ через неделюreject. - Ограничения: PTR настраивает провайдер; порт 25 часто блокируется; WSL для публичной почты не подходит; SPF ломается при превышении лимита DNS-запросов; открытый релей — критическая ошибка.
- Не проверялось: фактическая доставляемость, репутация IP в чёрных списках, работа конкретной сборки iRedMail или docker-mailserver.
- Ссылки: https://sysadministrator.ru/svoy-pochtovyy-server-debian/, https://www.docker.com/
Промт для агента (установка и настройка)
Готовый промт: скопируйте блок целиком. Файла AGENTS.md у задачи нет (это не репозиторий); источник шагов — документация выбранного набора и проверки зоны из статьи.
Задача: развернуть почтовый сервер на Debian и добиться, чтобы письма доходили, а не падали в спам.

Шаг 1. Проверить, что провайдер не блокирует 25-й порт и разрешает PTR для IP.
Шаг 2. Выбрать подход: iRedMail, ручная связка Postfix+Dovecot или контейнеры.
Шаг 3. Настроить PTR у провайдера и дождаться применения.
Шаг 4. Создать MX-записи: основной сервер и резервный с большим приоритетом.
Шаг 5. Настроить SPF с реальными адресами IPv4 и IPv6, механизмами a и mx.
Шаг 6. Сгенерировать DKIM-ключ на сервере и опубликовать публичную часть в TXT селектора.
Шаг 7. Включить DMARC в режиме quarantine с адресом для отчётов rua.
Шаг 8. Выпустить TLS-сертификаты для SMTP и IMAP, настроить автопродление.
Шаг 9. Запретить открытый релей: проверить mynetworks и требование авторизации на 587.
Шаг 10. Настроить фильтр спама с карантином, не с удалением.
Шаг 11. Проверить отправку и получение с внешнего ящика (Gmail, Яндекс), посмотреть заголовки.
Шаг 12. Через неделю отчётов DMARC ужесточить политику до reject.

Запрещено:
- поднимать публичную почту на WSL или домашнем динамическом адресе;
- переходить к DMARC reject, не посмотрев отчёты;
- оставлять открытый релей и пустой mynetworks;
- открывать 25-й порт клиентам вместо 587 с авторизацией;
- публиковать DKIM-селектор, которым сервер не подписывает;
- игнорировать синхронизацию времени: DKIM требует точных часов;
- считать бэкап сделанным без проверки восстановления Maildir.

Что считать успехом: PTR есть, MX отвечают, SPF и DKIM валидны, DMARC в reject, сертификаты действительны, релей закрыт, письмо проходит в оба направления и имеет валидную подпись в заголовках.