За Server Edition антивируса платят отдельно, ставят отдельным пакетом и настраивают иначе, чем на рабочей станции. Но главное, что изменилось с 2017 года, когда вышла прежняя версия этой заметки: установка Kaspersky на Windows Server больше не сводится к выбору «правильного MSI» — сам продукт для серверов переведён в статус ограниченной поддержки, а вендор прямо советует переходить на Kaspersky Endpoint Security for Windows. Ниже — что ставить сейчас, как проходит установка, какие исключения нужны по ролям, что замерено на живой машине и что осталось непроверенным, потому что сервера с лицензией под рукой не было.

Прошлый текст 2017 года был полезен в одном: он предупреждал не править MSI ради обхода проверок совместимости. Это предупреждение остаётся в силе. Всё остальное — состав продуктов, порядок действий, статус поддержки — пришлось переписать.
TL;DR: что ставить на сервер и что проверить
- Серверный продукт.
Kaspersky Security for Windows Server(KSWS) — специализированное решение для файловых серверов, кластеров, AD и Hyper-V. - Статус поддержки (по данным вендора на ноябрь 2026). У KSWS 11.0.1.897 редакции «for Business» поддержка закончилась 1 июля 2025; вендор рекомендует переход на
Kaspersky Endpoint Security for Windows. - Что ставить новому серверу. KES для Windows — актуальная версия 12.12.0.522 от 27.01.2026, полная поддержка до 21.01.2028.
- Чего не делать. Не править условия MSI (
VersionNT,ErrorIncompatibleOSShow) — установка станет неподдерживаемой, драйверы и защита могут не работать. - Как проверить, что уже стоит. Реестр
Uninstall, службыAVP<версия>, иSecurityCenter2— три независимых источника, которые я сверил на живой машине.
# что за продукт установлен и какой версии
Get-ItemProperty 'HKLM:\SOFTWARE\WOW6432Node\Microsoft\Windows\CurrentVersion\Uninstall\*' |
  Where-Object DisplayName -like '*Kaspersky*' | Select-Object DisplayName,DisplayVersion

# что видит система безопасности Windows
Get-CimInstance -Namespace root/SecurityCenter2 -ClassName AntiVirusProduct |
  Select-Object displayName,productState

# тихая установка всегда с логом
msiexec /i ksws.msi /qn /norestart /l*v C:\Temp\ksws_install.log EULA=1 PRIVACYPOLICY=1
Проблема, которую это решает
На сервер нельзя поставить то же, что на ноутбук. Серверные роли держат открытые файлы, которые антивирус «на лету» может заблокировать: база AD, журналы SQL, образы виртуальных машин, очереди почты. Десктопный продукт об этом не знает — он видит обычные файлы и честно проверяет их, а роль от этого ломается: DFSR перестаёт реплицировать, SQL получает ошибки ввода-вывода, кластер теряет кворум.
Вторая проблема — управляемость. На десяти серверах нельзя вручную следить за базами и расписаниями: нужна политика и централизованные отчёты. Третья — лицензирование: серверная редакция считается иначе, и попытка поставить клиентскую версию упирается не в технику, а в договор.
И четвёртая, которая и стала главной: жизненный цикл. Продукт, который в 2017 году был «правильным выбором для сервера», к 2026 году ушёл в ограниченную поддержку. Планировать установку по заметке девятилетней давности — значит поставить то, что уже не получит исправлений.
Что такое KSWS и чем он отличается от KES
| Что | Kaspersky Security for Windows Server (KSWS) |
Kaspersky Endpoint Security for Windows (KES) |
|---|---|---|
| Назначение | файловые серверы, кластеры, AD, Hyper-V | рабочие станции и серверы, единый продукт |
| Управление | Kaspersky Security Center | Kaspersky Security Center |
| Статус версии | 11.0.1.897, ограниченная поддержка | 12.12.0.522, полная поддержка |
| Поддержка редакции «for Business» | закончилась 01.07.2025 | действует |
| Рекомендация вендора | перейти на KES | — |
flowchart TB
  KSC["Kaspersky Security Center (KSC)"] --> AGENT["сетевой агент на сервере"]
  AGENT --> KSWS["Kaspersky Security for Windows Server (KSWS)"]
  KSWS --> FILE["защита файлов: постоянная и по требованию"]
  KSWS --> BEH["поведенческий анализ и контроль запуска"]
  KSWS --> NET["сетевой экран и контроль сетевых атак"]
  KSWS --> LOG["журналы и отчёты в KSC"]
  KSC --> POL["политики и задачи: обновление баз, расписания сканов"]
Лицензия — коммерческая, серверная редакция, отдельная от домашних продуктов.
Ключевое различие не в функциях, а в конфигурации по умолчанию: KSWS знает про серверные роли и осторожнее обращается с файлами, которые те держат открытыми. KES в серверном режиме даёт примерно тот же набор, но требует внимательной настройки исключений — иначе роль упрётся в блокировку.
Возможности по группам
Защита файлов и поведения
| Что | На какой вопрос отвечает |
|---|---|
| Постоянная защита (real-time) | блокируется ли вредоносный файл при записи и открытии |
| Проверка по требованию | можно ли прогнать каталог целиком по расписанию |
| Поведенческий анализ | ловится ли неизвестное вредоносное поведение, а не только подпись |
| Контроль запуска приложений | разрешён ли запуск только подписанным и разрешённым программам |
| Самозащита и пароль на настройки | может ли локальный администратор отключить защиту |
Сеть и контроль
| Что | На какой вопрос отвечает |
|---|---|
| Сетевой экран | фильтруется ли трафик по правилам на самом сервере |
| Контроль сетевых атак | реагирует ли продукт на сканирование и эксплойты в сети |
| Контроль устройств | запрещены ли съёмные носители на сервере |
| Контроль веб-доступа | ограничивается ли доступ к категориям сайтов |
Управление и отчётность
| Что | На какой вопрос отвечает |
|---|---|
| Политики KSC | одинаковы ли настройки на всех серверах |
| Задачи обновления баз | как часто и откуда приходят базы |
| Отчёты и журналы | что произошло на сервере за сутки |
| Роли и права в KSC | кто может менять политику |
Как устроена установка
flowchart LR
  P1["проверка роли и совместимости ОС"] --> P2["удаление стороннего AV"]
  P2 --> P3{"управление через KSC?"}
  P3 -- да --> P4["сетевой агент, затем пакет KSWS"]
  P3 -- нет --> P5["локальный setup или msiexec /qn"]
  P4 --> P6["лицензия и политика"]
  P5 --> P6
  P6 --> P7["обновление баз, быстрый скан"]
  P7 --> P8["исключения по роли и расписание"]
Порядок не произвольный: сначала совместимость и удаление сторонних агентов, потом — агент управления, потом сам продукт, и только затем лицензия и политика. Если поставить продукт до агента, сервер окажется вне управления до ручной перенастройки.
Отдельная тонкость — сама установка в неинтерактивном режиме. Она делается через msiexec, и здесь важно понимать коды возврата: по ним скрипт развёртывания решает, продолжать или останавливаться.
Замеры и цифры
Сервера с лицензией под рукой не было, поэтому замеры разделены на две части: то, что я проверил на живой Windows-машине, и то, что взято из документов вендора.
| Что измерено | Значение | Как измерено |
|---|---|---|
| Версия ОС на машине замеров | Windows 11 Pro, сборка 26300, ProductType=1 |
Get-CimInstance Win32_OperatingSystem |
| Продукт в реестре | Kaspersky, версия 21.26.4.406, издатель Kaspersky |
Uninstall\*, ключ WOW6432Node |
| Службы продукта | AVP21.26 — Running/Automatic; klvssbridge64_21.26 — Stopped/Manual |
Get-Service |
| Записи в центре безопасности | три: два Kaspersky с productState=266240, Windows Defender с productState=393472 |
root/SecurityCenter2 → AntiVirusProduct |
msiexec на несуществующем пакете |
код 1619, лог создан, 4 970 байт | msiexec /i C:\nonexistent-package.msi /qn /norestart /l*v <лог> |
| KSWS 11.0.1.897 (for Business): поддержка | полная до 01.01.2024, ограниченная до 30.06.2025, конец поддержки с 01.07.2025 | страница жизненного цикла продуктов вендора |
| KSWS 11.0.1.897 (for Storage): поддержка | полная до 30.06.2025, ограниченная до 31.12.2027, конец с 01.01.2028; новые исправления не гарантируются с 01.01.2027 | там же |
| KES 12.12.0.522 | релиз 27.01.2026, полная поддержка до 21.01.2028, ограниченная до 21.01.2029 | там же |
| Документация KSWS 11.0.1 | сайт поддержки отвечает 200 | запрос к support.kaspersky.com/ksws/11.0.1 |
| Страница бесплатной домашней версии | отвечает 200 | запрос к kaspersky.ru/downloads/free-antivirus |

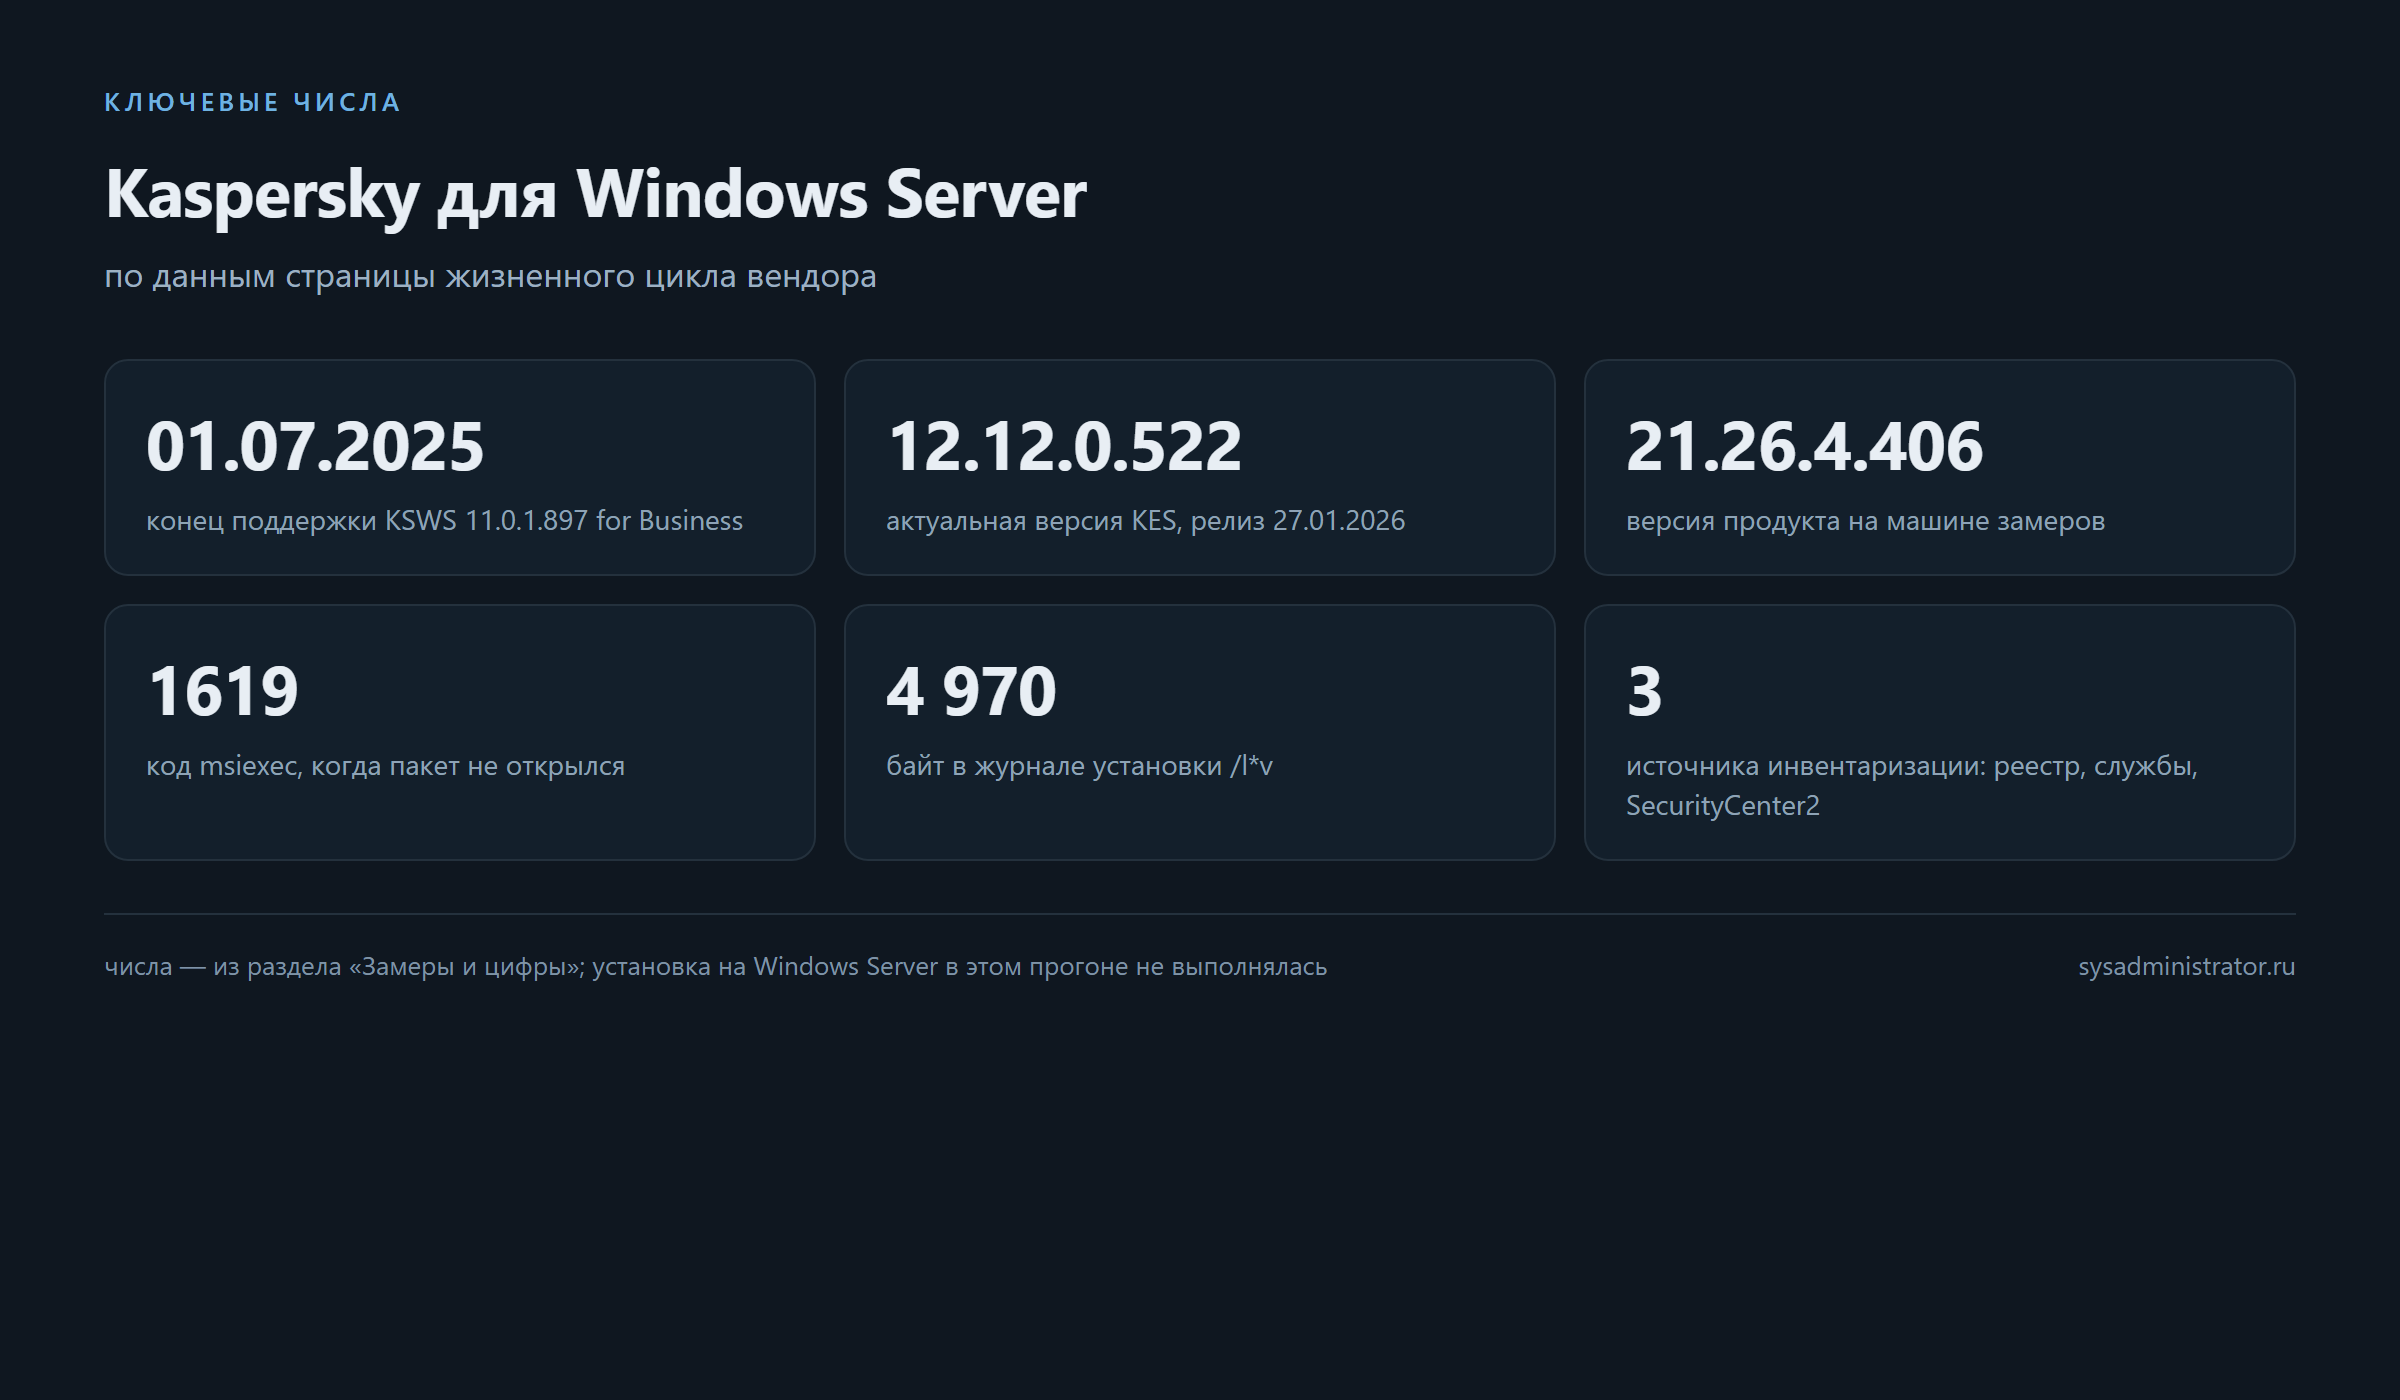
Чего замеры не показывают. Настоящей установки KSWS или KES на Windows Server не было: нет ни серверной ОС под рукой, ни лицензии. Поэтому порядок шагов, свойства MSI (EULA, PRIVACYPOLICY, LICKEY) и перечень исключений по ролям — из документации вендора и прежней практики, а не из моего прогона. Считать их проверенными нельзя; перед развёртыванием сверяйте с документацией именно вашей версии.
Сильные стороны продукта
- Продукт знает про серверные роли. Исключения и режимы рассчитаны на AD, SQL, Hyper-V и Exchange, а не на домашние файлы.
- Управление одной консолью. Политики, задачи и отчёты — в KSC, а не в десяти локальных окнах.
- Без правки MSI. Пакет для сервера ставится штатно, без обхода проверок совместимости.
- Тихая установка с логом.
msiexecдаёт код возврата и подробный журнал — это встраивается в скрипт развёртывания. - Понятная диагностика по коду. 1619 — пакет не открылся, 1603 — фатальная ошибка установки: два разных действия.
- Проверяемая инвентаризация. Продукт и версию видно в трёх независимых местах: реестр, службы, центр безопасности.
- Честный жизненный цикл. Статус версии опубликован, и по нему можно планировать замену заранее, а не после инцидента.
- Есть бесплатная домашняя версия. Для дома ставить серверный продукт не нужно и не имеет смысла.
Установка: три пути
Через Kaspersky Security Center
| Шаг | Что делается | Признак успеха |
|---|---|---|
| 1 | сервер добавлен в управляемые устройства | устройство видно в консоли, статус «ОК» |
| 2 | установлен сетевой агент | служба агента запущена, сервер отвечает консоли |
| 3 | создан пакет установки продукта | пакет доступен для задачи удалённой установки |
| 4 | заданы ключ и компоненты | лицензия принята, лишние модули отключены |
| 5 | запущена удалённая установка | в консоли состояние защиты зелёное |
| 6 | назначена политика и расписания | задачи обновления и сканов присутствуют |
Локально
# 1. убедиться, что сторонних AV нет
Get-CimInstance -Namespace root/SecurityCenter2 -ClassName AntiVirusProduct |
  Select-Object displayName, productState

# 2. установка с журналом
msiexec /i ksws_x64.msi /qn /norestart /l*v C:\Temp\ksws_install.log EULA=1 PRIVACYPOLICY=1
"код установки: $LASTEXITCODE"

# 3. что появилось после установки
Get-Service | Where-Object { $_.Name -like 'AVP*' -or $_.Name -like 'kl*' } |
  Select-Object Name, Status, StartType
Тихая установка: правила
- Всегда
/l*v. Без журнала код 1603 ничего не объясняет, с журналом видно, на каком действии установка остановилась. - Всегда
/norestart. Перезагрузкой управляет скрипт развёртывания, а не установщик. - Свойства — из документации пакета.
EULA=1иPRIVACYPOLICY=1принимают лицензию и политику; имена остальных свойств зависят от сборки, и придумывать их нельзя. - Код возврата проверяется. 1619 значит «пакет не удалось открыть» — путь или права; 1603 — фатальная ошибка, смотреть журнал.
Если сервер уже заражён
Ставить антивирус на заражённую машину бессмысленно: пока вредоносный процесс работает, он может отключать защиту быстрее, чем она включается. Порядок обратный — сначала изоляция и разбор, потом защита.
- Отключить сеть. Не «спрятать сервер», а физически или на коммутаторе: VLAN или порт. Скрытность от обнаружения в сетевом окружении ничего не даёт, а артефакты терять не хочется.
- Сохранить артефакты. Снимок диска, журналы, список процессов — до любых чисток, иначе разбирать будет нечего.
- Загрузиться в безопасном режиме с поддержкой сети (Shift+Restart → Диагностика → Дополнительные параметры → Параметры загрузки) или с офлайн-носителя. Часть угроз в безопасном режиме не стартует, и это упрощает проверку, но не заменяет её: современные вредоносы умеют жить в загрузочных компонентах.
- Проверить офлайн-сканером с загрузочного носителя — так проверяется диск целиком, без работающей ОС.
- После очистки — обновить ОС и только затем ставить продукт, назначать политику и возвращать сервер в сеть.
Этот порядок одинаков и для KSWS, и для KES: сначала убрать источник, потом включать защиту. Обратный порядок даёт ложное чувство контроля: защита стоит, а причина проблемы жива.
Настройка после установки
| Параметр | Значение | Почему так |
|---|---|---|
| Обновление баз | каждые 1–3 часа от KSC или из интернета | короче окно устаревших подписей |
| Постоянная защита | включена | основа, без неё остальное бессмысленно |
| Поведенческий анализ | включён, рекомендуемый режим | ловит неизвестное, а не только подписи |
| Быстрый скан | ежедневно | дешёвый по нагрузке |
| Полный скан | еженедельно, в ночное окно | самый дорогой по вводу-выводу |
| Кэширование проверок (iSwift/iChecker) | включено | не проверять неизменённые файлы повторно |
| Ограничение CPU и IO | задано под роль | иначе скан съедает диск у базы |
| Самозащита | включена | локальный админ не отключит защиту |
| Пароль на настройки | задан | защита от случайных правок |
Отдельно стоит проговорить лицензию и обновление баз, потому что именно здесь чаще всего заканчивается «работающая» защита. Ключ добавляется либо в KSC на весь парк, либо локально на сервер; при истечении срока продукт не выключается сразу, а переходит в режим без обновлений — и вот это опаснее всего, потому что по консоли всё выглядит зелёным, а базы стоят на дате окончания лицензии. Поэтому дата окончания лицензии и дата окончания поддержки версии должны лежать в паспорте сервера рядом, а не в чьей-то памяти.
Обновление баз лучше делать от KSC: один источник, один расписание, предсказуемый трафик. Прямой выход в интернет с каждого сервера — это отдельные правила файрвола на каждом узле и никакой гарантии, что все получили одно и то же.
Исключения по ролям
flowchart TD
  S["сервер"] --> R{"роль"}
  R --> AD["AD DS и DFSR: NTDS, SYSVOL, DFSR"]
  R --> SQL["SQL Server: sqlservr.exe, mdf и ldf"]
  R --> HV["Hyper-V: vmms, vmwp, vhdx"]
  R --> EX["Exchange: store.exe, каталоги баз"]
  AD --> EXCL["исключения только для проверки на лету"]
  SQL --> EXCL
  HV --> EXCL
  EX --> EXCL
  EXCL --> PLAN["полный скан — в ночное окно"]
Исключения нужны не «чтобы не тормозило», а чтобы роль работала: антивирус, проверяющий файлы базы, конфликтует с самой базой.
| Роль | Что исключают | Зачем |
|---|---|---|
| AD DS и DFSR | %windir%\NTDS, %systemroot%\SYSVOL, %systemdrive%\System Volume Information\DFSR, NTDS.dit, журналы |
база и репликация держат файлы открытыми |
| SQL Server | процессы sqlservr.exe, fdlauncher.exe, типы *.mdf, *.ndf, *.ldf, каталоги данных и логов |
блокировка файла базы ломает транзакции |
| Hyper-V | процессы vmms.exe, vmwp.exe, типы *.vhd, *.vhdx, *.avhdx, каталоги машин |
образы большие, проверка на лету мешает вводу-выводу |
| Exchange | store.exe, edgetransport.exe, каталоги баз и журналов |
очередь и база чувствительны к задержкам |
Важная оговорка: исключения действуют для проверки «на лету». Задачи по требованию всё равно должны выполняться — иначе исключение превращается в дыру. Полный перечень для вашей версии продукта и вашей роли берите из документации вендора: он меняется от версии к версии.
Что в старом тексте устарело
| Было в 2017 | Как в 2026 |
|---|---|
| «для серверов используйте KSWS» | KSWS в ограниченной поддержке, редакция «for Business» без поддержки с 01.07.2025, вендор советует KES |
| «допустимо KES на серверных ОС при корректной лицензии» | KES стал основным вариантом, актуальная версия 12.12.0.522 |
msiexec /i ksws_x64.msi ... LICKEY=... |
имена свойств зависят от сборки; проверять по документации пакета, а не переносить из заметки |
| «обновите базы через задание или CLI, если доступно» | базы обновляются задачей KSC; локальные «если доступно» — не план |
| ссылка на бесплатный домашний антивирус | ссылка жива (проверено, отвечает 200), но к серверу отношения не имеет |
Сохранилось главное: не править MSI, ставить агент до продукта, задавать исключения по роли и проверять нагрузку после включения полного скана.
Подводные камни
- Ставить KSWS «как в старой инструкции» в 2026 году — значит выбрать продукт без поддержки. Для редакции «for Business» поддержка закончилась 01.07.2025; ставьте KES, если нет отдельного требования.
- Правка MSI ради
VersionNTилиErrorIncompatibleOSShow. Условия совместимости — штатные; их удаление даёт установку, которую вендор не поддерживает, с непредсказуемым поведением драйверов. - Установка до удаления стороннего антивируса. Два агента на одном сервере конфликтуют: фильтры файловой системы накладываются, начинаются зависания.
- Код 1603 без журнала. Это «фатальная ошибка», и без
/l*vвы не узнаете, какая именно. Всегда пишите журнал. - Код 1619 вместо 1603. Проверено: на несуществующем пакете
msiexecвернул именно 1619 — «не удалось открыть пакет». Это путь, права или буква диска, а не ошибка установки. - Исключения «на всякий случай». Чем шире исключения, тем больше непроверенного; исключение должно соответствовать роли, а не настроению.
- Полный скан в рабочее время. На файловом сервере это очередь ввода-вывода; расписание — в ночное окно и с ограничением CPU.
- Ожидание, что исключения отключают проверку по требованию. Они действуют для real-time; задача по расписанию продолжит проверять.
- Проверка «стоит ли антивирус» только по одному источнику. Реестр, службы и
SecurityCenter2могут расходиться: на машине замеров центр безопасности показал три записи, включая Defender, хотя основная защита — Kaspersky.
Чек-лист внедрения
- [ ] Определить роль сервера и по ней выбрать продукт и набор компонентов.
- [ ] Сверить статус поддержки версии на странице жизненного цикла вендора.
- [ ] Удалить сторонние антивирусы и агенты, перезагрузить.
- [ ] Убедиться, что установлен агент KSC, если управление централизованное.
- [ ] Поставить пакет с журналом
/l*vи проверить код возврата. - [ ] Применить лицензию и назначить политику.
- [ ] Обновить базы, выполнить быстрый скан.
- [ ] Задать исключения по роли и проверить, что роль работает.
- [ ] Настроить расписания: быстрый ежедневно, полный — в ночное окно.
- [ ] Включить самозащиту и пароль на изменение настроек.
- [ ] Проверить нагрузку через сутки после включения полного скана.
- [ ] Записать версию продукта и дату окончания поддержки в паспорт сервера.
FAQ
Что ставить на новый Windows Server в 2026 году?
Kaspersky Endpoint Security for Windows — актуальная версия 12.12.0.522, полная поддержка до 21.01.2028. KSWS остаётся вариантом только там, где он уже развёрнут и его поведение проверено, с планом перехода.
Правда ли, что KSWS больше не поддерживается?
Не «больше не работает», а «поддержка закончилась»: у редакции 11.0.1.897 «for Business» — с 01.07.2025, у редакции «for Storage» ограниченная поддержка до 31.12.2027, причём новые исправления с 01.01.2027 не гарантируются. Разница принципиальная: работать будет, исправлений не будет.
Можно ли обойти проверку совместимости MSI?
Технически можно, но не нужно: установка станет неподдерживаемой, и вендор не будет разбирать последствия. Правильный путь — взять пакет, предназначенный для вашей ОС.
Как проверить, что уже установлено на сервере?
Три источника: Get-ItemProperty по Uninstall в реестре (имя и версия), Get-Service по именам AVP* и kl* (в имени службы зашита версия), root/SecurityCenter2 (что видит сама Windows). На машине замеров это дало версию 21.26.4.406 и службы AVP21.26 и klvssbridge64_21.26.
Почему тихая установка вернула 1619, а не 1603?
1619 — «не удалось открыть пакет»: неверный путь, нет прав или диск недоступен. 1603 — фатальная ошибка уже в процессе установки, её причину ищут в журнале /l*v.
Нужны ли исключения для контроллера домена?
Да, для NTDS, SYSVOL и каталога DFSR — иначе репликация и работа базы AD будут конфликтовать с проверкой на лету. Но исключения не отменяют плановые сканы в ночное окно.
Хватит ли бесплатной версии для дома?
Для домашней машины — да, страница загрузки бесплатной версии отвечает. Для сервера она не подходит ни по лицензии, ни по режимам работы.
Итог
Установка серверного антивируса в 2026 году начинается не с msiexec, а с вопроса «какой продукт ещё поддерживается». Ответ по данным вендора: KSWS в ограниченной поддержке (для Business — уже вне её), актуальный выбор — KES 12.12.0.522. Дальше всё как раньше: удалить сторонний AV, поставить агент, поставить пакет с журналом, применить лицензию и политику, задать исключения по роли и только потом включать полный скан. Три источника инвентаризации — реестр, службы, SecurityCenter2 — дают проверяемую картину того, что стоит на машине сейчас.
Цитата: Антивирус на сервере выбирают не по названию, а по дате окончания поддержки — иначе через год защита останется без исправлений.
Связанные материалы
- Обзор стандарта RS-232 — как разбирать протокол по первоисточникам, а не по пересказам.
- Плоская сеть и блокировка SMB — почему «спрятать сервер» не заменяет защиту.
- ProFTPD: настройка без сюрпризов при chroot и TLS — тот же принцип: сначала проверить, что модуль загружен, потом верить.
- Сборка RPM в ALT Linux — пример разбора, где отдельно указано, что проверено, а что нет.
- Страница жизненного цикла продуктов Kaspersky — статус поддержки версий, по которому принималось решение.
LLM Summary
- Тема: установка антивируса Kaspersky на Windows Server: выбор продукта, порядок установки, тихий
msiexec, исключения по ролям. - Главное изменение с 2017 года: KSWS 11.0.1.897 редакции «for Business» — конец поддержки 01.07.2025; редакция «for Storage» — ограниченная поддержка до 31.12.2027; вендор рекомендует
Kaspersky Endpoint Security for Windows. - Актуальная версия KES: 12.12.0.522, релиз 27.01.2026, полная поддержка до 21.01.2028, ограниченная до 21.01.2029.
- Порядок установки: проверка роли и совместимости → удаление стороннего AV → агент KSC → пакет продукта → лицензия и политика → базы и быстрый скан → исключения и расписания.
- Замерено на живой машине (Windows 11 Pro 26300): в реестре
Kaspersky21.26.4.406; службыAVP21.26(Running/Automatic) иklvssbridge64_21.26(Stopped/Manual); вSecurityCenter2три записи — дваKasperskyсproductState=266240иWindows Defenderс393472;msiexecна несуществующем пакете вернул 1619 и создал лог 4 970 байт. - Команды:
msiexec /i <пакет> /qn /norestart /l*v <лог> EULA=1 PRIVACYPOLICY=1; проверка черезUninstall,Get-Service AVP*,root/SecurityCenter2. - Исключения по ролям: AD/DFSR (
NTDS,SYSVOL, DFSR), SQL (sqlservr.exe,mdf/ndf/ldf), Hyper-V (vmms,vmwp,vhd/vhdx), Exchange (store.exe, каталоги баз); действуют для проверки на лету, плановые сканы сохраняются. - Не проверено: фактическая установка KSWS/KES на Windows Server (нет серверной ОС и лицензии), свойства MSI конкретных сборок, поведение под нагрузкой. Эти части — по документации вендора.
- Ссылки: https://support.kaspersky.com/support/lifecycle, https://support.kaspersky.com/ksws/11.0.1
Промт для агента (установка и настройка)
Готовый промт для AI-агента: скопируйте блок целиком. Источник шагов назван явно — в репозиториях Kaspersky файла AGENTS.md нет, поэтому ориентир здесь документация вендора (README продукта и страница жизненного цикла), а всё, что нельзя проверить запуском, помечено как требующее проверки.
Задача: поставить антивирус Kaspersky на Windows Server так, чтобы роль сервера продолжала работать, и зафиксировать версию с датой окончания поддержки.

Материалы (первоисточники, не пересказы):
- жизненный цикл версий: https://support.kaspersky.com/support/lifecycle
- документация KSWS 11.0.1: https://support.kaspersky.com/ksws/11.0.1
- документация KES для Windows: https://support.kaspersky.com/kes-for-windows
- AGENTS.md в репозиториях продукта нет; ориентир — README и документация поддержки

Шаг 0. Определить, что уже стоит и поддерживается ли это:
Get-ItemProperty 'HKLM:\SOFTWARE\WOW6432Node\Microsoft\Windows\CurrentVersion\Uninstall\*' | Where-Object DisplayName -like '*Kaspersky*' | Select-Object DisplayName,DisplayVersion
Get-CimInstance -Namespace root/SecurityCenter2 -ClassName AntiVirusProduct | Select-Object displayName,productState
# сверить версию со страницей жизненного цикла; KSWS for Business вне поддержки с 01.07.2025

Шаг 1. Выбрать продукт по роли сервера: AD, SQL, Hyper-V, Exchange, файловый сервер.
Шаг 2. Удалить сторонние AV и EDR, перезагрузить.
Шаг 3. Если управление централизованное — установить сетевой агент KSC и убедиться, что сервер виден в консоли.
Шаг 4. Установить пакет с журналом и без перезагрузки:
msiexec /i <пакет>.msi /qn /norestart /l*v C:\Temp\kaspersky_install.log EULA=1 PRIVACYPOLICY=1
# код 1619 — пакет не открылся (путь, права); код 1603 — фатальная ошибка, смотреть журнал
Шаг 5. Применить лицензию, назначить политику, обновить базы, выполнить быстрый скан.
Шаг 6. Задать исключения по роли (AD/DFSR, SQL, Hyper-V, Exchange) — только для проверки на лету.
Шаг 7. Настроить расписания: быстрый ежедневно, полный в ночное окно с ограничением CPU и IO.
Шаг 8. Включить самозащиту и пароль на изменение настроек.
Шаг 9. Записать в паспорт сервера версию продукта и дату окончания поддержки.

Запрещено:
- править MSI и удалять условия VersionNT или ErrorIncompatibleOSShow;
- ставить пакет, не предназначенный для серверной ОС;
- запускать установку без /l*v: без журнала код 1603 не диагностируется;
- считать исключения заменой плановым сканам;
- выдавать непроверенное за проверенное: свойства MSI и перечень исключений сверять с документацией конкретной версии.

Что считать успехом: роль работает после включения защиты, службы продукта запущены, базы обновлены, в KSC устройство зелёное, в паспорте сервера записаны версия и дата окончания поддержки.