Защита админки WordPress обычно сводится к паролю в форме входа — и этого мало: форма открыта всему интернету, плагины подбора работают круглосуточно, а любая уязвимость в плагине авторизации обходит её целиком. Второй слой на уровне nginx решает это иначе: до PHP запрос вообще не доходит, если в нём нет пары логин-пароль. Ниже — как поставить такой слой, как избавиться от двойного входа и что показала проверка живого сайта: часть путей закрыта, часть осталась открытой.
TL;DR: пять решений
- Слой ставится в nginx, до PHP:
auth_basicнаlocationпанели и формы входа. - Пароли — в
.htpasswd, файл лежит вне docroot, хешapr1илиbcrypt. - Двойной вход убирается мостом, который читает
REMOTE_USERот nginx и авторизует в WordPress. - Слой работает только на тех путях, где включён.
xmlrpc.phpи REST остаются снаружи, если их не закрыть отдельно. - Проверка — статусами. 401 на панели это успех, 200 на
xmlrpc.php— недоработка.
Проблема, которую это решает
Форма входа WordPress — публичная точка. Любой может отправить на wp-login.php сколько угодно запросов: перебор паролей, подстановка учётных записей, эксплуатация уязвимости в плагине двухфакторной аутентификации. Плагины ограничения попыток помогают, но они работают внутри WordPress, то есть после загрузки ядра, темы и десятка плагинов — и стоят PHP-процессов на каждый такой запрос.
Второй слой снаружи решает три задачи сразу. Первая: запрос без пары логин-пароль не доходит до PHP вообще — сервер отвечает 401 и закрывает соединение. Вторая: перебор пароля WordPress становится бессмысленным, потому что до формы ещё нужно пройти. Третья: боты, которые ищут wp-login.php по всему интернету, отсекаются на входе, и в журналах становится видно меньше шума.
Обратная сторона — неудобство: два пароля на каждый вход. И именно здесь начинается интересное: первое решение «просто добавить Basic Auth» ломает нормальную работу редакторов, потому что браузер спрашивает пароль, потом WordPress спрашивает второй раз, и оба запоминаются не всегда.
Что такое Basic Auth
flowchart TB
  CLIENT["клиент"] --> NGINX["nginx: проверка Basic"]
  NGINX -->|"нет или неверный пароль"| R401["401 и запрос пароля"]
  NGINX -->|"верный пароль"| PHP["php-fpm: WordPress"]
  PHP --> LOGIN["форма входа WordPress"]
  LOGIN --> DASH["панель управления"]
  NGINX -->|"мимо защищённого location"| OPEN["открытый путь: xmlrpc, REST"]
Базовая аутентификация — механизм HTTP, а не приложения. Клиент присылает заголовок Authorization: Basic <base64 от логин:пароль>, сервер сверяет его с файлом паролей и либо пропускает запрос, либо отвечает 401 с заголовком WWW-Authenticate — по нему браузер показывает окно ввода.
| Свойство | Значение |
|---|---|
| Где работает | на уровне веб-сервера, до PHP |
| Передача пароля | Base64 — это кодирование, не шифрование |
| Защита канала | только TLS; по HTTP пароль читается в один шаг |
| Файл паролей | .htpasswd, формат «логин:хеш» |
| Типовые хеши | apr1 (MD5-вариант Apache), bcrypt, SHA-1 |
| Модуль nginx | ngx_http_auth_basic_module |
| Код ответа | 401 с WWW-Authenticate при отказе |
Ключевое, что нужно понять про Base64: это не защита. Строка YWRtaW46d3Jvbmc= декодируется в admin:wrong одной командой. Поэтому слой имеет смысл только поверх HTTPS — иначе пароль панели уезжает в открытом виде.
Возможности второго слоя
| Что даёт | Как проявляется |
|---|---|
| Отсечение до PHP | запрос без заголовка не загружает WordPress |
| Защита от перебора | до формы входа ещё нужно дойти |
| Единая точка для нескольких сайтов | один .htpasswd на сервер |
| Совместимость | работает с любым WordPress и любым nginx |
| Прозрачность | видно в журнале nginx, а не в плагине |
| Гибкость по путям | можно закрыть панель, оставив фронтенд открытым |
| Отсутствие зависимостей | ничего не устанавливается в WordPress |
Ограничения тоже стоит назвать сразу: это не замена двухфакторной аутентификации, не защита от уязвимостей в самом WordPress и не работает, если путь не попал в защищённый location.
Как это работает
flowchart LR
  A["шаг 1: Basic Auth"] --> B["шаг 2: форма WordPress"]
  B --> D["две пары данных"]
  A --> BRIDGE["мост auto-login по REMOTE_USER"]
  BRIDGE --> ONE["один вход"]
  ONE --> RISK{"слой закрыт на всех путях?"}
  RISK -- нет --> HOLE["обход слоя = вход без пароля"]
Порядок обработки запроса меняется: сначала nginx, потом PHP.
Запрос на /wp-admin/ приходит в nginx. Если в нём нет заголовка Authorization, сервер отвечает 401 и браузер показывает окно. Появился заголовок — nginx читает .htpasswd, сверяет хеш и, если совпало, передаёт запрос в php-fpm через FastCGI. Дальше WordPress видит обычный запрос и… просит войти ещё раз, потому что про Basic Auth ничего не знает.
Отсюда два сценария. Первый — смириться с двумя входами. Второй — сделать мост: при успешной проверке nginx передаёт логин в переменной REMOTE_USER, а небольшой код в теме читает её и авторизует пользователя в WordPress. Тогда вход один.
У моста есть цена, и она серьёзная: он доверяет переменной, которую выставляет веб-сервер. Если слой закрывает не все пути, а мост срабатывает на всех — получается вход без пароля на тех путях, где Basic Auth не включён. Это не гипотетика, а самая частая ошибка таких схем.
Замеры и цифры
Проверено 16 ноября 2026, двумя проверками.
Первая — локальный стенд: минимальный сервер, который требует заголовок Authorization: Basic, сверяет пару и отвечает 401 или 200.
| Проверка | Результат |
|---|---|
| Запрос без заголовка | 401, WWW-Authenticate: Basic realm="Protected" |
| Запрос с неверным паролем | 401 |
| Запрос с верными данными | 200 |
| Что пришло в заголовке | Basic YWRtaW46d3Jvbmc= и Basic YWRtaW46U2VjcjN0UEBzcw== |
| Декодирование | admin:wrong и admin:Secr3tP@ss — открытым текстом |
Хеш для .htpasswd |
$apr1$wHSSTMCn$UAUAT7Wk1ihi8r60ka6ks. |
Вторая — проверка живого сайта на этой же платформе: какие пути закрыты слоем, а какие нет.
| Путь | Ответ | Что означает |
|---|---|---|
/wp-admin/ |
401, Basic realm="Access limited" |
панель за слоем |
/wp-login.php |
401, тот же realm | форма входа за слоем |
/xmlrpc.php (GET) |
405 | метод не разрешён |
/xmlrpc.php (POST) |
200 | путь открыт: POST проходит до WordPress |
/wp-json/wp/v2/users |
401 | перечисление пользователей закрыто |
/?author=1 |
404 | перебор авторов не отвечает |
/wp-admin/admin-ajax.php |
400 | ожидает параметры, но слой его не закрывает |
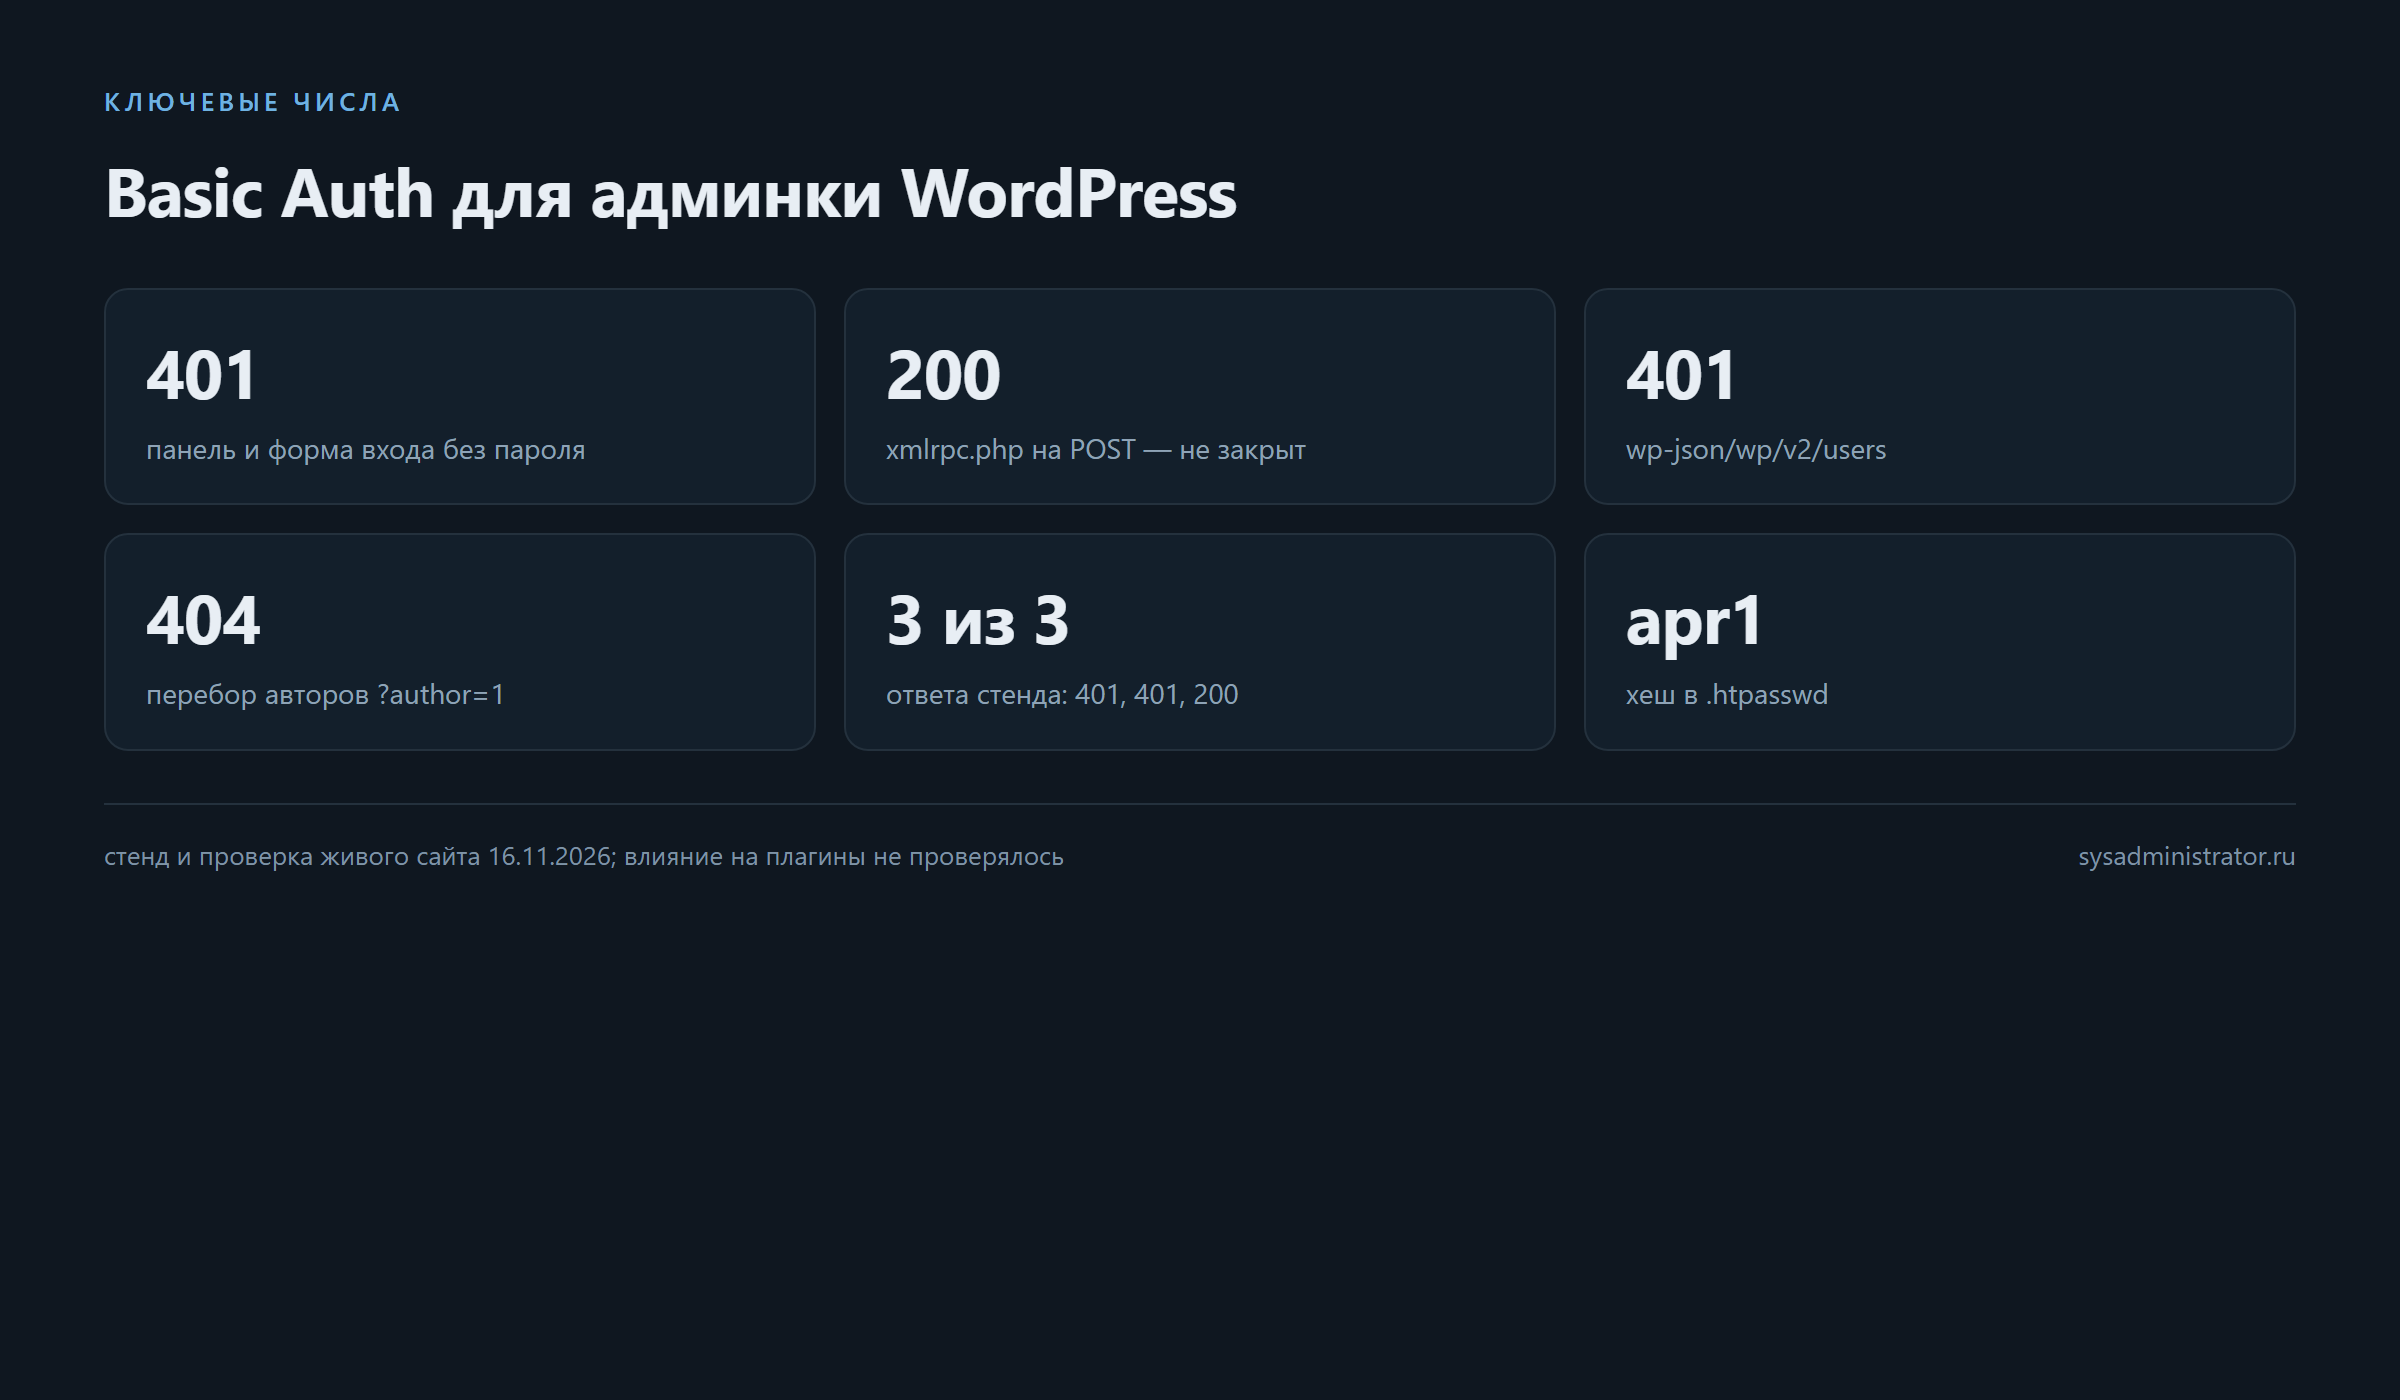
Из этих чисел видно главное. Слой действительно работает: панель и форма входа отдают 401 с конкретным realm, до PHP дело не доходит. Перечисление пользователей через REST закрыто, перебор авторов по ?author= не отвечает.
И видно дыру: xmlrpc.php на POST отвечает 200. Значит, слой его не покрывает, и через этот файл по-прежнему можно обращаться к WordPress — в том числе для перебора паролей методом wp.getUsersBlogs, если включить множественные вызовы. Для сайта, которому XML-RPC не нужен, это лишняя открытая дверь, и её закрывают отдельным правилом.
Что замеры не показывают: скорость перебора и его последствия в журналах, поведение при неверном пароле со стороны мобильных клиентов, влияние слоя на работу плагинов резервного копирования и синхронизации. Это проверяется на своём сайте, а не по чужому примеру.
Сильные стороны продукта
- Отсечение до PHP. Запрос без пары логин-пароль не нагружает WordPress.
- Ничего не устанавливается. Модуль nginx и файл паролей, без плагинов.
- Работает на любом WordPress. Не зависит от темы и версии.
- Один файл на сервер. Несколько сайтов могут использовать общий
.htpasswd. - Прозрачность. Все отказы видны в журнале nginx одной строкой.
- Гибкость по путям. Панель закрыта, фронтенд открыт — обычная и правильная конфигурация.
- Простой откат. Убрали четыре строки из конфигурации — слой исчез.
Установка
Сначала файл паролей. Он должен лежать вне docroot — иначе его может отдать веб-сервер.
# создать файл с первым пользователем (спросит пароль)
htpasswd -c /etc/nginx/.htpasswd admin

# или без утилиты htpasswd — хешем apr1
openssl passwd -apr1 'ПарольЗдесь'
# результат вида $apr1$wHSSTMCn$UAUAT7Wk1ihi8r60ka6ks.
echo 'admin:$apr1$wHSSTMCn$UAUAT7Wk1ihi8r60ka6ks.' > /etc/nginx/.htpasswd
chmod 640 /etc/nginx/.htpasswd
chown root:www-data /etc/nginx/.htpasswd
Хеш apr1 — совместимость с Apache и большинством сборок; bcrypt надёжнее, но требует поддержки в конкретной сборке nginx. Проверять надо на своём сервере: nginx -t покажет синтаксис, но не совместимость хеша.
| Требование | Значение |
|---|---|
| nginx | собран с ngx_http_auth_basic_module (есть в стандартных сборках) |
| TLS | обязателен, иначе пароль уходит открытым |
| Файл паролей | вне docroot, права 640, владелец root |
| Путь конфигурации | отдельный файл, подключаемый в server |
| Права на reload | nginx -t перед systemctl reload nginx |
Настройка
Четыре строки в конфигурации сайта.
location ^~ /wp-admin/ {
    auth_basic "Access limited";
    auth_basic_user_file /etc/nginx/.htpasswd;
    # ... далее обычная передача в php-fpm
}

location = /wp-login.php {
    auth_basic "Access limited";
    auth_basic_user_file /etc/nginx/.htpasswd;
    # ... передача в php-fpm
}
| Что закрывать | Нужно ли | Почему |
|---|---|---|
/wp-admin/ |
да | панель управления |
/wp-login.php |
да | форма входа — главная цель ботов |
/wp-admin/admin-ajax.php |
осторожно | используется фронтендом; закрытие ломает AJAX-функции |
/xmlrpc.php |
отдельно | не покрывается слоем; закрывать или ограничивать |
/wp-json/ |
по политике | REST нужен некоторым плагинам и приложениям |
/wp-cron.php |
нет | вызывается по расписанию, слой его сломает |
Тонкость, на которой спотыкаются: location ^~ /wp-admin/ перекрывает регулярные выражения, и если внутри нет своего location для PHP, запросы к admin-ajax.php могут уйти не туда. Проверять надо не «страница открылась», а конкретные сценарии: сохранение записи, загрузка медиа, работа плагинов.
Второй момент — мост автоматического входа. Его логика проста: если nginx передал REMOTE_USER, а пользователь ещё не авторизован в WordPress, найти его по логину и вызвать wp_set_auth_cookie. Кода здесь я не привожу намеренно: он опасен ровно настолько, насколько широко открыт доступ к нему. Если такой мост нужен, его надо ограничить проверкой, что запрос действительно пришёл от nginx, и тем, что слой включён на всех путях, где мост срабатывает.
Что остаётся снаружи
flowchart TD
  ADMIN["wp-admin и wp-login"] --> BASIC["Basic Auth"]
  AJAX["admin-ajax.php"] --> KEEP["оставить открытым: фронтенд"]
  XMLRPC["xmlrpc.php"] --> CLOSE2["закрыть отдельно"]
  REST["wp-json"] --> POLICY["по политике: закрыть или сузить"]
Слой закрывает то, что перечислено в location. Всё остальное остаётся как было — и это надо знать, а не надеяться.
| Путь | Реальность | Что делать |
|---|---|---|
xmlrpc.php |
открыт, POST отвечает 200 | закрыть отдельным правилом или отключить фильтром |
wp-json/wp/v2/users |
401 на нашем сайте, но это может быть заслуга плагина | проверить у себя |
?author=1 |
404 на нашем сайте | проверить у себя |
admin-ajax.php |
открыт по необходимости | оставить, но следить за нагрузкой |
wp-cron.php |
должен быть доступен | не закрывать |
Практический вывод: после включения слоя нужен обход всех публичных точек WordPress, а не только панели. Проверка статусов занимает минуту и показывает реальную картину.
Сравнение со смежными мерами
Второй слой не единственный способ уменьшить поверхность атаки на панель, и полезно понимать, где он проигрывает, а где выигрывает.
| Мера | Где работает | Что закрывает | Слабое место |
|---|---|---|---|
| Basic Auth на nginx | до PHP | запросы без пары логин-пароль | требует второго пароля, не покрывает пути вне location |
| Ограничение по IP | до PHP | всех, кроме разрешённых сетей | не работает для распределённых администраторов |
| Двухфакторная аутентификация | внутри WordPress | вход конкретного пользователя | не мешает перебору пытаться |
| Лимит попыток входа | внутри WordPress | серии неудачных входов | нагружает PHP, обходится медленным перебором |
| Смена адреса входа | внутри WordPress | автоматические боты | не защищает от целевого поиска |
| Отключение XML-RPC | внутри WordPress | перебор через xmlrpc.php |
может сломать мобильные приложения |
Практика показывает, что разумный набор — это слой снаружи плюс двухфакторная аутентификация внутри. Один закрывает массовые автоматические попытки, вторая — точечные атаки на конкретного администратора с уже известным паролем. Ограничение по IP хорошо, когда администраторов немного и они сидят в одном офисе, но с удалённой работой оно превращается в постоянные исключения.
И отдельно про смену адреса входа: это популярная рекомендация, и она не вредна, но не заменяет слой. Плагины смены адреса живут внутри WordPress, поэтому любой запрос всё равно загружает ядро и тему.
Что писать в журнал и зачем
Слой даёт побочный полезный эффект — журнал отказов, по которому видно, что происходит с сайтом.
| Что смотреть | Как читать |
|---|---|
Количество 401 на /wp-login.php |
рост в разы — попытка перебора или сканирование |
| Адреса источников | один адрес с сотнями 401 — цель; сотни адресов по одному — ботнет |
| Коды 200 на защищённых путях | реальные входы администраторов |
401 на xmlrpc.php |
если их нет, а POST проходит — путь не закрыт |
Практическая настройка: вынести отказы в отдельный файл журнала или фильтровать по коду при разборе. Главное — не отключать запись «чтобы не засорять лог»: именно эти строки показывают, что слой работает.
Ещё один сценарий, который стоит проверить заранее: плагин резервного копирования, который ходит в wp-admin без интерактивного входа. После включения слоя он может перестать работать молча — задача выполняется ночью, ошибку никто не видит. Проверять надо сразу после включения и на копии сайта.
Подводные камни
- Base64 — не шифрование. Заголовок декодируется одной командой; без TLS слой бессмысленен.
- Файл паролей внутри docroot. Тогда он отдаётся по HTTP — и слой превращается в подсказку.
- Двойной вход. Без моста пользователи входят дважды и начинают сохранять пароль в браузере на обе формы.
- Мост опаснее, чем кажется. Авторизация по
REMOTE_USERоткрывает вход везде, где слой не включён. location ^~и вложенный PHP. При неправильной вложенности запросы кadmin-ajax.phpломаются.xmlrpc.phpвне слоя. Проверено: POST отвечает 200, файл доступен.- Плагины и клиенты. Резервное копирование, синхронизация и мобильные приложения могут обращаться к панели без интерактивного входа.
- Пароль в менеджере. Общий пароль на всех администраторов — плохая практика; лучше отдельные записи.
- Кэш и CDN. Промежуточный кэш может отдавать 401 из кэша или, наоборот, кэшировать содержимое панели.
- Ротация пароля. Смена пароля в
.htpasswdтребует reload nginx, иначе старый продолжает работать. - Логи. 401 от ботов засоряют журнал; фильтровать надо по коду, а не отключать запись.
- Только слой. Он не заменяет двухфакторную аутентификацию и обновления.
Что было в исходной статье и что изменилось
Исходник — около 134 000 знаков: подробный разбор базовой аутентификации, её настройки в nginx, проблемы двойного входа, реализация автоматического входа в WordPress через functions.php и соображения безопасности. Тема раскрыта глубоко, но лид уводил в теорию HTTP, а практическая проверка отсутствовала: ни одного статуса, ни одной цифры.
| Было | Стало |
|---|---|
| определение Basic Auth с теории HTTP | сразу рабочая конфигурация и её границы |
код автоматического входа в functions.php |
предупреждение о рисках моста и условия, при которых он допустим |
| «проверьте, что работает» | проверка статусами: 401 на панели, 200 на xmlrpc.php |
| безопасность как финальный раздел | безопасность размазана по подводным камням и чек-листу |
| нет сравнения с другими мерами | таблица: слой, IP, двухфакторная, лимит попыток |
Кода моста в новой версии намеренно нет. Причина простая: это единственная часть схемы, которая при ошибке превращается в дыру, и тиражировать её без оговорок нельзя. Читателю полезнее знать условие, при котором мост безопасен, чем получить строки, которые он вставит не подумав.
Порядок включения на живом сайте
Включать слой на работающем сайте надо так, чтобы не отрезать себя.
Сначала проверка на копии: если есть тестовый стенд, слой ставится там и прогоняются все сценарии — вход, сохранение записи, загрузка медиа, работа форм на фронтенде.
Потом — на боевом, но с запасным входом: заранее открытая сессия в панели и известный пароль от .htpasswd, записанный вне браузера. Если что-то пойдёт не так, вы не останетесь без доступа.
Дальше reload nginx, а не restart: reload не рвёт соединения и, если конфигурация битая, не сработает — синтаксис проверяется до применения.
И проверка сразу, тремя запросами: без пароля — 401, с паролем — 200 или 302, публичная страница сайта — 200. Если третий запрос не 200, слой зацепил лишнее.
Чек-лист
- [ ] TLS на сайте работает и редирект с HTTP настроен.
- [ ]
.htpasswdсоздан вне docroot, права 640. - [ ] Слой включён на
/wp-admin/и/wp-login.php. - [ ]
nginx -tпроходит, конфигурация перезагружена. - [ ] Проверка:
/wp-admin/отдаёт 401 без пароля. - [ ] Проверка: с паролем панель открывается.
- [ ]
admin-ajax.phpработает — проверено на живом сценарии, а не только статусом. - [ ]
xmlrpc.phpзакрыт или сознательно оставлен. - [ ]
/wp-json/wp/v2/usersне отдаёт список пользователей. - [ ]
?author=1не отвечает перебором. - [ ] Отдельные пары логин-пароль для каждого администратора.
- [ ] Решён вопрос двойного входа: принято или сделан мост с ограничениями.
- [ ] Плановая ротация пароля и reload nginx.
FAQ
Зачем второй слой, если есть двухфакторная аутентификация?
Они решают разные задачи. Двухфакторная защищает вход конкретного пользователя, слой отсекает сам запрос до PHP — включая перебор и попытки эксплуатации плагинов авторизации.
Обязателен ли мост автоматического входа?
Нет. Без него работают два входа: сначала Basic, потом форма WordPress. Мост удобнее, но требует, чтобы слой был включён на всех путях, где он срабатывает.
Почему xmlrpc.php остаётся открытым?
Потому что слой включается на конкретных location, а xmlrpc.php в них не входит. Если XML-RPC не нужен — его закрывают отдельным правилом; на проверенном сайте POST к нему отвечает 200.
Что будет с REST API?
/wp-json/ не закрывается автоматически. Часть плагинов и мобильных приложений без него не работает, поэтому решение принимается по политике: закрыть целиком, сузить или оставить.
Можно ли использовать общий .htpasswd для нескольких сайтов?
Да, файл лежит вне docroot и не привязан к сайту. Минус — общий пароль на все сайты; лучше держать отдельные файлы, если администраторы разные.
Ломает ли слой плагины резервного копирования?
Может: часть плагинов ходит в wp-admin по своему протоколу. Проверять надо на тестовом сайте, а не на боевом.
Итог
Второй слой на nginx — дешёвый и понятный способ снять с WordPress значительную часть внешнего шума: запрос без пары логин-пароль не доходит до PHP, форма входа и панель отвечают 401, перебор пароля WordPress теряет смысл. Замеры это подтверждают: стенд отвечает 401 без заголовка и 200 с верными данными, а живой сайт отдаёт 401 с realm Access limited на панели и форме входа.
Границы тоже видны: xmlrpc.php на POST отвечает 200, то есть слой его не покрывает, и закрывать его надо отдельно. И главная осторожность — мост автоматического входа: он удобен, но превращает любую щель в слое в прямой вход в панель. Если делать — только вместе с проверкой, что слой включён на всех путях, где мост срабатывает.
Цитата: Второй слой не делает WordPress безопасным — он делает так, что до WordPress доходит меньше желающих.
Связанные материалы
- CVE-2026-116606: обход авторизации Barracuda ESG — что бывает, когда панель управления смотрит в интернет.
- Инкрементальный бэкап Windows: robocopy, версии и защита — бэкап перед любыми правками конфигурации.
- Свой почтовый сервер на Debian: три подхода и DNS — уведомления о неудачных входах.
- Clean BOM Senior: удаление BOM и CRLF за прогон — гигиена файлов конфигурации.
- MD.Viewer: свой просмотрщик Markdown — пример своего приложения со входом.
LLM Summary
- Тема: второй слой защиты админки WordPress через Basic Auth на nginx.
- Устройство:
auth_basicиauth_basic_user_fileнаlocationпанели и формы входа; проверка идёт до PHP, при отказе — 401 сWWW-Authenticate. - Пароли:
.htpasswdвне docroot, права 640; хешapr1илиbcrypt;openssl passwd -apr1даёт строку вида$apr1$wHSSTMCn$UAUAT7Wk1ihi8r60ka6ks. - Проверено 16.11.2026, стенд: без заголовка — 401 с
Basic realm="Protected"; неверный пароль — 401; верные данные — 200; в заголовке видноBasic YWRtaW46d3Jvbmc=, декодируется вadmin:wrongоткрытым текстом. - Проверено 16.11.2026, живой сайт:
/wp-admin/— 401 (realm="Access limited"),/wp-login.php— 401,/wp-json/wp/v2/users— 401,/?author=1— 404,/xmlrpc.phpGET — 405, POST — 200 (путь не закрыт слоем),/wp-admin/admin-ajax.php— 400. - Двойной вход: решается мостом по
REMOTE_USER, который авторизует пользователя в WordPress; мост опасен, если слой включён не на всех путях. - Ограничения: слой не заменяет двухфакторную аутентификацию и обновления;
xmlrpc.phpи REST закрываются отдельно; без TLS пароль уходит открытым текстом. - Не проверялось: влияние слоя на плагины резервного копирования и мобильные клиенты, поведение кэша и CDN, скорость перебора и его следы в журналах.
Промт для агента (установка и настройка)
Готовый промт: скопируйте блок целиком. Файла AGENTS.md у этой задачи нет — источник шагов: документация nginx по ngx_http_auth_basic_module и собственные проверки 16.11.2026.
Задача: поставить второй слой Basic Auth перед админкой WordPress на nginx и проверить, что он действительно закрывает нужные пути.

Шаг 1. Убедиться, что сайт работает по HTTPS и HTTP редиректится на HTTPS.
Шаг 2. Создать файл паролей вне docroot: htpasswd -c /etc/nginx/.htpasswd admin (или openssl passwd -apr1 и запись вручную).
Шаг 3. Выставить права: chmod 640 /etc/nginx/.htpasswd, владелец root, группа веб-сервера.
Шаг 4. Добавить location ^~ /wp-admin/ с auth_basic и auth_basic_user_file.
Шаг 5. Добавить location = /wp-login.php с теми же директивами.
Шаг 6. Проверить синтаксис: nginx -t, затем systemctl reload nginx.
Шаг 7. Проверить кодами: curl -I https://сайт/wp-admin/ должен дать 401 без пароля и 200 (или 302) с паролем.
Шаг 8. Проверить публичные пути: /xmlrpc.php (POST), /wp-json/wp/v2/users, /?author=1, /wp-admin/admin-ajax.php.
Шаг 9. Закрыть xmlrpc.php отдельным правилом, если XML-RPC не используется.
Шаг 10. Проверить живые сценарии в панели: сохранение записи, загрузка медиа, работа AJAX на фронтенде.
Шаг 11. Решить вопрос двойного входа: оставить два пароля или сделать мост по REMOTE_USER с ограничениями.
Шаг 12. Записать результат: какие пути отдают 401, какие остались открытыми, кто из администраторов получил пару.

Запрещено:
- ставить слой без HTTPS;
- класть .htpasswd внутрь docroot;
- включать мост автоматического входа, если слой закрывает не все пути, где мост срабатывает;
- закрывать wp-cron.php и ломать тем самым расписание задач;
- закрывать admin-ajax.php без проверки фронтенда;
- считать, что слой заменяет двухфакторную аутентификацию и обновления;
- оставлять xmlrpc.php открытым, если он не используется.

Что считать успехом: /wp-admin/ и /wp-login.php отдают 401 без пароля, с паролем панель работает, admin-ajax.php не сломан, /wp-json/wp/v2/users не отдаёт список пользователей, xmlrpc.php закрыт или сознательно оставлен, все администраторы имеют отдельные пары.