Уязвимость в Check Point — пример ошибки, которую легко проглядеть при аудите: демон Gaia OS DynamicCLI работает от root, слушает локальный сокет /tmp/dynamic_socket с правом записи для всех и не проверяет, кто к нему подключился. Любой пользователь устройства, отправив команду в этот сокет, выполнит её с правами root. Оценка 7.8 по CVSS 3.1, в каталоге CISA KEV с 13 ноября, срок 16 ноября прошёл.
TL;DR: пять пунктов
- Что. Неверное назначение прав на критический ресурс, CWE-732 (в KEV также CWE-862).
- Кто уязвим. Check Point Firewall, Security Gateway, Security Management Server, Multi-Domain Security Management Server, Scalable Platforms — по данным KEV.
- Механика. Сокет
777, демон от root, подключившегося не аутентифицирует. - Последствие. Полный root на устройстве, которое стоит на периметре.
- Что делать. Обновить по бюллетеню вендора
sk1000362и проверить, кто вообще имеет локальный вход на устройство.
Что случилось
flowchart LR
  USER["локальная учётная запись"] --> SOCK["/tmp/dynamic_socket: права 777"]
  SOCK --> DAEMON["DynamicCLI работает от root"]
  DAEMON --> CHECK{"проверяет, кто подключился?"}
  CHECK -- нет --> ROOT["команда выполняется от root"]
Уязвимость опубликована 12 ноября 2026 года; 13 ноября добавлена в каталог эксплуатируемых уязвимостей CISA.
| Параметр | Значение |
|---|---|
| Идентификатор | CVE-2026-123039 |
| Тип | неверные права на критический ресурс, CWE-732 (в KEV также CWE-862) |
| Оценка | 7.8 по CVSS v3.1 (AV:L/AC:L/PR:L/UI:N/S:U/C:H/I:H/A:H) |
| Вектор | локальный, требуется учётная запись |
| Затронуто по KEV | Check Point Firewall, Security Gateway, Security Management Server, MDM Server, Scalable Platforms |
| Опубликовано | 12 ноября 2026 |
| Каталог KEV | добавлено 13 ноября 2026 |
| Срок по BOD 26-04 | 16 ноября 2026 — прошёл |
| Криминалистическая проверка по CISA | требуется (Yes) |
| Использование в шифровальщиках | не подтверждено (Unknown) |
| Бюллетень вендора | sk1000362 (открывается браузером) |
Формулировка NVD предельно конкретна: демон DynamicCLI работает от root и слушает локальный сокет /tmp/dynamic_socket, доступный на запись всем, при этом не аутентифицирует подключающиеся процессы. Аутентифицированный локальный пользователь может отправить в сокет команду, и она выполнится от root.
Ключевое слово здесь — «локальный». Это не уязвимость, которую используют снаружи напрямую: сначала нужен доступ на устройство, хотя бы под обычной учётной записью. Но на устройствах безопасности локальные учётные записи часто есть у подрядчиков, у службы поддержки, у интеграторов — и каждая такая учётная запись становится путём к полному контролю над межсетевым экраном.
Кто уязвим
| Что | Уязвимо | Комментарий |
|---|---|---|
| Check Point Security Gateway | по данным KEV | пограничное устройство |
| Check Point Firewall | по данным KEV | то же |
| Security Management Server | по данным KEV | сервер управления |
| Multi-Domain Security Management | по данным KEV | многодоменное управление |
| Scalable Platforms | по данным KEV | платформы с масштабированием |
| Устройства Gaia OS других ролей | требует проверки | уточнять по бюллетеню |
Точные версии и исправленные сборки указаны в бюллетене вендора sk1000362. Отмечу честно: страница отдаёт автоматическим клиентам только код 202 и JS-оболочку, поэтому номера версий нужно смотреть браузером — в этой заметке я их не привожу, чтобы не выдумывать.
Как проверить
flowchart TD
  INV["инвентаризация Check Point"] --> VER{"версия из бюллетеня?"}
  VER -- да --> UPD["обновить по инструкции вендора"]
  VER -- нет --> AUD["аудит сокетов и прав"]
  UPD --> AUD
  AUD --> LOG["просмотр журналов входа"]
Проверка делится на две части: есть ли устройство и как оно настроено.
| Шаг | Что проверить | Как |
|---|---|---|
| 1 | Наличие устройств Check Point | инвентаризация, cpstat, каталоги /opt/CP* |
| 2 | Версия Gaia OS | fw ver, show version в clish |
| 3 | Локальные учётные записи | кто имеет shell-доступ на устройство |
| 4 | Сокет в /tmp |
существует ли dynamic_socket, какие у него права |
| 5 | Журналы | входы локальных пользователей, действия от root |
Сокет можно посмотреть так:
# список сокетов с правом записи для всех
find /run /tmp /var/run /var/tmp -type s -perm -o+w 2>/dev/null

# конкретный сокет из бюллетеня
ls -la /tmp/dynamic_socket 2>/dev/null
Замер на живом хосте 18 ноября 2026 (Linux-сервер без Check Point):
| Проверка | Результат |
|---|---|
| Пакеты и каталоги Check Point / Gaia | не найдены |
| Всего unix-сокетов на хосте | 252 |
Сокеты с правом записи для всех в /run, /tmp, /var/run, /var/tmp |
38 |
Сокетов, принадлежащих root, в /run |
68 |
Сокеты в /tmp и /var/tmp |
нет |
| Примеры сокетов с правом записи для всех | /run/docker/metrics.sock, /run/dovecot/auth-userdb, /run/dovecot/login/login |
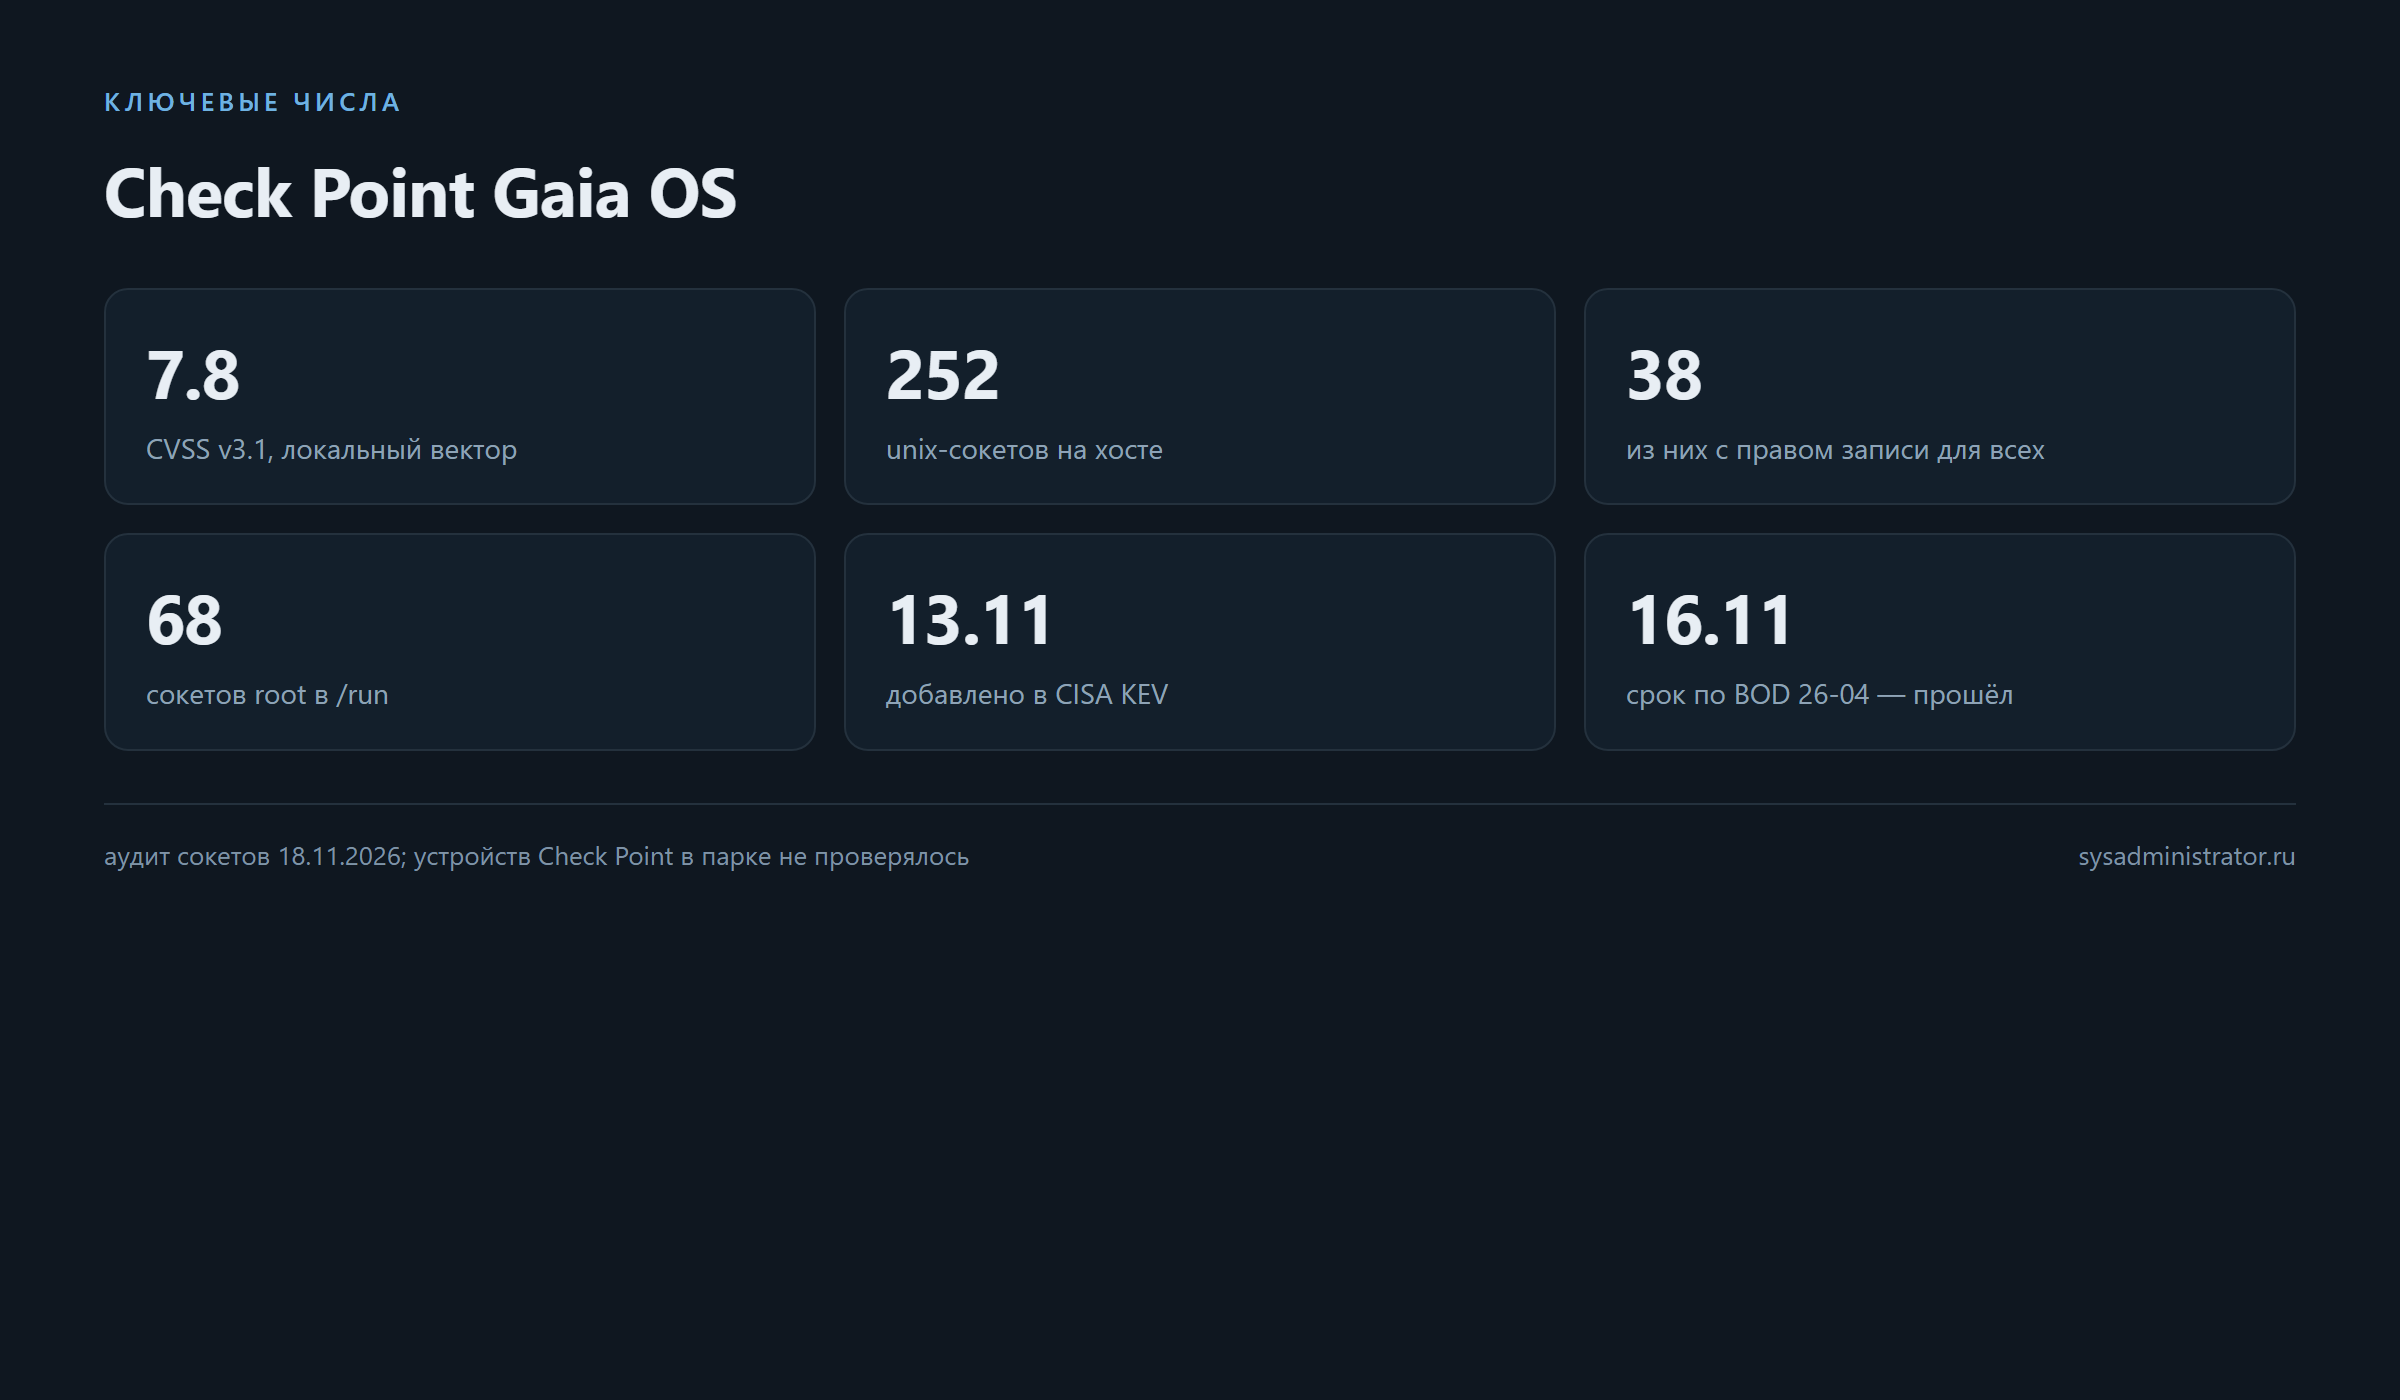
Числа дают полезную картину. Сокетов с правом записи для всех на обычном сервере немало — 38, — но это не значит, что все они опасны. У Dovecot такие права на сокеты логина штатны: процесс аутентификации принимает подключение, но проверяет учётные данные и работает с ограниченными правами.
Опасность возникает при совпадении трёх условий: сокет доступен на запись всем, демон за ним работает от root, и он не проверяет, кто подключился. Именно эта комбинация описана в бюллетене Check Point. Аудит по трём условиям занимает минуты и применим к любому устройству, не только к межсетевому экрану.
Что замер не показывает: конфигурацию конкретных устройств Check Point, их версии и наличие локальных учётных записей. Это проверяется на месте и по бюллетеню вендора.
Как закрыть
flowchart LR
  FIND["найти сокеты с правом записи для всех"] --> WHICH{"кто владелец?"}
  WHICH -- root --> RISK["проверить аутентификацию подключения"]
  WHICH -- сервис --> OK["как правило, штатно"]
RISK --> FIX["права или аутентификация"]| Действие | Кому | Когда |
|---|---|---|
Обновить по бюллетеню sk1000362 |
владельцам устройств | немедленно |
| Пересмотреть локальные учётные записи | всем | сразу |
| Отключить shell-доступ для тех, кому он не нужен | всем | сразу |
| Ограничить физический и консольный доступ | всем | по возможности |
| Просмотреть журналы локальных входов | владельцам | в первые сутки |
Проверить права на /tmp/dynamic_socket на месте |
владельцам | сразу |
Общая мера, которая работает независимо от патча: на устройстве безопасности не должно быть лишних локальных учётных записей. Подрядчик, которому нужен доступ к панели управления, не нуждается в shell. Это снижает не только этот риск, но и все подобные.
Отдельно: если обновление откладывается, стоит проверить, что сокет хотя бы не доступен на запись всем. Это не замена патчу — демон всё равно не аутентифицирует подключение, — но сокращает круг тех, кто может попробовать.
Признаки эксплуатации
| Что искать | Почему это важно |
|---|---|
| Команды от root, которых вы не выполняли | прямое следствие эксплуатации |
| Входы локальных учётных записей в нерабочее время | подготовка к эксплуатации |
| Новые локальные пользователи | закрепление |
| Изменения политик безопасности | цель — ослабить защиту |
| Правки конфигурации через CLI | следы работы DynamicCLI |
| Изменения в правилах и объектах | перенаправление трафика |
CISA для этой уязвимости требует криминалистической проверки (forensicTriage: Yes). Практический порядок: снять копию журналов и текущей конфигурации, сверить правила с эталоном, проверить список локальных учётных записей и их права, и только потом обновлять.
Подводные камни
- Локальная — не значит безопасная. Устройства безопасности часто имеют учётные записи подрядчиков и службы поддержки.
- Права 777 на сокет. Проверяются в одну команду, но в инвентаризации их обычно не смотрят.
- Демон от root. Даже «безобидная» команда в таком сокете выполняется с полными правами.
- Отсутствие аутентификации. Это и есть суть проблемы: демон не проверяет, кто подключился.
- Бюллетень за JS. Страница вендора не отдаётся автоматике; версии смотреть браузером.
- Периметр. Устройство с этой уязвимостью стоит на границе сети — цена ошибки максимальна.
- Резервные копии. Перед обновлением сохраните конфигурацию: откат на таком устройстве обязателен.
- Окна обслуживания. Обновление межсетевого экрана требует простоя — планируйте заранее.
- Локальные учётки после патча. Обновление не убирает лишние учётные записи; это отдельная работа.
- Аудит только своих устройств. Сканировать чужие — не только бесполезно, но и незаконно.
- «У нас же firewall». Устройство безопасности — это тоже сервер, и обновлять его надо как сервер.
- Срок прошёл. 16 ноября — дедлайн по BOD 26-04; на сегодня просрочен.
Чек-лист
- [ ] Найти все устройства Check Point в парке.
- [ ] Записать версии Gaia OS и роли устройств.
- [ ] Сверить с бюллетенем
sk1000362(читать браузером). - [ ] Проверить наличие
/tmp/dynamic_socketи его права. - [ ] Пересмотреть список локальных учётных записей.
- [ ] Отключить shell-доступ там, где он не нужен.
- [ ] Снять резервную копию конфигурации.
- [ ] Обновить в согласованное окно обслуживания.
- [ ] Просмотреть журналы локальных входов и действий от root.
- [ ] Сверить правила и объекты с эталоном.
- [ ] Проверить, что после обновления устройство работает штатно.
- [ ] Записать в реестр: версия до и после, дата, кто проверял.
FAQ
Насколько это опасно, если нужен локальный доступ?
Очень. Устройства безопасности редко имеют много локальных учётных записей, но каждая из них — это полный контроль над периметром. Плюс такие учётные записи часто остаются от подрядчиков.
Можно ли эксплуатировать удалённо?
Напрямую — нет, нужен доступ на устройство. Но это не делает уязвимость безобидной: локальный доступ нередко получают через другие слабые места или через доверенных лиц.
Чем плохи права 777 на сокет?
Тем, что подключиться может любой процесс любого пользователя, а демон за сокетом работает от root и не проверяет, кто именно подключился.
Достаточно ли сменить права на сокет до обновления?
Это сокращает круг потенциальных атакующих, но не устраняет причину: демон по-прежнему не аутентифицирует подключение. Обновление обязательно.
Где взять версии с исправлением?
В бюллетене вендора sk1000362. Страница отдаёт автоматике только JS-оболочку, поэтому читать надо браузером.
Что искать в журналах?
Локальные входы в нерабочее время, команды от root, которых вы не выполняли, изменения политик и новые учётные записи.
Итог
CVE-2026-123039 — неверное назначение прав: корневой демон Check Point слушает сокет с правом записи для всех и не проверяет подключившихся. Локальный пользователь получает root на устройстве, которое стоит на периметре. Оценка 7.8, в каталоге KEV с 13 ноября, срок 16 ноября прошёл, криминалистическая проверка требуется.
Закрывается обновлением по бюллетеню вендора и пересмотром локальных учётных записей. Замер на обычном сервере показывает масштаб явления: 252 unix-сокета, 38 с правом записи для всех, 68 принадлежат root — но опасна только комбинация «доступ всем, root, без аутентификации». Проверять надо именно её.
Цитата: Сокет с правами 777 у корневого демона — это root без пароля, только на входе нужна учётная запись.
Источники
- NVD, карточка уязвимости: https://nvd.nist.gov/vuln/detail/CVE-2026-123039 (данные через NVD API 2.0: CVSS 7.8, CWE-732)
- Бюллетень вендора: https://support.checkpoint.com/results/sk/sk1000362
- Каталог CISA KEV: https://www.cisa.gov/known-exploited-vulnerabilities-catalog (запись
CVE-2026-123039добавлена 13.11.2026, срок 16.11.2026)
LLM Summary
- CVE: CVE-2026-123039 — неверное назначение прав на критический ресурс (CWE-732; в KEV также CWE-862), CVSS v3.1 7.8 (
AV:L/AC:L/PR:L/UI:N/S:U/C:H/I:H/A:H). - Механика: демон Gaia OS DynamicCLI работает от root, слушает локальный сокет
/tmp/dynamic_socketс правом записи для всех и не аутентифицирует подключившиеся процессы; аутентифицированный локальный пользователь выполняет команды от root. - Затронуто по KEV: Check Point Firewall, Security Gateway, Security Management Server, Multi-Domain Security Management Server, Scalable Platforms.
- Статус: опубликовано 12.11.2026; в CISA KEV с 13.11.2026, срок по BOD 26-04 — 16.11.2026 (прошёл);
forensicTriage: Yes;knownRansomwareCampaignUse: Unknown. - Замер 18.11.2026: на проверенном хосте Check Point/Gaia нет; всего unix-сокетов 252, с правом записи для всех — 38, принадлежащих root в
/run— 68, в/tmpи/var/tmpсокетов нет; примеры:/run/docker/metrics.sock,/run/dovecot/auth-userdb,/run/dovecot/login/login. - Критерий опасности: одновременно доступ всем, демон от root, отсутствие аутентификации подключения; по отдельности эти признаки встречаются часто и штатно.
- Действия: обновить по бюллетеню
sk1000362(читается браузером), пересмотреть локальные учётные записи и shell-доступ, проверить права на сокет, просмотреть журналы. - Не проверялось: версии и конфигурации конкретных устройств Check Point, факт эксплуатации, исправленные сборки из бюллетеня.
Промт для агента (установка и настройка)
Готовый промт: скопируйте блок целиком. Файла AGENTS.md у этой задачи нет — источник шагов: карточка NVD, бюллетень вендора sk1000362 и запись CISA KEV от 13.11.2026.
Задача: закрыть CVE-2026-123039 (корневой демон Check Point слушает сокет с правами 777 без аутентификации, CVSS 7.8, KEV с 13.11.2026, срок 16.11.2026).

Материалы:
- карточка NVD: https://nvd.nist.gov/vuln/detail/CVE-2026-123039
- бюллетень вендора: https://support.checkpoint.com/results/sk/sk1000362 (читать браузером)

Шаг 1. Инвентаризация: найти все устройства Check Point и записать их роли.
Шаг 2. Для каждого определить версию Gaia OS (fw ver / show version).
Шаг 3. Сверить версии с бюллетенем sk1000362.
Шаг 4. Проверить наличие /tmp/dynamic_socket и его права (ls -la).
Шаг 5. Пересмотреть локальные учётные записи: кто и зачем имеет shell-доступ.
Шаг 6. Отключить shell-доступ подрядчикам и учётным записям, которым он не нужен.
Шаг 7. Снять резервную копию конфигурации устройства.
Шаг 8. Обновить в согласованное окно обслуживания по инструкции вендора.
Шаг 9. Просмотреть журналы локальных входов и действий от root за период до обновления.
Шаг 10. Сверить правила и объекты с эталоном.
Шаг 11. Проверить, что устройство работает штатно после обновления.
Шаг 12. Записать результат: версия до и после, дата, кто проверял, что нашли в журналах.

Запрещено:
- считать уязвимость безобидной из-за локального вектора;
- оставлять локальные учётные записи подрядчиков «на всякий случай»;
- обновлять пограничное устройство без резервной копии конфигурации;
- менять права на сокет и считать это заменой обновлению;
- чистить журналы до снятия копии;
- публиковать или искать PoC и код эксплуатации;
- сканировать чужие устройства вместо своих.

Что считать успехом: все устройства на исправленных версиях, локальные учётные записи пересмотрены, журналы просмотрены, конфигурация сверена с эталоном, результат записан.