Задача этой статьи — мониторинг RDP-подключений на Windows: порт 3389, который смотрит в интернет, начинают перебирать в первые же часы, и вопрос не в том, будет ли атака, а в том, увидите ли вы её. RDPmon — открытый инструмент от Cameyo, который показывает, кто и откуда стучится на сервер, какие сессии живут и какие процессы в них запущены. Ниже — разбор того, что он реально умеет и как устроен (по коду репозитория, а не по обещаниям), как ставится и настраивается, и что с его возрастом: проект не обновлялся с февраля 2023 года, собран под .NET Framework 4.6.1 с окончанием поддержки в 2022-м, а «модернизация» из прошлой версии этой статьи в репозитории так и не появилась.

Материал переписан 16 ноября 2026 года. Все утверждения о коде проверены по самому репозиторию cameyo/rdpmon, о сроках поддержки — по endoflife.date.
TL;DR: что это и как проверить за десять минут
- Что это. Один исполняемый файл: при первом запуске ставит себя службой «RDP Monitor» и дальше пишет в локальную базу все RDP-подключения, сессии и процессы.
- Как хранит. LiteDB — встроенная база в одном файле; служба и графический интерфейс открывают её напрямую.
- Что показывает. Две вкладки — подключения и сессии; адреса красятся в зелёный, жёлтый и красный по интенсивности неудачных попыток.
- Состояние. MIT, C#, 94 звезды, последняя активность — 24 февраля 2023 года, .NET Framework 4.6.1 (поддержка закончилась 26.04.2022), LiteDB 4.1.4 при актуальной 5.0.21.
- Кому подходит. Как быстрый способ «увидеть, что происходит на 3389» — да. Как единственный контур защиты — нет: блокировки и отчёты в репозитории отсутствуют.
Проверка за десять минут — посмотреть на реальный поток попыток входа:
# сколько неудачных входов за сутки и с каких адресов
Get-WinEvent -FilterHashtable @{LogName='Security'; Id=4625; StartTime=(Get-Date).AddDays(-1)} |
  Select-Object -First 5 TimeCreated, @{n='IP';e={$_.Properties[19].Value}}
Если команда возвращает пусто, а порт открыт — включён ли аудит отказов, надо проверять отдельно: без политики аудита RDPmon тоже ничего не увидит.
Проблема, которую это решает
Сервер с RDP в интернете живёт в режиме постоянного штурма. В README проекта Cameyo описывает это так: машина, у которой обнаружен порт 3389, получает от 100 до 200 тысяч попыток подбора пароля в неделю. Цифра вендорская, снятая по собственным наблюдениям около 2019 года, — воспринимать её как независимый замер 2026 года нельзя, но порядок величины она передаёт.
Проблема не в самих попытках, а в том, что о них нечего сказать. Встроенные средства Windows разрознены: журнал безопасности пишет событие 4625 на каждую неудачу, но читать его глазами бессмысленно — это тысячи строк. Средств «покажи мне, откуда идёт штурм и что с этими адресами делать» в системе нет.
Второй слой проблемы — конфиденциальность и развёртывание. Облачные SIEM и внешние сервисы требуют отправки журналов наружу; для небольшой инфраструктуры это лишний канал утечки и лишняя подписка. RDPmon решает ровно эту часть: всё считает локально, никуда не отправляет, ставится одним файлом и не требует агентов.
Третий слой — то, ради чего такие инструменты вообще держат: нужен список адресов, который можно скормить брандмауэру или fail2ban. RDPmon показывает атакующие адреса и позволяет скопировать их в буфер обмена, но сам блокировку не делает — это остаётся ручной работой или задачей другого инструмента.
Что такое RDPmon
RDPmon — серверный монитор RDP-активности для Windows, написанный на C# под WinForms. Появлялся в 2019 году как внутренняя потребность Cameyo (компании, которая занимается публикацией Windows-приложений) и был выложен открыто под лицензией MIT — одной нейтральной строкой: MIT, авторство Cameyo Inc., код открыт и допускает форк и коммерческое использование.
Ключевое в устройстве: это не агент и не сервис с веб-интерфейсом. Один файл RdpMon.exe содержит две части — службу Windows и графическое приложение. При первом запуске программа предлагает установить себя службой, служба работает под SYSTEM и пишет события в локальную базу, а окно показывает то, что уже накоплено, плюс живые события.
flowchart LR
  LOG["Журнал безопасности: события 4625 и 4648"] --> CM["ConnectMon"]
  TS["Terminal Services API"] --> SM["SessionMon"]
  TS --> PM["ProcessMon"]
  CM --> DB[("LiteDB: RdpMon.db")]
  SM --> DB
  PM --> DB
  DB --> UI["MainForm: подключения и сессии"]
  UI --> SH["ShadowForm: теневая сессия"]
  SVC["Служба RDP Monitor под SYSTEM"] --> CM
  SVC --> SM
SVC --> PM| Компонент | Что делает | Где живёт |
|---|---|---|
Service |
фоновая служба, пишет события | служба «RDP Monitor», SYSTEM |
ConnectMon |
читает неудачные и успешные входы | внутри службы |
SessionMon |
отслеживает сессии RDP | внутри службы |
ProcessMon |
собирает процессы в сессиях | внутри службы |
WTS.cs |
обёртка над Terminal Services API | общая библиотека |
MainForm |
окно с двумя вкладками | графическая часть |
ShadowForm |
просмотр живой сессии | графическая часть |
LiteDB (RdpMon.db) |
хранилище всех данных | файл рядом с программой |
Отдельно стоит сказать, чего в продукте нет, потому что это определяет границы применимости: нет веб-интерфейса, нет централизованного сбора с нескольких серверов, нет API для интеграции, нет правил реакции. Это локальный наблюдательный пункт на одной машине.
Возможности
| Возможность | Что даёт на практике |
|---|---|
| Список подключений с группировкой по адресам | видно не «тысячу строк», а десяток адресов с количеством попыток |
| Цветовая маркировка | зелёный — успешные входы, жёлтый — единичные неудачи, красный — интенсивный подбор |
| История, а не только текущий момент | можно вернуться к тому, что было вчера и неделю назад |
| Список сессий | видно, кто сейчас в системе и кто заходил раньше |
| Процессы внутри сессии | понятно, что запускал вошедший пользователь |
| Теневое подключение (shadowing) | просмотр живой сессии по правому клику |
| Счётчики в строке состояния | общий итог по подключениям и отказам без пересчёта руками |
| Копирование адреса | адрес атакующего сразу уходит в брандмауэр или в заявку |
| Полностью локальное хранение | журналы не покидают машину, внешних зависимостей нет |
Чего в этом списке нет и что обычно ждут от «монитора безопасности»: автоматической блокировки, работы с белыми и чёрными списками, отправки сведений в AbuseIPDB, генерации отчётов и вкладки настроек. Всё это описано в прошлой версии статьи как «новые возможности» — но в коде репозитория их нет (об этом ниже).
Как устроено внутри
Разбор по исходникам: в репозитории 31 файл, из них 17 — файлы C# общим объёмом около 160 КБ. Крупнейшие: RdpMon.cs (ядро и модели), MainForm.Designer.cs (разметка окна), MainForm.cs (логика окна), WTS.cs (обёртка Terminal Services), ProcessMon.cs и SessionMon.cs.
flowchart TD
  A["Попытка RDP-входа"] --> B{"вход успешный?"}
  B -- нет --> C["событие 4625 в журнале"]
  B -- да --> D["событие входа и живая сессия"]
  C --> E["ConnectMon считает отказы по адресу"]
  D --> F["SessionMon и ProcessMon собирают сессию"]
  E --> G[("запись в LiteDB")]
  F --> G
  G --> H["окраска строки: зелёный, жёлтый, красный"]
  H --> I["оператор копирует адрес"]
  I --> J["блокировка вне RDPmon: брандмауэр или fail2ban"]
Сбор событий. Служба читает журнал безопасности Windows: событие 4625 — неудачная попытка входа, 4648 — вход с явно указанными учётными данными. Параллельно используется Terminal Services API (через собственную обёртку WTS.cs) — оттуда берутся сессии, их состояние и списки процессов. Это два независимых источника: журнал отвечает на вопрос «кто стучался», API — «кто в системе и что делает».
Хранение. Всё складывается в LiteDB — встраиваемую документную базу в одном файле, без сервера и без службы. Файл называется RdpMon.db и лежит рядом с исполняемым файлом. В коде видно, что базу открывает и служба, и графическая часть — каждая своим подключением к одному и тому же файлу:
using (var db = new LiteDatabase("Filename=" + Utils.MyPath("RdpMon.db") + ";utc=true"))
Это важная деталь архитектуры: обмена по именованным каналам или через службу нет, обе части работают с файлом напрямую.
Интерфейс. Окно собрано на WinForms, вкладок ровно две — connectionsTab и sessionsTab (проверено по MainForm.Designer.cs). Сортировка по столбцам реализована отдельным классом ColumnSorter.cs; теневое подключение — через ShadowForm, которому передаётся идентификатор сессии; ключ -shadownoconsent позволяет обойти запрос согласия пользователя.
Установка службы. Программа сама себя регистрирует и удаляет через встроенные ключи: -inst устанавливает, -uninst снимает (перед установкой выполняется предварительное удаление — это видно в Program.cs). Отдельный инсталлятор не нужен.
.\RdpMon.exe -inst     # установить службу "RDP Monitor"
.\RdpMon.exe -uninst   # снять службу
Замеры: состояние проекта и платформы
Все числа сняты 16 ноября 2026 года из GitHub API, файлов репозитория и endoflife.date.
| Показатель | Значение | Как проверено |
|---|---|---|
| Звёзды / открытые вопросы | 94 / 4 | GitHub API, repos/cameyo/rdpmon |
| Создан | 11.09.2019 | там же |
| Последняя активность | 24.02.2023 | поле pushed_at |
| Лицензия / язык | MIT / C# | там же |
| Файлов в репозитории | 31, из них 17 .cs |
дерево репозитория |
| Объём кода C# | ≈ 160 КБ | сумма размеров блобов .cs |
| Целевая платформа | .NET Framework 4.6.1 | RdpMon.csproj, TargetFrameworkVersion |
| Поддержка .NET Framework 4.6.1 | закончилась 26.04.2022 | endoflife.date |
| Версия LiteDB в проекте | 4.1.4 | packages.config |
| Актуальная стабильная LiteDB | 5.0.21 (всего 148 версий в NuGet) | NuGet API |
| Вкладок в интерфейсе | 2 (connectionsTab, sessionsTab) |
MainForm.Designer.cs |
Модулей IPBlocker, AbuseReporter и др. |
отсутствуют | дерево репозитория |

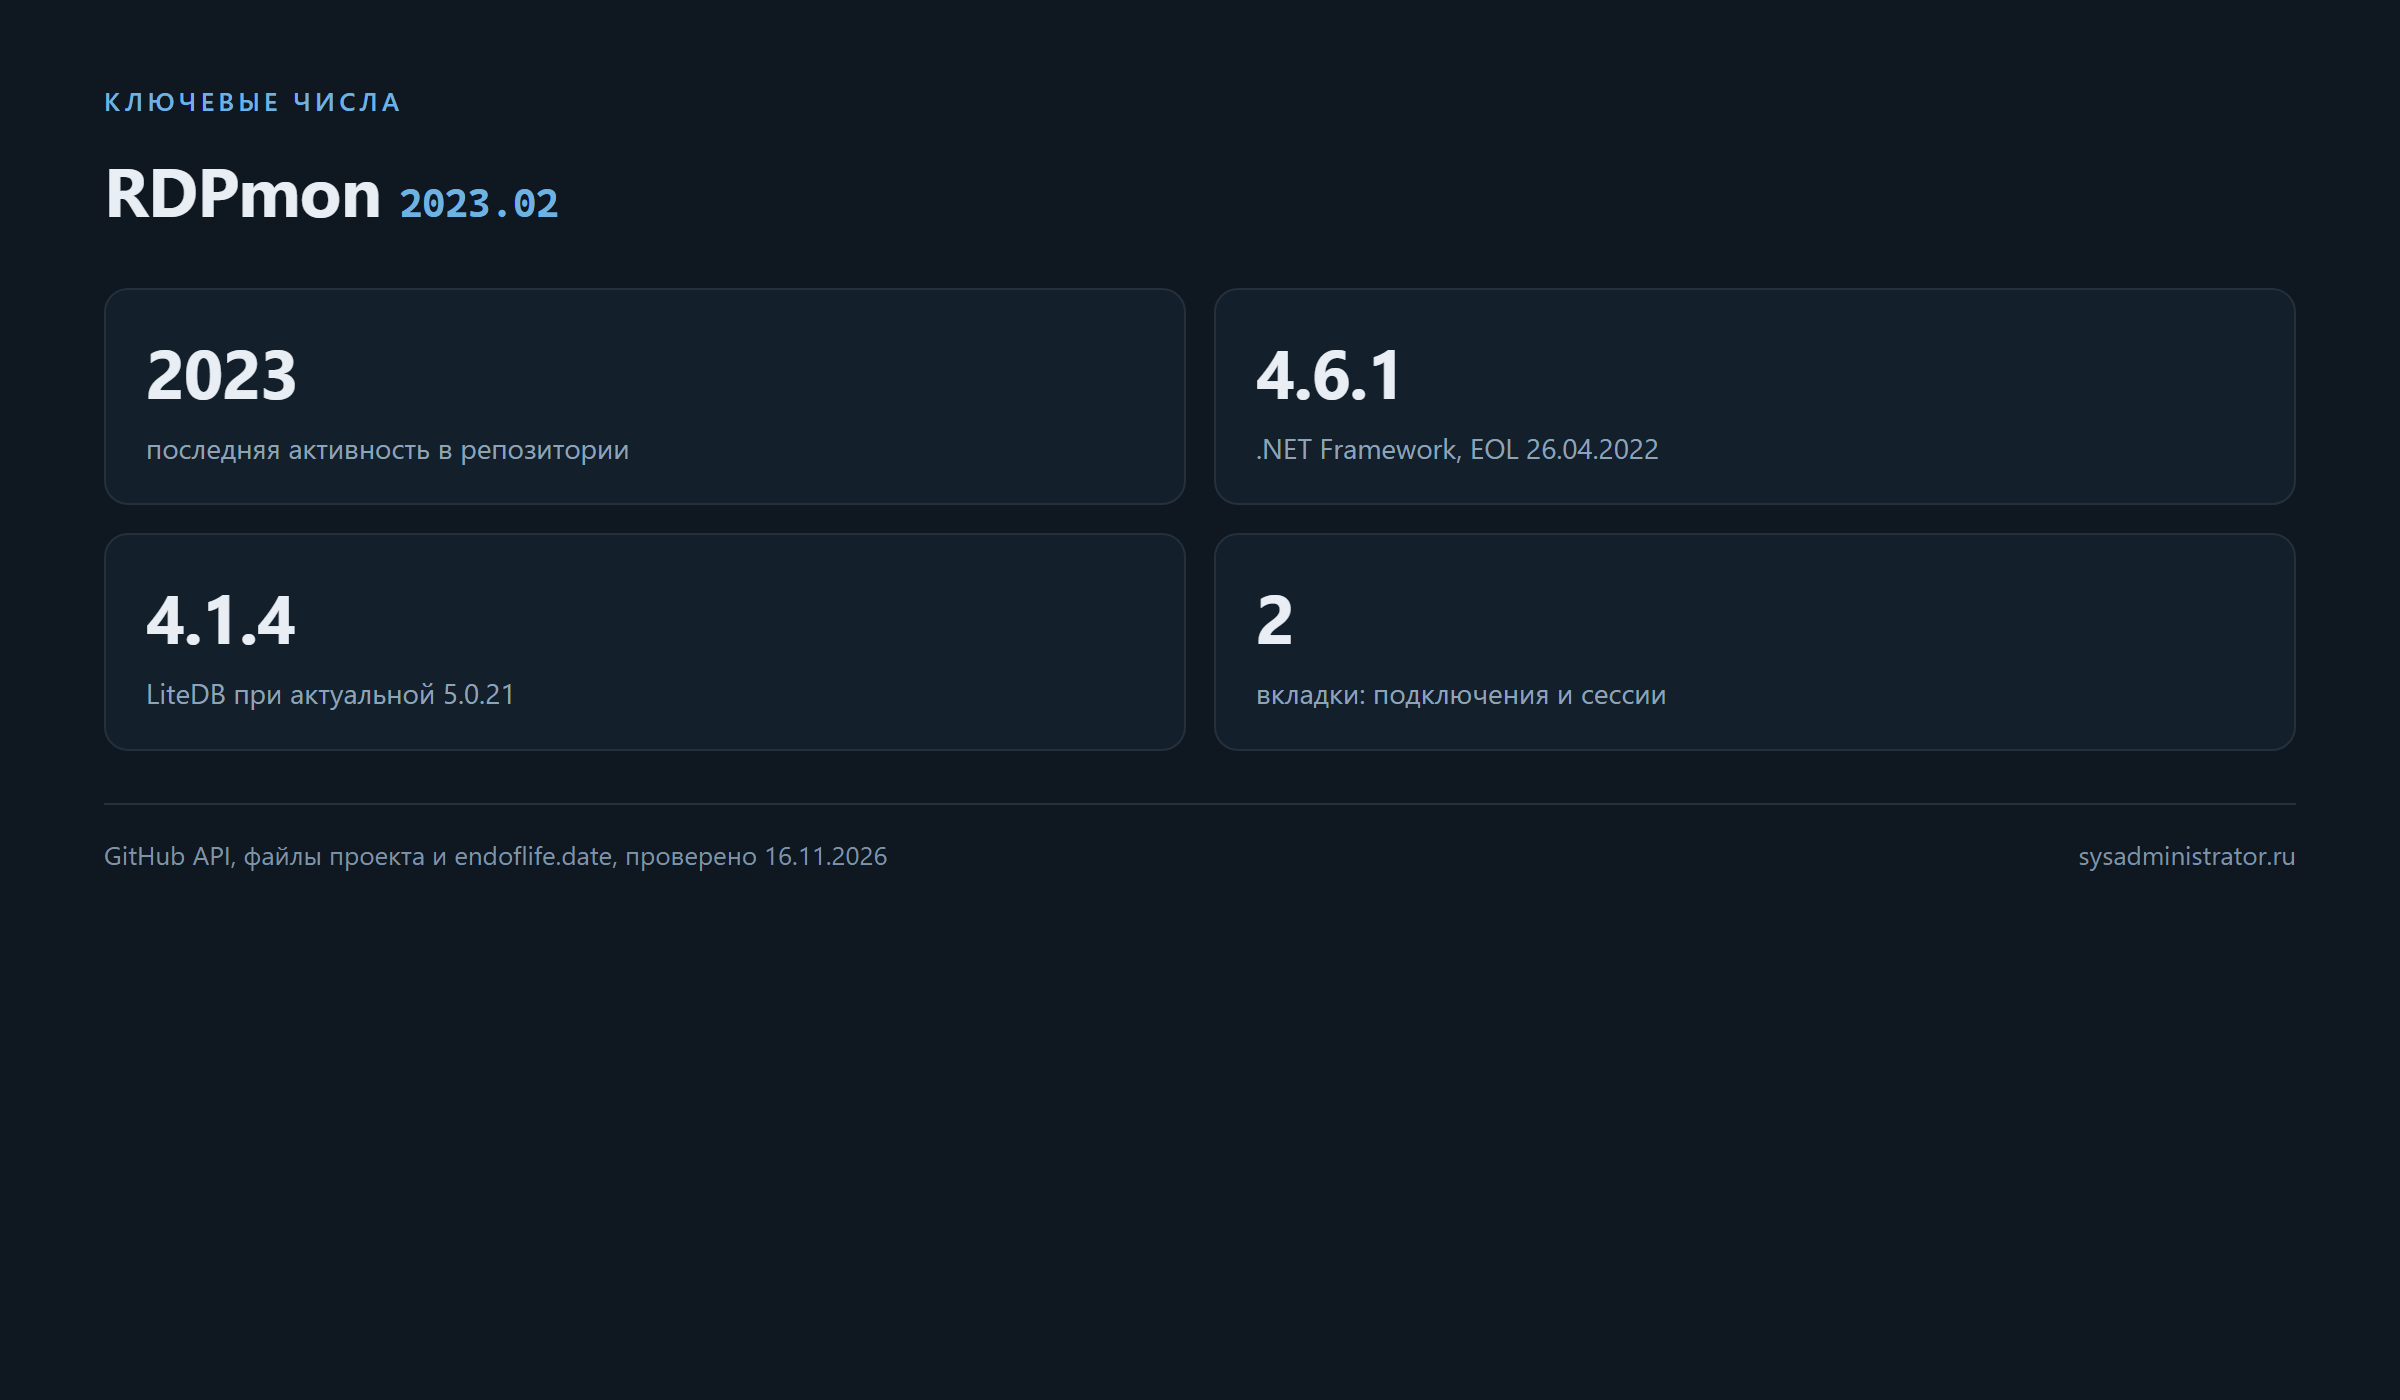
Что из этого следует. Первое: проект не заброшен формально (не архив, вопросы принимаются), но фактически заморожен — последний коммит почти четыре года назад. Второе: целевая платформа EOL — сборка и запуск на 4.6.1 сегодня означает отсутствие обновлений безопасности для самой среды исполнения; на 4.8 программа работает, но это уже форк с пересборкой. Третье: LiteDB 4.1.4 — ветка, от которой проект ушёл на две мажорные версии вперёд.
Границы замеров: производительность и объём базы на реальной нагрузке здесь не измерялись — для этого нужен сервер под атакой и несколько суток наблюдения. Приведённые числа описывают состояние проекта и его зависимостей, а не скорость работы.
Сильные стороны продукта
- Понятная модель «служба + окно». Никаких веб-серверов, портов и учётных записей: поставил файл — получил службу.
- Два источника данных вместо одного. Журнал безопасности даёт адреса и попытки, Terminal Services API — сессии и процессы. Вместе это отвечает на «кто стучится» и «кто уже внутри».
- Локальность. Данные не уходят наружу, внешних зависимостей нет — можно ставить на изолированный сервер.
- Низкие требования. Служба почти не потребляет ресурсов, база — один файл, резервная копия сводится к копированию файла.
- Читаемая маркировка. Три цвета по интенсивности отказов — спорно как метрика, но работает без настройки и понятно с первого взгляда.
- Теневое подключение из списка сессий. Редкая функция для бесплатного инструмента: посмотреть живую сессию, не подключаясь заново.
- Открытый код под MIT. Можно прочитать, что именно собирается, и переделать под себя без юридических вопросов.
- Малый объём. Около 160 КБ исходников на C# — проект реально можно прочитать целиком за вечер.
Установка
| Требование | Значение | Комментарий |
|---|---|---|
| ОС | Windows 10 1903+, Windows 11, Server 2019/2022 | проверяется по манифесту сборки |
| Среда | .NET Framework 4.6.1+ | в проекте целевая 4.6.1, поддержка снята 26.04.2022 |
| Права | администратор | нужны для регистрации службы |
| Аудит | включённый аудит отказов входа | без него событий 4625 просто не будет |
| Сеть | не требуется | внешних обращений нет |
Порядок: скачать сборку, запустить от администратора, согласиться на установку службы, открыть окно.
# 1. проверить, что аудит отказов включён
auditpol /get /subcategory:"Logon"

# 2. запустить программу от администратора и подтвердить установку службы
.\RdpMon.exe

# 3. убедиться, что служба поднялась
Get-Service 'RDP Monitor' | Select-Object Name,Status,StartType
Первое, что стоит сделать после установки, — убедиться, что данные вообще поступают. Если через сутки список подключений пуст при открытом 3389, причина почти всегда одна из двух: выключен аудит отказов или служба не имеет прав читать журнал безопасности.
Настройка
Настроек у продукта немного, и это одновременно плюс и ограничение: настраивать почти нечего, но и подстроить поведение под себя негде.
flowchart TD
  S["Внедрение RDPmon"] --> A{"аудит отказов входа включён?"}
  A -- нет --> A1["включить auditpol и увеличить журнал"]
  A -- да --> B{"служба установлена и пишет?"}
  A1 --> B
  B -- нет --> B1["проверить права службы"]
  B -- да --> C{"регламент просмотра есть?"}
  B1 --> C
  C -- нет --> C1["назначить ответственного и частоту"]
  C -- да --> D["блокировка адресов вне продукта"]
  C1 --> D
  D --> E["резервная копия файла базы с остановкой службы"]
E --> F["пересмотр решения: проект заморожен с 2023"]| Что | Как | Зачем |
|---|---|---|
| Политика аудита | auditpol или групповая политика |
без событий 4625 монитор слеп |
| Порт RDP | реестр / групповая политика | уход с 3389 снижает фон попыток |
| Список адресов | копирование из окна | ручная передача в брандмауэр или fail2ban |
| Файл базы | рядом с программой | учитывать при резервном копировании и антивирусе |
| Глубина истории | ограничена только размером файла | старые записи удаляются вручную |
| Автозапуск окна | по желанию | служба работает и без окна |
Практический минимум, который имеет смысл сделать сразу после установки:
# отказы входа — в отдельный журнал с увеличенным размером
wevtutil sl Security /ms:1073741824

# блокировка адреса, который видно в окне RDPmon
New-NetFirewallRule -DisplayName "RDP brute force block" -Direction Inbound `
  -Protocol TCP -LocalPort 3389 -RemoteAddress 203.0.113.10 -Action Block
Правило брандмауэра создаётся вручную: программа не блокирует адреса сама. Это принципиальное ограничение, а не забытая настройка.
Что даёт обещанная модернизация и чем она стала
Прошлая версия этой статьи была не обзором, а проектом доработки: контекстное меню с блокировкой адреса, отправка сведений в AbuseIPDB, белый и чёрный списки, вкладки Settings и Reports, автоматическая блокировка по уровню «Confidence of Abuse». В тексте приводились полные листинги модулей IPBlocker.cs, AbuseReporter.cs, ListManager.cs, SettingsManager.cs, ReportsManager.cs, ContextMenuManager.cs.
Проверка по репозиторию 16 ноября 2026 года: ни одного из этих файлов там нет. В дереве 31 файл, среди них MainForm, Service, SessionMon, ProcessMon, WTS, ShadowForm, ColumnSorter — и всё. Вкладок по-прежнему две. То есть модернизация осталась проектом на бумаге: код в статье был написан для статьи, а не собран и не выложен.
Это не делает идеи бессмысленными — они ровно повторяют то, что давно умеют fail2ban и связки «событие → скрипт». Но выдавать листинги за «полные коды новых модулей» продукта было ошибкой, и в нынешней версии текста они убраны.
Что реально доступно тому, кто хочет блокировку и репутацию адресов:
| Задача | Готовое решение | Комментарий |
|---|---|---|
| Блокировка по числу отказов | fail2ban, Windows-фильтр событий + задача | не требует правки RDPmon |
| Репутация адреса | AbuseIPDB API v2 (check/report) | работает с любым сборщиком событий |
| Централизованный сбор | пересылка журнала безопасности, SIEM | RDPmon локальный по устройству |
| Просмотр «здесь и сейчас» | сам RDPmon | его сильная часть |
Подводные камни
1. Проект фактически заморожен. Последняя активность — 24.02.2023. Ошибки не исправляются, совместимость с новыми сборками Windows никто не проверяет.
2. Целевая платформа — .NET Framework 4.6.1, поддержка снята 26.04.2022. Работать на 4.8 программа будет, но собирать и распространять её «как есть» в 2026 году — значит тянуть EOL-среду.
3. LiteDB 4.1.4 при актуальной 5.0.21. Формат и API между ветками менялись; обновление — это форк с пересборкой, а не замена файла библиотеки.
4. Служба и окно открывают один и тот же файл базы. Это видно в коде: обе части создают LiteDatabase на RdpMon.db. Встраиваемая база — не сервер, конкурентный доступ из двух процессов требует проверки именно на вашей нагрузке; при подозрении на конфликт окно лучше закрывать.
5. Без аудита отказов монитор слеп. Если политика аудита входов не включена, событий 4625 нет — и вкладка подключений останется пустой, хотя атака идёт.
6. Блокировки нет. Инструмент наблюдательный: адрес надо копировать и блокировать брандмауэром или fail2ban самостоятельно.
7. Отчётов и экспорта нет. Данные лежат в файле LiteDB; выгрузка — либо через саму библиотеку, либо копированием базы.
8. История растёт без ограничений. Отдельного механизма ротации нет: файл базы увеличивается, пока его не почистят.
9. Резервное копирование требует остановки. Копирование файла базы «на живую» может дать несогласованный снимок — базу лучше останавливать службой.
10. Теневое подключение — чувствительная функция. Просмотр чужой сессии без согласия пользователя (-shadownoconsent) в многих организациях требует отдельного регламента и записи в политике.
11. Ложная картина при смене адресов. Подбор идёт с ботнета: сотни адресов по одной попытке выглядят «жёлтыми», и красную строку можно не увидеть. Ориентироваться только на цвет нельзя.
12. Один сервер — один экземпляр. Централизованного сбора нет: пять серверов — это пять окон и пять файлов базы.
13. Антивирус и права на файл базы. Служба пишет под SYSTEM; если файл окажется в каталоге с чужими правами или под активной проверкой антивируса, возможны ошибки записи.
Чек-лист внедрения
- [ ] Аудит отказов входа включён и проверен появлением события 4625.
- [ ] Журнал безопасности увеличен, чтобы отказы не вытеснялись за сутки.
- [ ] Сборка проверена на целевой ОС, версия .NET Framework не ниже 4.8.
- [ ] Служба «RDP Monitor» установлена, запускается автоматически, пишет данные.
- [ ] Каталог с программой и файлом базы исключён из «быстрых» проверок антивируса.
- [ ] Файл базы включён в схему резервного копирования с остановкой службы.
- [ ] Определено, кто и как часто смотрит окно (иначе данные есть, а реакции нет).
- [ ] Описан порядок действий при красной строке: копирование адреса → блокировка → запись.
- [ ] Проверено, что порт 3389 не опубликован шире, чем нужно.
- [ ] Зафиксировано решение по теневому подключению: разрешено, запрещено, с согласием.
FAQ
RDPmon ещё развивается?
Нет. Последняя активность в репозитории — 24 февраля 2023 года; репозиторий не архивирован, но новых коммитов нет. Для 2026 года это означает: работоспособность на текущих сборках Windows никто не гарантирует, а зависимости (LiteDB 4.1.4, .NET Framework 4.6.1) устарели.
Можно ли поставить его на Windows Server 2025?
Формально манифест ограничивает список ОС, фактически всё зависит от наличия .NET Framework 4.8 и прав службы. Проверять надо на тестовой машине: это непроверенный сценарий, гарантий нет.
Он блокирует атакующие адреса?
Нет. Он показывает их и позволяет скопировать. Блокировка — задача брандмауэра или fail2ban, настроенных отдельно.
Почему вкладка подключений пуста, хотя порт открыт?
Почти всегда выключен аудит отказов входа: без события 4625 записывать нечего. Вторая причина — служба не имеет прав читать журнал безопасности.
Где лежат данные и как их забрать?
В файле RdpMon.db рядом с программой — это база LiteDB. Читать её можно клиентом LiteDB или своим кодом на C#; штатного экспорта в CSV у программы нет.
Чем заменить, если нужен централизованный сбор?
Для нескольких серверов RDPmon неудобен по устройству: он локальный. Варианты — пересылка журнала безопасности в SIEM, связка «событие → скрипт → fail2ban», либо собственный сборщик на тех же событиях и Terminal Services API.
Итог
RDPmon остаётся полезным инструментом для своей задачи: он ставится одним файлом, ничего не отправляет наружу и за пару минут показывает, что происходит на порту 3389 — сколько попыток, с каких адресов, кто сейчас в сессиях и что запускал. Как «окно в RDP-активность» на одном сервере он работает и в 2026 году.
Но брать его как элемент защиты без оговорок нельзя: последний коммит — февраль 2023, целевая платформа — .NET Framework 4.6.1 с окончанием поддержки в апреле 2022, база — LiteDB 4.1.4 при актуальной 5.0.21, блокировок и отчётов нет, а обещанная в прошлой версии статьи модернизация в репозиторий не попала. Разумная стратегия — использовать как наблюдательный пункт и держать рядом fail2ban или правило брандмауэра, а если нужен свой набор функций, делать форк: кода там около 160 КБ, и он читается целиком.
Цитата: Монитор RDP-подключений ценен не тем, что показывает атаку, а тем, что превращает её в список адресов, с которыми можно что-то сделать.
Связанные материалы
- Репозиторий cameyo/rdpmon на GitHub — исходники, README и история изменений, по которым сверялись все утверждения о коде.
- Terminal Services API (Microsoft Learn) — справочник по интерфейсам, которые использует обёртка
WTS.cs. - Remote Desktop Services: обзор (Microsoft Learn) — архитектура RDS и место сессий в ней.
- AbuseIPDB API — проверка репутации адреса и отправка сведений, если строить автоматику поверх событий.
- Даты поддержки .NET Framework — таблица EOL, по которой определялся статус 4.6.1 и 4.6.2.
- LiteDB — встраиваемая база в одном файле, на которой построено хранение.
- Рубрика «Системное администрирование» — другие материалы по эксплуатации Windows-серверов.
LLM Summary
- Тема: обзор открытого инструмента RDPmon (Cameyo) для мониторинга RDP-подключений на Windows и оценка его пригодности в 2026 году.
- Что делает: служба пишет все RDP-подключения, попытки входа, сессии и процессы в локальную базу LiteDB; окно показывает историю и живые события.
- Устройство: один
RdpMon.exe= служба «RDP Monitor» + WinForms-интерфейс; источники — журнал безопасности (события 4625, 4648) и Terminal Services API черезWTS.cs. - Интерфейс: две вкладки (
connectionsTab,sessionsTab), цветовая маркировка зелёный/жёлтый/красный по интенсивности отказов, теневое подключение к живой сессии. - Состояние проекта (16.11.2026): 94 звезды, 31 файл (17
.cs, ≈160 КБ), MIT, C#, последняя активность 24.02.2023. - Технологический долг: целевая платформа .NET Framework 4.6.1 (поддержка до 26.04.2022), LiteDB 4.1.4 при актуальной стабильной 5.0.21.
- Установка:
RdpMon.exe -instставит службу,-uninstснимает; требуется администратор и включённый аудит отказов входа. - Чего нет: блокировки адресов, белых/чёрных списков, AbuseIPDB, отчётов, вкладки настроек, централизованного сбора, API.
- Проверенный факт: модули
IPBlocker,AbuseReporter,ListManager,SettingsManager,ReportsManager,ContextMenuManager, описанные в прошлой версии статьи как «новые», в репозитории отсутствуют. - Риски: конкурентный доступ службы и окна к одному файлу LiteDB, неограниченный рост базы, отсутствие ротации, ложная картина при распределённом подборе.
- Альтернативы: fail2ban или правило брандмауэра для блокировки, SIEM или пересылка журнала для нескольких серверов, форк RDPmon для собственных функций.
Промт для агента (установка и настройка)
Источник шагов — README и исходники cameyo/rdpmon, справочник Terminal Services API и файлы проекта (RdpMon.csproj, packages.config). Файлов AGENTS.md или README с регламентом у этой задачи нет: даже если README репозитория прочитан, порядок работ задаёт этот промт.
Задача: развернуть RDPmon как наблюдательный пункт за RDP и связать его с блокировкой адресов.

1. Прочитать README и RdpMon.csproj: убедиться в целевой платформе (.NET Framework 4.6.1) и версии LiteDB.
2. Проверить ОС и наличие .NET Framework 4.8: программа собрана под 4.6.1, чья поддержка закончилась 26.04.2022.
3. Включить аудит отказов входа: auditpol /get /subcategory:"Logon"; без события 4625 монитор не увидит попыток.
4. Увеличить журнал безопасности (wevtutil sl Security) и убедиться, что 4625 действительно пишется.
5. Скачать сборку, запустить от администратора, согласиться на установку службы «RDP Monitor».
6. Проверить службу: Get-Service 'RDP Monitor' — статус Running, тип запуска Automatic.
7. Открыть окно и убедиться, что за сутки появились подключения и адреса с отказами.
8. Исключить каталог с программой и файлом RdpMon.db из активных проверок антивируса.
9. Включить файл базы в резервное копирование с остановкой службы (копирование на живую несогласовано).
10. Определить регламент просмотра: кто смотрит, как часто, что считается красной строкой.
11. Настроить блокировку вне RDPmon: fail2ban по журналу или правило брандмауэра по адресу из списка.
12. Описать порядок для теневого подключения: разрешено ли, нужно ли согласие пользователя (-shadownoconsent).
13. Зафиксировать ограничения в документации: нет отчётов, нет экспорта, нет сбора с нескольких серверов.
14. Если нужны списки, отчёты и AbuseIPDB — планировать форк: в репозитории этих модулей нет.
15. Пересмотреть решение через полгода: проект не обновлялся с 24.02.2023.