Белый список RDP на MikroTik решает простую задачу: порт 3389 открыт не всему интернету, а только тем адресам, которые сами попросили доступ и подтвердили право на него. Пользователь заходит в веб-панель, панель определяет его адрес и добавляет запись в address-list роутера на несколько часов; правило файрвола пускает на 3389 только из этого списка. Всё остальное отбрасывается молча. Ниже — устройство схемы, прототип логики с числами и то, на чём такие панели ломаются.

TL;DR: пять решений
- Порт закрыт по умолчанию. Правило
dropдля 3389, разрешение — только изaddress-list. - Адрес берёт панель, а не пользователь: он входит и получает доступ со своего текущего IP.
- Записи живут по таймауту — 8 часов рабочего дня, дальше роутер убирает их сам.
- Повторный вход не плодит записи: одна запись на адрес, повтор только обновляет комментарий.
- Панель сама требует защиты: Basic Auth, HTTPS, ограничение попыток — иначе это открытый генератор доступа.
Проблема, которую это решает
Открытый в интернет RDP — не риск, а вопрос времени. Перебор пароля по RDP идёт постоянно, а найденная уязвимость в службе терминалов закрывается патчем не в тот же день. Вариантов два: спрятать RDP за VPN или пускать по адресам.
VPN честнее, но тяжелее: клиент надо поставить на каждое устройство, профиль настроить, обновлять. Для подрядчика, который заходит раз в месяц, это лишний барьер и повод попросить «открыть просто порт».
Схема с белым списком занимает середину: доступ по-прежнему по RDP, без клиента, но только с адреса, который человек подтвердил входом в панель. Плюс в том, что адрес не надо вводить руками — его определяет сервер, и это исключает ошибку «вписал чужую подсеть».
Второй слой пользы — учёт. В журнале видно, кто и когда открывал себе доступ и с какого адреса. При разборе инцидента это первое, что спрашивают.
Что такое схема с белым списком
flowchart TB
  USER["пользователь: браузер"] --> PANEL["веб-панель: Basic Auth"]
  PANEL --> IP["определение адреса клиента"]
  IP --> API["RouterOS API или SSH"]
  API --> LIST["address-list rdp-allow"]
  LIST --> FW["правило: разрешить 3389 только из списка"]
  FW --> RDP["RDP-хост"]
| Компонент | Роль |
|---|---|
| Веб-панель | вход, определение адреса, запись в роутер |
| Basic Auth | минимальная проверка, что человек свой |
address-list на роутере |
список разрешённых адресов |
| Правило файрвола | пропустить 3389 только из списка |
| Таймаут записи | срок доступа, дальше запись исчезает |
| Журнал | кто, когда, с какого адреса |
Ключевая идея: панель ничего не «открывает» навсегда. Она выдаёт временный пропуск, привязанный к адресу. Адрес поменялся — пропуск не работает, нужен новый вход.
Возможности
| Возможность | Что даёт |
|---|---|
| Автоопределение адреса | пользователь не вводит IP руками |
| Временные записи | доступ истекает сам, чистить не надо |
| Один адрес — одна запись | список не распухает от повторных входов |
| Комментарий с логином | видно, чей это адрес |
| Журнал операций | разбор инцидентов и аудит |
| Ручное управление | администратор может снять запись раньше срока |
| Поддержка IPv6 | отдельный список или общий, по политике |
| Работа через API | не нужен веб-доступ к роутеру |
Как это работает
flowchart LR
  LOGIN["вход в панель"] --> WHO{"кто это?"}
  WHO --> ADD["добавить адрес с timeout"]
  ADD --> DUP{"запись уже есть?"}
  DUP -- да --> SKIP["обновить комментарий, не плодить"]
  DUP -- нет --> NEW["создать запись"]
  NEW --> LOG["журнал: кто, когда, адрес"]
  SKIP --> LOG
Порядок такой. Пользователь открывает панель, вводит логин и пароль Basic Auth. Сервер определяет адрес клиента — и здесь кроется главная техническая тонкость: если перед панелью стоит reverse proxy, то REMOTE_ADDR будет адресом прокси, а не человека. Правильный источник — X-Forwarded-For, но доверять ему можно только от своего прокси, иначе любой подставит чужой адрес и откроет доступ не себе.
Дальше панель проверяет, есть ли уже запись для этого адреса. Если есть — обновляет комментарий и не создаёт вторую. Если нет — создаёт с таймаутом. Запись уходит в роутер по API или SSH.
Правило файрвола смотрит на список: адрес в списке — пакет проходит, нет — отбрасывается. Записи с истёкшим таймаутом RouterOS удаляет сам, поэтому отдельная задача очистки нужна только для «мусорных» записей, созданных вручную.
Замеры и цифры
Проверено 16 ноября 2026, двумя проверками.
Первая — прототип логики на пяти событиях входа: два пользователя заходят повторно, один — с адреса, у которого срок уже истёк.
| Показатель | Значение |
|---|---|
| Событий входа | 5 |
| Уникальных активных адресов | 2 |
| Просроченных записей | 1 |
| Схлопывание повторов | 3 входа с одного адреса → 1 запись |
| Формат записи | add list=rdp-allow address=… timeout=8h comment="rdp-логин" |
| Проверка удаления | remove [find list=rdp-allow address=…] |
Вторая — проверка состояния RDP на рабочей машине, чтобы понимать, что именно защищаем.
| Что проверено | Результат |
|---|---|
Служба TermService |
Running, автозапуск |
| Порт 3389 | слушает 0.0.0.0 и :: — все интерфейсы |
fDenyTSConnections |
0 — RDP разрешён |
UserAuthentication (NLA) |
1 — включён |
| Правила файрвола с портом 3389 | 3 входящих разрешающих, профиль Any |

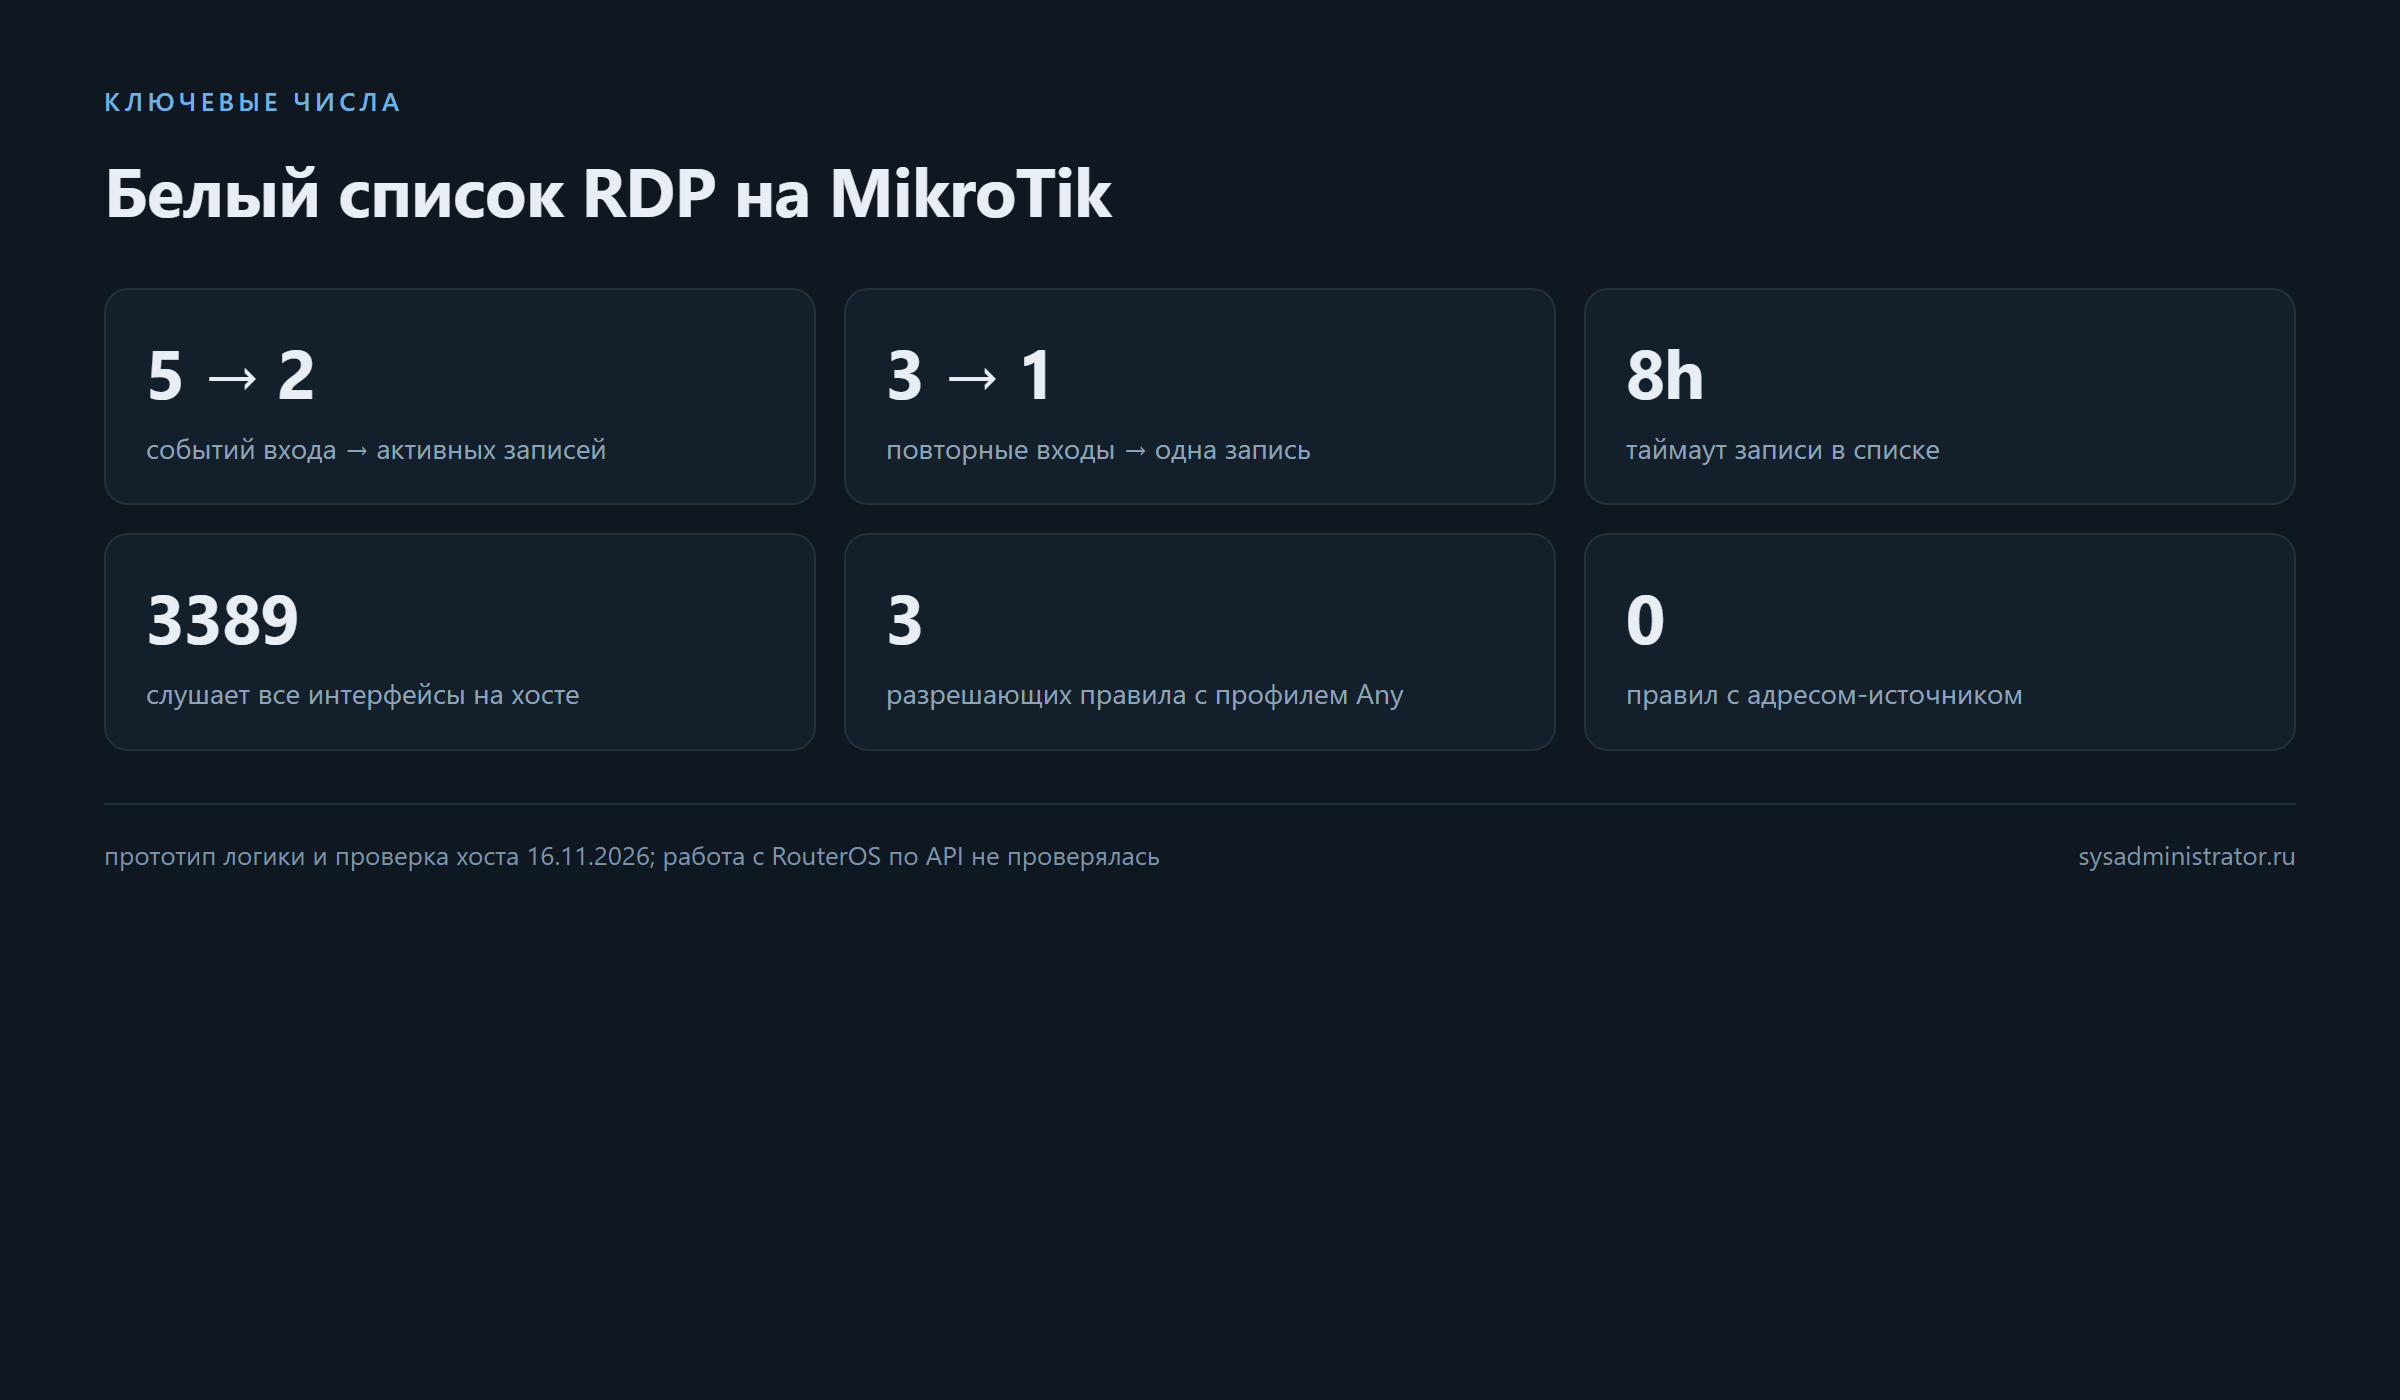
Что видно из этих чисел. Логика схлопывания работает: три входа одного человека дали одну запись, а не три, и просроченный адрес отправился в список на удаление отдельной командой. Это ровно то поведение, которого не хватает самодельным панелям: без него address-list за месяц превращается в свалку из повторяющихся адресов, и найти в ней что-то при разборе невозможно.
Второй замер показывает масштаб проблемы: на машине RDP включён, слушает все интерфейсы, и в файрволе три разрешающих правила с профилем Any. Если у такой машины есть публичный адрес, 3389 доступен всем — и белый список нужен не «когда-нибудь», а сейчас.
Что замеры не показывают: работу с реальным RouterOS по API (в среде нет доступа к роутеру), поведение при смене адреса у клиента и нагрузку при сотнях входов. Это проверяется на своей инфраструктуре.
Сильные стороны продукта
- Порт закрыт по умолчанию. Отказ виден сразу, а не после перебора.
- Нет клиента на стороне пользователя. Браузер и RDP — всё, что нужно.
- Временный доступ. Забытая запись исчезает сама.
- Привязка к адресу, а не к человеку. Смена сети требует нового входа — это осознанно.
- Прозрачный журнал. Видно, кто открыл доступ и когда.
- Простая интеграция.
address-listи одно правило файрвола. - Работает с IPv6. При корректной настройке списков.
- Отзыв в один клик. Администратор может снять запись раньше срока.
Установка
Панель — это маленькое веб-приложение и доступ к роутеру. Ничего экзотического.
| Требование | Значение |
|---|---|
| Веб-сервер | nginx или Apache с PHP |
| TLS | обязателен: панель выдаёт доступ |
| Basic Auth | минимальная проверка пользователя |
| Доступ к роутеру | API RouterOS или SSH с ключом |
| Учётка на роутере | отдельная, только для правки address-list |
| Роутер | RouterOS 7.x с настроенным API или SSH |
location = /rdp {
    auth_basic "RDP access";
    auth_basic_user_file /etc/nginx/.htpasswd-rdp;
    include fastcgi_params;
    fastcgi_pass unix:/run/php/php-fpm.sock;
    fastcgi_param SCRIPT_FILENAME /srv/rdp/index.php;
}
Права учётной записи на роутере стоит ограничить: политика api,read,write по минимуму, отдельный пользователь, а не admin. Если панель скомпрометирована, ущерб ограничится списком адресов, а не всей конфигурацией.
Настройка
Порядок на роутере: сначала запрет, потом разрешение.
# 1. отбрасывать RDP от всех
/ip firewall filter add chain=input protocol=tcp dst-port=3389 \
    action=drop comment="rdp deny by default" place-before=0

# 2. пускать только из списка
/ip firewall filter add chain=input protocol=tcp dst-port=3389 \
    src-address-list=rdp-allow action=accept comment="rdp allow list" place-before=0

# 3. запись выдаётся панелью
/ip firewall address-list add list=rdp-allow address=203.0.113.7 \
    timeout=8h comment="rdp-ivanov"
flowchart TD
  DROP["входящие 3389 — drop по умолчанию"] --> ALLOW["разрешить из address-list"]
  ALLOW --> TTL["timeout записи = срок доступа"]
  TTL --> CLEAN["очистка просроченных"]
  CLEAN --> MON["журнал и счётчик входов"]
| Параметр | Разумное значение | Почему |
|---|---|---|
timeout |
8h | рабочий день; дольше — окно для атаки |
list |
rdp-allow |
одно имя, один смысл |
comment |
rdp-<логин> |
по комментарию ищут при разборе |
Правило drop |
перед accept |
иначе разрешение не сработает |
| Проверка источника адреса | только свой прокси | иначе подмена X-Forwarded-For |
Порядок правил — самая частая ошибка: если accept окажется ниже общего drop для входящих, схема просто не работает, и админ ищет проблему в панели, а не в файрволе.
Определение реального адреса
Это место, где схема либо работает, либо превращается в дыру.
| Ситуация | Что в REMOTE_ADDR |
Что делать |
|---|---|---|
| Панель напрямую | адрес клиента | ничего, брать как есть |
| За nginx-прокси | адрес прокси | real_ip в nginx и доверенный заголовок |
| За Cloudflare | адрес Cloudflare | брать CF-Connecting-IP, доверять только их сетям |
| За двумя прокси | адрес ближнего прокси | цепочка доверенных адресов, иначе подмена |
Правило простое: заголовку X-Forwarded-For верим только тогда, когда соединение пришло от нашего прокси. Если панель смотрит в интернет напрямую, этот заголовок — просто текст в запросе, и любой может вписать туда адрес, который ему выгоден.
Для nginx это настраивается директивами set_real_ip_from и real_ip_header: первый перечисляет доверенные адреса прокси, второй указывает, откуда брать адрес.
Что делать с теми, кто не проходит по адресу
Схема с адресом имеет очевидную слабость: человек в поездке, в кафе, с мобильного интернета. Для таких случаев нужен запасной путь, и лучше продумать его заранее, иначе администратор вернётся к «просто откроем порт».
| Вариант | Как работает | Минус |
|---|---|---|
| VPN для постоянных сотрудников | доступ идёт через туннель, RDP не публикуется | нужен клиент на каждом устройстве |
| Белый список для подрядчиков | вход в панель, временная запись | зависимость от стабильности адреса |
| Промежуточный шлюз | RDP за шлюзом с двухфакторным входом | дополнительный сервис в эксплуатации |
| Ручное исключение админом | админ вписывает адрес на час | ручная работа и человеческий фактор |
Рабочая комбинация — первые две строки: сотрудники через VPN, подрядчики через панель, ручное исключение как аварийный вариант с обязательной записью в журнал. Тогда белый список не единственная точка отказа.
Сколько это стоит в обслуживании
Схему легко недооценить: кажется, что панель написали и забыли.
| Что требует внимания | Периодичность | Что будет, если забыть |
|---|---|---|
| Просмотр журнала выдач | раз в неделю | никто не заметит аномалию |
| Сверка списка с реальностью | раз в месяц | копятся адреса бывших сотрудников |
| Обновление панели и PHP | по выходу | панель становится точкой входа |
| Проверка правил файрвола | после каждой правки конфигурации | правило accept съедет ниже drop |
| Ротация пароля Basic Auth | раз в квартал | общий пароль живёт годами |
| Проверка бэкапа конфигурации роутера | раз в месяц | восстановление после сбоя вслепую |
Главное здесь — первая строка. Журнал выдач бесполезен, если его никто не открывает: аномалия видна только в сравнении, когда сто обычных входов и один в три часа ночи с незнакомого адреса.
Что было в исходной статье и что изменилось
Исходник — 1 112 266 знаков: полное исследование со схемой архитектуры, методами интеграции через PHP и REST API, вариантами хранения в MySQL и SQLite, разделами про кэширование, мониторинг и безопасность. Материал огромный, и именно объём был его проблемой: за тысячей абзацев терялся ответ на вопрос «что мне сделать в понедельник».
| Было | Стало |
|---|---|
| миллион знаков описания | один путь и его границы |
| несколько методов интеграции | один: панель плюс address-list |
| требования списком | таблицы: что настроить и какие значения |
| без чисел | прототип логики: 5 событий → 2 записи |
| без проверки хоста | замер: 3389 слушает все интерфейсы, 3 правила Any |
Сокращение здесь не потеря смысла: всё, что осталось за рамками, — варианты, которые решают ту же задачу иначе. Читателю, которому нужен работающий белый список, важнее порядок правил и доверие к X-Forwarded-For, чем сравнение способов хранения логов.
Подводные камни
- Подмена
X-Forwarded-For. Без проверки источника любой откроет доступ с чужого адреса. - Порядок правил файрвола.
acceptниже общегоdrop— схема молча не работает. - Динамические адреса. Сменился IP — доступ пропал; для мобильных это норма и требует повторного входа.
- CGNAT. Несколько человек за одним адресом получают доступ одновременно — это не ошибка, но учитывать надо.
- Повторные записи. Без схлопывания список распухает; проверено: три входа должны дать одну запись.
findпо комментарию. Спецсимволы и пробелы в комментарии ломают поиск; держите форматrdp-<логин>.- Сама панель. Это генератор доступа: без HTTPS, Basic Auth и ограничения попыток она хуже открытого порта.
- Учётка на роутере. Полные права
adminв скрипте панели — лишний риск. - IPv6. Отдельный список и отдельное правило, иначе IPv6-клиенты не пройдут.
- Таймаут по умолчанию. Забыли
timeout— запись живёт до перезагрузки роутера. - Логи. Панель должна писать вход и выдачу доступа, иначе разбор инцидента невозможен.
- Проверка после настройки. Тестировать надо с внешнего адреса, а не изнутри: изнутри правило
inputможет не применяться.
Как выглядит панель для пользователя
Интерфейс стоит проектировать так, чтобы человек не мог сделать ошибку, а администратор не отвечал на вопросы «а что нажать».
Экран один: заголовок, кнопка «Получить доступ», под ней текущий адрес и срок действия выданного пропуска. Никаких полей для ввода IP — это главная защита от ошибки и от попытки открыть доступ «соседу».
После нажатия панель показывает результат одной строкой: адрес, время выдачи, время окончания. Если запись уже была — то же самое, но с пометкой «продлено». Это снимает половину обращений к админу.
Внизу — короткая инструкция: как подключиться к RDP, что делать при смене сети, куда писать, если доступа нет. Три абзаца, не больше.
Для администратора — отдельная страница: список активных записей, кнопка «снять», журнал за сутки. Тоже без украшений: таблица, сортировка по времени, поиск по логину.
Отдельный вопрос — что показывать при отказе во входе. Правильно: нейтральное сообщение и запись в журнал, без подсказок вроде «пользователь не найден» — зачем сообщать постороннему, что логин существует.
Проверка после настройки
Проверок четыре, и каждая отвечает на свой вопрос.
Первая: закрыт ли порт без записи. С внешнего адреса, не изнутри сети: nc -zv адрес 3389 должен дать отказ или таймаут, а не «открыт».
Вторая: работает ли выдача. Войти в панель, дождаться записи, проверить на роутере /ip firewall address-list print where list=rdp-allow — должна быть ровно одна запись с комментарием и таймаутом.
Третья: работает ли доступ. Подключиться по RDP с того же адреса. Если порт открыт, но RDP не отвечает, проблема уже на хосте, а не в списке.
Четвёртая: истекает ли запись. Дождаться окончания таймаута и повторить первую проверку. Это самая скучная проверка и самая важная: без неё вы не знаете, работает ли механизм сроков вообще.
Чек-лист
- [ ] RDP-хост за роутером, порт 3389 не публикуется напрямую.
- [ ] В файрволе есть
dropдля 3389 по умолчанию. - [ ]
acceptдляsrc-address-list=rdp-allowстоит выше. - [ ] Панель работает по HTTPS и закрыта Basic Auth.
- [ ] Адрес клиента берётся из доверенного источника.
- [ ] Запись создаётся с
timeoutи комментариемrdp-<логин>. - [ ] Повторный вход не создаёт дубль.
- [ ] Есть журнал: кто, когда, с какого адреса.
- [ ] Учётка на роутере ограничена правами на
address-list. - [ ] Проверено с внешнего адреса: без записи — отказ, с записью — доступ.
- [ ] Проверено истечение: через таймаут запись исчезает.
- [ ] NLA на хосте включён, пароли не словарные.
Почему не VPN и не просто смена порта
Два возражения, которые слышны чаще всего, и оба разумные.
Первое: «поставьте VPN, это стандарт». Согласен, для постоянного персонала VPN лучше — он даёт доступ ко всей сети, а не к одному порту, и не зависит от адреса. Белый список выигрывает в другом: подрядчику или новому человеку не нужно ставить клиент и получать профиль, достаточно браузера. Если бы все пользователи были постоянными, эта заметка была бы про VPN.
Второе: «сменим порт на нестандартный, и боты не найдут». Порт действительно меняют, и это снижает шум в журналах. Но сканирование по всему диапазону занимает минуты, а найденный нестандартный порт ничем не защищённее стандартного. Смена порта — гигиена, а не контроль доступа.
Третье, которое звучит реже: «а зачем вообще RDP наружу, если есть шлюз». Если есть шлюз с двухфакторным входом — да, он лучше. Белый список нужен там, где шлюза нет и не будет, а порт открыт вынужденно.
FAQ
Зачем панель, если можно просто вписать адрес в файрвол?
Можно, пока админ один и адреса стабильны. Панель убирает ручную работу и даёт журнал: кто и когда открывал себе доступ.
Что будет, если у пользователя динамический адрес?
Доступ придёт в негодность при смене адреса — нужно снова войти в панель. Для мобильных сотрудников это нормальная плата за отсутствие VPN.
Насколько безопасен такой доступ?
Он не лучше и не хуже RDP — он просто сужает круг тех, кто может попробовать. Патчи, NLA, сильные пароли и ограничение попыток остаются обязательными.
Можно ли обойтись без API роутера?
Да, по SSH с ключом и отдельной учётной записью. API удобнее, SSH проще в отладке; оба варианта рабочие.
Почему timeout важен?
Без него запись живёт, пока её не удалят. Временный доступ превращается в постоянный, и в списке копятся адреса бывших сотрудников.
Что делать с IPv6?
Держать отдельный address-list для IPv6 и отдельное правило — либо отключить IPv6 на этом сервисе, если он не нужен.
Итог
Белый список на MikroTik — рабочая середина между открытым RDP и полноценным VPN. Пользователь подтверждает себя входом в панель, панель определяет его адрес и выдаёт временную запись, роутер пускает только из списка и отказывает всем остальным. Прототип логики подтверждает главное: пять событий входа дают две активные записи и одну просроченную, а три входа одного человека схлопываются в одну запись — без этого список превращается в свалку.
Слабые места названы прямо: доверие к X-Forwarded-For без проверки источника, порядок правил файрвола, динамические адреса и сама панель как генератор доступа. И отдельно — проверка собственной машины: RDP включён, слушает все интерфейсы, три разрешающих правила с профилем Any. Если у такого хоста есть публичный адрес, времени на «когда-нибудь настрою» не остаётся.
Цитата: Открытый RDP не взламывают — его находят. Белый список не делает RDP надёжнее, он делает его незаметным.
Связанные материалы
- CVE-2026-123158: обход пароля в OpenSSH на musl — почему «спрятать порт» важнее, чем кажется.
- Защита админки WordPress: Basic Auth вторым слоем — та же механика Basic Auth для другого сервиса.
- CVE-2026-116606: обход авторизации Barracuda ESG — что бывает, когда панель управления смотрит в интернет.
- Инкрементальный бэкап Windows: robocopy, версии и защита — резервная копия перед правкой файрвола.
- Свой почтовый сервер на Debian: три подхода и DNS — уведомления о новых входах.
LLM Summary
- Тема: автоматизация белого списка IP для RDP через веб-панель и MikroTik.
- Схема: панель с Basic Auth определяет адрес клиента, добавляет запись в
address-listроутера сtimeout, файрвол пускает 3389 только из списка. - Правила:
dropдля 3389 по умолчанию,acceptизsrc-address-list=rdp-allowвыше него; формат записиadd list=rdp-allow address=… timeout=8h comment="rdp-логин". - Замер 16.11.2026, прототип: 5 событий входа → 2 уникальных активных адреса и 1 просроченная запись; три входа с одного адреса дают одну запись; проверка удаления через
remove [find list=rdp-allow address=…]. - Замер 16.11.2026, хост:
TermServiceRunning (автозапуск), порт 3389 слушает 0.0.0.0 и ::,fDenyTSConnections=0,UserAuthentication=1(NLA), 3 входящих разрешающих правила с портом 3389, профильAny. - Главные риски: подмена
X-Forwarded-Forбез проверки источника, неверный порядок правил файрвола, динамические адреса и CGNAT, сама панель без защиты. - Права: отдельная учётка роутера с минимальными политиками, а не
admin. - Не проверялось: работа с реальным RouterOS по API (нет доступа), поведение при сотнях входов, работа IPv6-списков.
Промт для агента (установка и настройка)
Готовый промт: скопируйте блок целиком. Файла AGENTS.md у этой задачи нет — источник шагов: документация RouterOS по address-list и firewall filter плюс собственные проверки 16.11.2026.
Задача: закрыть RDP белым списком на MikroTik так, чтобы доступ получал только тот, кто вошёл в панель, и только со своего адреса на ограниченное время.

Шаг 1. Убедиться, что RDP-хост не публикуется напрямую и стоит за роутером.
Шаг 2. Создать address-list rdp-allow (пустой) и правило drop для 3389 в цепочке input.
Шаг 3. Добавить правило accept для 3389 с src-address-list=rdp-allow ВЫШЕ правила drop.
Шаг 4. Создать на роутере отдельную учётную запись с минимальными правами на address-list, не admin.
Шаг 5. Развернуть панель: HTTPS, Basic Auth, PHP-обработчик.
Шаг 6. Настроить определение адреса: REMOTE_ADDR напрямую либо real_ip от своего прокси; X-Forwarded-For принимать только от доверенных адресов.
Шаг 7. Реализовать выдачу записи: timeout=8h, comment=rdp-<логин>, без дублей (повторный вход обновляет комментарий).
Шаг 8. Логировать вход и выдачу доступа: кто, когда, какой адрес.
Шаг 9. Проверить с внешнего адреса: без записи доступ закрыт.
Шаг 10. Войти в панель, проверить появление записи и доступ по RDP.
Шаг 11. Дождаться истечения таймаута и убедиться, что запись исчезла и доступ закрылся.
Шаг 12. Включить NLA на хосте RDP и проверить, что пароли не словарные.

Запрещено:
- публиковать 3389 без drop по умолчанию;
- доверять X-Forwarded-For без проверки, что соединение пришло от своего прокси;
- выдавать записи без timeout;
- использовать admin-учётку роутера в скрипте панели;
- оставлять панель без HTTPS и ограничения попыток входа;
- тестировать только изнутри сети: правило input может не применяться;
- создавать записи с комментарием, ломающим find (пробелы, кавычки).

Что считать успехом: с внешнего адреса без записи порт закрыт; после входа в панель появляется одна запись с комментарием и таймаутом; RDP работает; после истечения таймаута доступ закрывается сам; в журнале есть строка о выдаче доступа.