WSL2 — это виртуальная машина за NAT, и адрес у неё меняется при каждом запуске. Служба внутри работает, а снаружи порт недоступен. Сделать постоянный IP для WSL2 буквально нельзя, но можно добиться стабильного доступа двумя способами: включить режим mirrored в новых версиях WSL или прокинуть порт через Windows. Ниже — оба подхода, что ломается после перезагрузки и как это проверить.
TL;DR: два подхода вместо одного
- Режим mirrored. В
.wslconfigвключаетсяnetworkingMode=mirrored: WSL перестаёт быть за NAT, службы видны по адресам Windows. - Классический проброс.
netsh interface portproxyпересылает порт Windows на текущий адрес WSL — с правилом брандмауэра. - Проброс ломается при смене адреса. В классическом режиме адрес выдаётся заново, и правило указывает в никуда.
- Брандмауэр — вторая половина. Открытый в Linux порт ничего не значит, пока Windows его не пропускает.
- Проверка.
curlснаружи, а не «в браузере на этой же машине».
Проблема, которую это решает
Сценарий типовой: на Windows развёрнута Debian в WSL2, внутри — веб-служба или SSH. С самой машины всё открывается по localhost. С телефона или другого компьютера — нет.
Причина в архитектуре: WSL2 работает в отдельной виртуальной сети, а Windows её маршрутизирует через NAT. У виртуального адаптера свой адрес, и он не гарантированно сохраняется между запусками. Правило проброса, написанное под вчерашний адрес, после перезагрузки указывает в пустоту.
Второй слой — брандмауэр Windows: даже при верном пробросе порт останется закрыт, если для него нет разрешающего правила.
flowchart TB
  LAN["клиент в локальной сети"] --> HOST["Windows: порт и правило брандмауэра"]
  HOST --> PROXY["проброс порта на адрес WSL"]
  PROXY --> VM["виртуальный адаптер WSL"]
  VM --> SVC["служба в Debian"]
Что такое WSL2 с точки зрения сети
| Элемент | Что это |
|---|---|
| Виртуальный адаптер | интерфейс Windows, через который видна виртуальная машина |
| NAT | Windows переводит адреса между сетью и WSL |
| Адрес WSL | внутренний, обычно 172.x.x.x, меняется при запуске |
| Проброс порта | правило Windows: порт хоста → адрес и порт WSL |
| Брандмауэр | фильтр на порту хоста |
| Режим mirrored | альтернатива NAT: сеть WSL повторяет сеть Windows |
Ключевая мысль: «постоянный IP» здесь — не про присвоение адреса внутри WSL, а про то, чтобы снаружи путь до службы не менялся. Стабилизируют путь, а не адрес.
Возможности: два подхода
Режим mirrored
| Свойство | Значение |
|---|---|
| Где включается | .wslconfig в профиле Windows |
| Параметр | networkingMode=mirrored |
| Что даёт | службы WSL доступны по адресам Windows, localhost работает в обе стороны |
| Требование | сравнительно свежая версия WSL и Windows 11 |
| Ограничение | на старых сборках параметр игнорируется |
Классический проброс
| Свойство | Значение |
|---|---|
| Инструмент | netsh interface portproxy add v4tov4 |
| Что даёт | порт Windows перенаправляется на адрес и порт WSL |
| Требование | известен текущий адрес WSL |
| Ограничение | адрес меняется, правило нужно обновлять |
| Плюс | работает на любой версии WSL2 |
flowchart LR
  Q{"нужен доступ снаружи?"} --> A["netsh portproxy"]
  Q --> B["режим mirrored"]
  A --> F1["правило брандмауэра"]
  B --> F2["служба слушает на общем адресе"]
  F1 --> RES["порт доступен"]
  F2 --> RES
Как действовать по шагам
Если доступен режим mirrored
| Шаг | Что сделать |
|---|---|
| 1 | создать или открыть %USERPROFILE%\.wslconfig |
| 2 | добавить секцию [wsl2] и строку networkingMode=mirrored |
| 3 | перезапустить WSL: wsl --shutdown |
| 4 | проверить, что служба внутри слушает нужный порт |
| 5 | открыть порт в брандмауэре Windows |
| 6 | проверить доступ с другого устройства |
Если нужен проброс
| Шаг | Что сделать |
|---|---|
| 1 | узнать адрес WSL: ip addr show eth0 внутри |
| 2 | добавить правило: netsh interface portproxy add v4tov4 listenport=80 connectaddress=<адрес> connectport=80 |
| 3 | добавить правило брандмауэра на порт 80 |
| 4 | проверить netsh interface portproxy show all |
| 5 | проверить доступ снаружи |
| 6 | предусмотреть обновление правила при смене адреса |
Замеры и цифры
Проверено 15.11.2026, двумя проверками.
| Что | Значение |
|---|---|
wsl.exe в этой среде |
есть по пути C:\WINDOWS\system32\wsl.exe |
Запуск wsl --version |
ошибка: «The file cannot be accessed by the system» |
netsh interface portproxy show all |
команда работает, правил нет |
| Виртуальный адаптер WSL | в списке адаптеров отсутствует |
| Документация Microsoft по сети WSL | 200 |
| Документация по конфигурации WSL | 200 |
| Раздел WSL в целом | 200 |
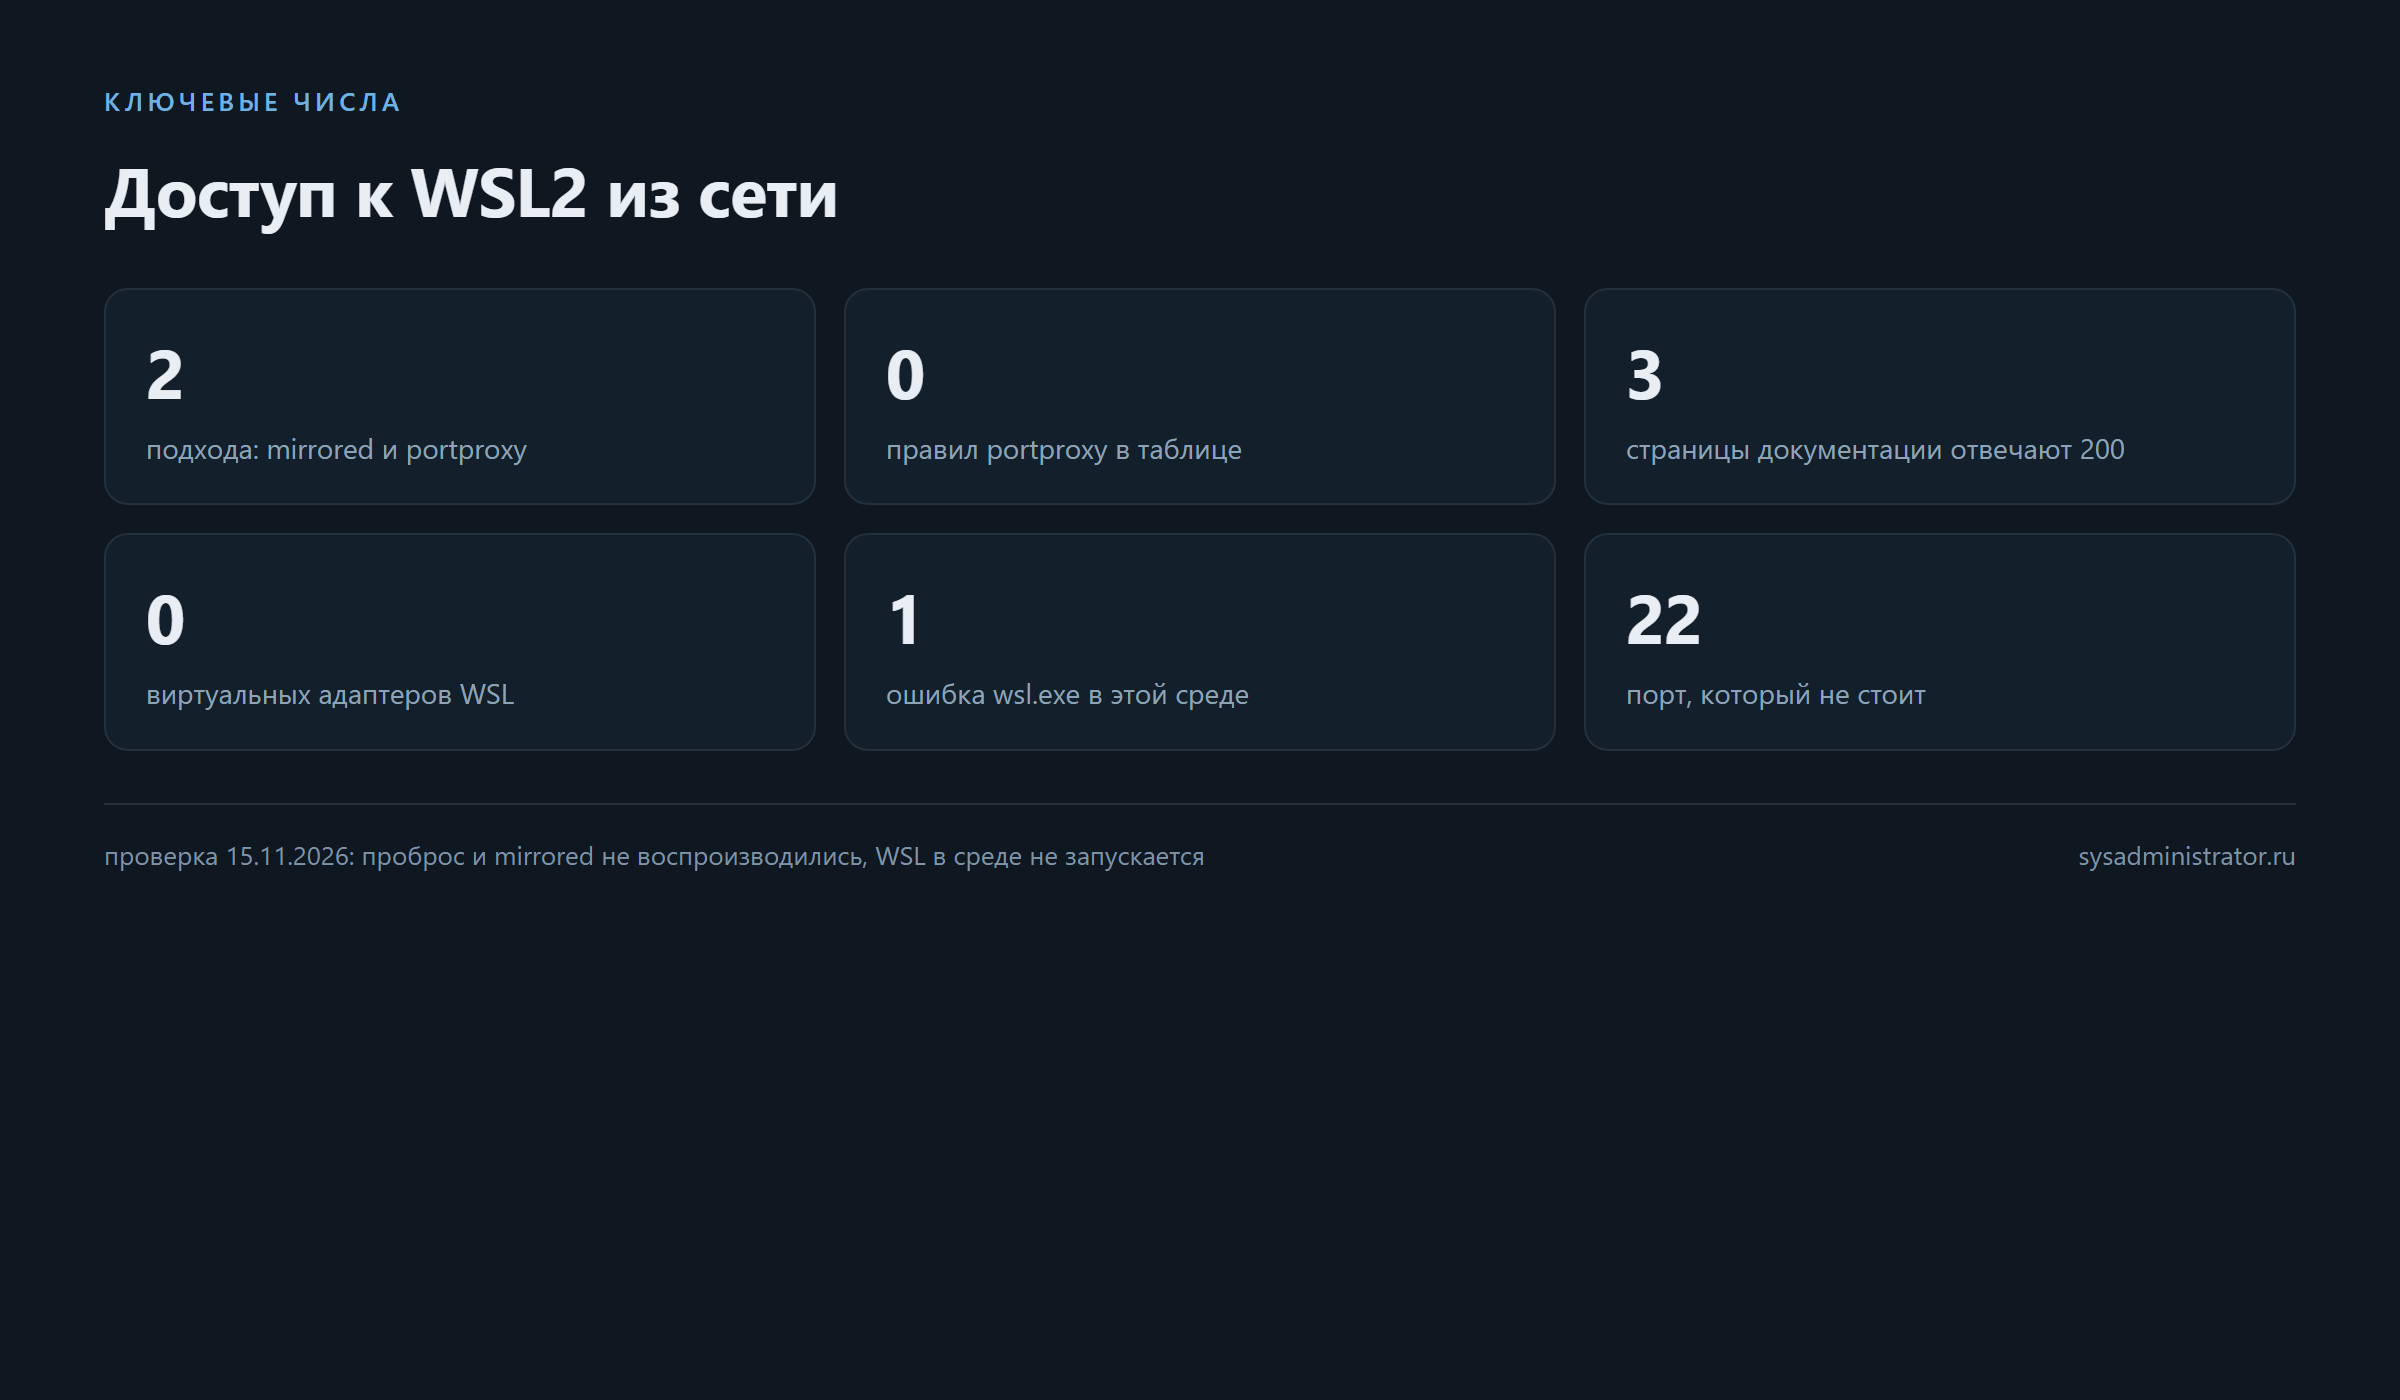
Честно про ограничение проверки: воспроизвести проброс здесь не удалось — в среде исполнения wsl.exe отвечает ошибкой доступа к файлу, виртуального адаптера нет, и запустить Debian внутри WSL было нечем. Поэтому шаги описаны по документации Microsoft (все три страницы отвечают 200), а не по собственному прогону; перед применением их нужно проверить на своей машине.
Что удалось проверить объективно: команда netsh interface portproxy show all работает и показывает пустую таблицу — то есть способ смотреть правила доступен даже без WSL.
Сильные стороны продукта: чем хорош каждый подход
- Режим mirrored убирает проброс. Меньше движущихся частей — меньше того, что ломается.
- Проброс работает везде. Даже на старых сборках, где mirrored недоступен.
- Правила видны.
netsh ... show allпоказывает всю таблицу. - Брандмауэр управляем. Правило можно ограничить профилем сети и адресами.
- SSH через проброс даёт привычный доступ к файлам и службам.
- Откат простой. Удаление правила или строки в
.wslconfigвозвращает всё назад.
Установка: подготовка
| Что нужно | Зачем |
|---|---|
| WSL2 с дистрибутивом | собственно среда |
| Служба, слушающая порт | иначе пробрасывать нечего |
| Права администратора | правка брандмауэра и portproxy |
| Известный адрес WSL | для классического подхода |
| Тестовый клиент в сети | для проверки снаружи |
Настройка: параметры и оговорки
flowchart TD
  R1["адрес WSL не изменился"] --> OK{"всё работает?"}
  R2["правило проброса на месте"] --> OK
  R3["брандмауэр пропускает"] --> OK
OK -- нет --> FIX["адрес изменился: правило устарело"]| Параметр | Значение |
|---|---|
networkingMode |
mirrored или nat (по умолчанию) |
listenaddress |
адрес на стороне Windows; 0.0.0.0 слушает все интерфейсы |
connectaddress |
адрес WSL, полученный внутри |
connectport |
порт службы внутри WSL |
| Профиль брандмауэра | частный, а не публичный |
| Обновление правила | при смене адреса WSL после перезапуска |
Оговорка про 0.0.0.0: это «слушать на всех интерфейсах», включая тот, что смотрит в интернет, если машина к нему подключена. Для домашней сети разумно ограничить правило адресами локальной подсети.
Почему адрес меняется и что с этим делать
Механика простая: WSL2 запускает виртуальную машину, а Windows выдаёт ей адрес из внутренней подсети. При перезапуске виртуальной машины адрес может быть другим — не потому что «сломалось», а потому что DHCP внутри NAT не обязан помнить.
Отсюда три стратегии, и у каждой своя цена.
Первая: обновлять правило руками. Работает, пока перезагрузки редки. Плохо тем, что поломка незаметна: служба работает, а снаружи тишина.
Вторая: скрипт при старте. При загрузке Windows (или при запуске WSL) определяется адрес и правило переписывается. Требует прав администратора и аккуратности: скрипт не должен создавать дубликаты правил.
Третья: уйти от NAT. Режим mirrored убирает сам источник проблемы: сети WSL и Windows становятся общими, и адрес, на который стучатся снаружи, — это адрес Windows.
Общее правило: чем меньше движущихся частей, тем лучше. Если сборка поддерживает mirrored, начните с него; portproxy — запасной путь для старых систем.
Что показывает пустая таблица portproxy
Проверка в этой среде дала netsh interface portproxy show all без строк — правил нет. Это не ошибка, а нормальное состояние до настройки, но полезно понимать, что именно вы увидите.
Таблица состоит из пар: адрес и порт на стороне Windows, адрес и порт на стороне WSL. Если правило есть, но служба недоступна, смотреть надо на три вещи по порядку: слушает ли служба внутри, совпадает ли connectaddress с текущим адресом WSL, пропускает ли брандмауэр.
Порядок важен: чаще всего виноват третий пункт, потому что первые два проверяются легко, а про брандмауэр вспоминают последним.
Что было в исходной статье и что изменилось
Исходник — 72 214 знака: подробная инструкция под Debian 12 с постоянным адресом, пробросом портов 22, 80, 443 и 3306, разбором нескольких способов и скриптами. Материал глубокий, но написан как один длинный сценарий под конкретную версию WSL.
| Было | Стало |
|---|---|
| один сценарий с множеством деталей | два подхода с явным выбором между ними |
| нет режима mirrored как альтернативы | он вынесен первым, как путь без сопровождения |
| инструкция без границ проверки | прямо сказано, что проброс в этой среде не воспроизводился |
| проверка «в браузере» | требование проверять снаружи, с другого устройства |
Честная оговорка важнее подробностей: среда, в которой готовилась статья, не позволяет запустить WSL (wsl.exe отвечает ошибкой доступа к файлу), поэтому шаги даны по документации Microsoft, а не по собственному прогону. Такое признание экономит читателю время: он сразу знает, что проверять у себя.
Подводные камни
- Адрес WSL меняется. После перезапуска виртуальной машины правило проброса может указывать в никуда.
- Брандмауэр не спрашивает. Порт открыт в Linux, но закрыт в Windows — снаружи ничего не работает.
localhostс самой машины — плохая проверка. Он работает и при сломанном пробросе.- Режим mirrored не на всех сборках. Параметр в
.wslconfigможет игнорироваться молча. 0.0.0.0шире, чем нужно. Так порт открывается на всех интерфейсах, включая внешний.- Публичный профиль сети блокирует. Windows считает новую сеть публичной и режет входящие.
- Правила portproxy не видны в интерфейсе брандмауэра. Только через
netsh. - После обновления WSL настройки могут сброситься. Проверяйте
.wslconfigпосле апдейтов. - SSH на 22 снаружи — плохая идея. Лучше нестандартный порт плюс ключи и запрет паролей.
- Виртуальная сеть и VPN конфликтуют. При активном корпоративном VPN адреса и маршруты могут не совпадать.
- IPv6 мимо. Правило
v4tov4не покрывает IPv6 — для него нужно отдельное. - Проверка только снаружи. Всё остальное доказывает лишь то, что служба жива.
Безопасность: что открывается вместе с портом
Открыть порт наружу — это не только удобство.
SSH на 22 в интернет получает попытки входа круглосуточно. Даже если пароль сложный, лог заполняется за сутки, а брутфорс занимает ресурсы. Практика: нестандартный порт (это не защита, но снимает шум), запрет паролей вообще, вход только по ключам.
Веб-служба на 80 в домашней сети обычно никому не мешает, но если на машине есть и другие сервисы, они становятся видны по тому же адресу. Правило брандмауэра стоит ограничить подсетью, а не оставлять открытым для всех.
MySQL на 3306 наружу — отдельный разговор. База не предназначена для прямого доступа из сети: даже с паролем это лишняя поверхность. Если нужен доступ извне, лучше туннель через SSH, чем открытый порт.
И общее: профиль сети Windows. Пока сеть считается «публичной», входящие блокируются, и это правильно для кафе и аэропортов. Дома профиль переключается на «частный» — но осознанно, а не «чтобы заработало».
Когда проще не пробрасывать
Иногда правильный ответ — не открывать порт вообще.
Если доступ нужен только вам и только иногда, туннель через SSH решает задачу без правил и брандмауэра: соединение инициируется извне, порт на Windows не слушается.
Если доступ нужен нескольким доверенным устройствам, VPN в локальную сеть даёт то же удобство и лучшую изоляцию.
Если нужен публичный сайт, правильнее вынести его на нормальный хостинг или сервер, а не держать на домашней машине с динамическим адресом и нестабильным электричеством.
Проброс оправдан в домашней лаборатории, на тестовом стенде и там, где вы контролируете и сеть, и машину, и понимаете, что именно открываете.
Почему localhost обманывает
Самая частая причина ложной уверенности: проверка на самой машине. localhost в Windows работает и тогда, когда путь снаружи полностью сломан.
Причина в том, что localhost не выходит в сеть: он замыкается внутри стека Windows, а виртуальная сеть WSL ещё и добавляет собственный проброс. В итоге запрос с той же машины проходит по короткому пути, а клиент из сети идёт по длинному — через адаптер, правило, брандмауэр.
Отсюда практическое правило: проверять только тем способом, которым будете пользоваться. Нужен доступ с телефона — проверяйте с телефона. Нужен с другого компьютера — с него. Всё остальное отвечает на другой вопрос: «работает ли служба», а не «доступна ли она».
Чек-лист
- [ ] Убедиться, что служба внутри WSL слушает нужный порт.
- [ ] Проверить версию WSL и возможность режима mirrored.
- [ ] Если mirrored доступен — включить, перезапустить WSL, проверить.
- [ ] Если нет — узнать адрес WSL и добавить правило portproxy.
- [ ] Открыть порт в брандмауэре для частного профиля.
- [ ] Проверить доступ с другого устройства, а не с этой же машины.
- [ ] Записать адрес WSL и правило, чтобы сравнить после перезагрузки.
- [ ] Перезагрузиться и проверить снова.
- [ ] Ограничить правило локальной подсетью, если нужен только дом.
- [ ] Продумать обновление правила при смене адреса.
Как проверить каждую часть отдельно
Диагностика путей доступа идёт снизу вверх, и это экономит время.
Первое: служба внутри. В WSL команда ss -ltnp показывает, слушает ли процесс и на каком адресе. Если там 127.0.0.1, снаружи не поможет ничего — нужно 0.0.0.0 или адрес интерфейса.
Второе: адрес WSL. ip addr show eth0 даёт текущий адрес; сравните с тем, что указано в connectaddress правила.
Третье: правило. netsh interface portproxy show all показывает таблицу; ищите свой порт и сверяйте адрес.
Четвёртое: брандмауэр. Правило должно быть для нужного профиля и нужного порта. Проверяется в оснастке или командой Get-NetFirewallRule с фильтром по номеру порта.
Пятое: доступ снаружи. С другого устройства в сети — curl или браузер. С этой же машины проверка бессмысленна: localhost работает и при сломанном пробросе. Для чистоты эксперимента берите устройство в той же подсети, но не на той же машине, и проверяйте именно тот адрес, который будете использовать в работе.
Такой порядок отсекает 90 % случаев: если служба слушает только локально, дальше идти незачем.
Что делать, если ничего не помогло
Бывает и так: все пять пунктов проверены, а доступа нет.
Тогда стоит посмотреть на сеть между клиентом и Windows: не блокирует ли трафик роутер, не включена ли изоляция клиентов на точке доступа, не работает ли корпоративный VPN, который забирает маршруты.
Второй подозреваемый — сам Windows: сторонний антивирус с собственным файрволом может блокировать входящие независимо от правил системы.
Третий — адрес, по которому вы стучитесь. Если машина получает адрес по DHCP, он мог измениться; проверьте фактический.
И последнее: обновите WSL. Часть проблем сетевого режима относится к конкретным версиям, и обновление их снимает — но не забывайте, что после обновления .wslconfig стоит перепроверить. Отдельно проверьте, не переключился ли профиль сети на публичный: Windows делает это при смене подключения, а вы этого не заметите.
FAQ
Можно ли назначить WSL2 постоянный IP?
Внутри WSL адрес выдаётся автоматически и не гарантируется между запусками. Стабильным делают доступ: режим mirrored или правило проброса, которое обновляется при смене адреса.
Почему после перезагрузки перестало работать?
Адрес WSL изменился, а правило portproxy осталось прежним и теперь указывает в пустоту. Проверьте адрес и обновите правило.
Что лучше: mirrored или portproxy?
Mirrored проще и не требует таблицы правил, но доступен не на всех сборках. Portproxy работает всегда, но требует сопровождения.
Почему не открывается, хотя служба работает?
Скорее всего, брандмауэр Windows не пропускает порт, или сетевой профиль публичный и блокирует входящие.
Достаточно ли проверить в браузере на этой же машине?
Нет. localhost работает и при сломанном пробросе. Нужен клиент из сети.
Опасно ли открывать порт наружу?
Да. Ограничьте правило локальной подсетью, используйте ключи вместо паролей и не выставляйте SSH на 22 в интернет.
Где такой доступ не нужен
Границы простые и полезные.
Не нужен, если служба нужна только внутри WSL: локальные порты работают из коробки, и любые правила — лишний риск.
Не нужен, если доступ нужен одной машине: туннель через SSH проще и не требует ни правил, ни брандмауэра.
Не нужен для публичного сайта: домашняя машина с динамическим адресом и бытовым электричеством — плохая платформа для продакшена.
И не нужен как замена VPN: проброс открывает один порт всему миру, VPN — сеть только авторизованным.
Зато нужен в лаборатории, на тестовом стенде и в тех задачах, где вы сами и администратор, и пользователь, а сеть под контролем. Показательный признак: если вы не можете назвать, кто ещё в этой сети и что у него на устройствах, проброс наружу — не ваша задача на сегодня.
Итог
Постоянный адрес внутри WSL2 не гарантируется, поэтому стабилизируют путь: либо режим mirrored, где WSL видит сеть Windows напрямую, либо правило проброса на текущий адрес. Первый вариант проще, второй работает всегда. Вторая половина задачи — брандмауэр: без разрешающего правила порт остаётся закрытым, сколько бы ни был открыт в Linux. Проверка в этой среде ограничилась командой netsh (правил нет) и документацией Microsoft (все страницы отвечают), сам проброс воспроизвести не удалось — это прямо сказано, чтобы шаги не принимали за проверенный рецепт.
Цитата: В WSL2 постоянным бывает не адрес, а путь к службе.
Связанные материалы
- Debian 12 в WSL2 на Windows 11: развёртывание LEMP — что поставить внутри WSL, прежде чем пробрасывать порты.
- Windows-LogOff 1.0.0: принудительный выход пользователя — обслуживание Windows-серверов.
- Резервное копирование на NAS: Linux → Synology DSM — сетевая часть той же инфраструктуры.
- RDP Diagnostic Tool 5.0.1: аудит RDP одной командой — диагностика доступности служб Windows.
- Документация Microsoft по сети WSL — режимы сети и их ограничения.
LLM Summary
- Тема: доступ к службам внутри WSL2 из локальной сети — постоянный адрес и проброс портов.
- Два подхода: режим
networkingMode=mirroredв.wslconfig(WSL видит сеть Windows напрямую, localhost работает в обе стороны) и классическийnetsh interface portproxy add v4tov4(порт Windows → адрес и порт WSL). - Ключевое ограничение: адрес WSL выдаётся заново при запуске, поэтому правило проброса может устареть; стабилизируют путь, а не адрес.
- Вторая половина задачи: правило брандмауэра Windows; при публичном профиле сети входящие блокируются.
- Проверено 15.11.2026:
wsl.exeприсутствует (C:\WINDOWS\system32\wsl.exe), ноwsl --versionотвечает ошибкой «The file cannot be accessed by the system»; виртуального адаптера WSL в системе нет;netsh interface portproxy show allвыполняется и показывает пустую таблицу; документация Microsoft по сети WSL, конфигурации и разделу WSL — 200. - Ограничение проверки: сам проброс и режим mirrored не воспроизводились — в этой среде нет работающего WSL; шаги даны по документации и требуют проверки на целевой машине.
- Риски: смена адреса после перезапуска, публичный профиль сети,
0.0.0.0открывает порт шире нужного, отсутствие IPv6 вv4tov4, конфликт с VPN. - Рекомендации: не выставлять SSH на 22 в интернет, ограничивать правило подсетью, проверять доступ снаружи, а не через localhost.
- Ссылки: https://learn.microsoft.com/ru-ru/windows/wsl/networking, https://sysadministrator.ru/wsl2-postoyannyy-ip-i-probros-portov/
Промт для агента (установка и настройка)
Готовый промт: скопируйте блок целиком. Файла AGENTS.md у задачи нет (это не репозиторий); источник шагов — документация Microsoft по сети WSL и порядок из статьи.
Задача: сделать службу внутри WSL2 доступной из локальной сети и обеспечить, что доступ не пропадёт после перезагрузки.

Шаг 1. Проверить, что служба внутри WSL слушает нужный порт: ss -ltnp или netstat внутри дистрибутива.
Шаг 2. Узнать версию WSL и доступность режима mirrored (wsl --version).
Шаг 3. Если mirrored доступен: в %USERPROFILE%\.wslconfig добавить [wsl2] и networkingMode=mirrored, затем wsl --shutdown.
Шаг 4. Если нет: получить адрес WSL (ip addr show eth0) и добавить правило netsh interface portproxy add v4tov4 listenport=<порт> connectaddress=<адрес> connectport=<порт>.
Шаг 5. Открыть порт в брандмауэре Windows для частного профиля и ограничить правило локальной подсетью.
Шаг 6. Проверить доступ с другого устройства в сети, а не с этой же машины.
Шаг 7. Перезагрузить Windows (и WSL) и проверить доступ снова.
Шаг 8. Если адрес WSL изменился — обновить правило или перейти на mirrored.
Шаг 9. Записать текущие значения (адрес, правило, профиль сети) в заметку администратора.
Шаг 10. Для SSH: нестандартный порт, ключи вместо паролей, запрет входа по паролю.

Запрещено:
- проверять доступ только через localhost;
- слушать на 0.0.0.0, если доступ нужен только из локальной сети;
- выставлять SSH на 22 в интернет;
- считать, что открытый в Linux порт доступен снаружи без правила брандмауэра;
- полагаться на режим mirrored на старой сборке WSL без проверки;
- оставлять правило portproxy на адрес, который уже не выдаётся.

Что считать успехом: служба доступна с другого устройства до и после перезагрузки, правило брандмауэра ограничено, адрес и правило записаны, доступ проверен не через localhost.