18 ноября 2026 года F5 выпустила совет по пяти ошибкам в nginx, и каждая из них даёт неаутентифицированному удалённому атакующему выполнить команды с правами worker-процесса. Две главные сидят в обработке HTTP/2: CVE-2026-123007 — переполнение окна управления потоком, CVE-2026-123633 — use-after-free при проксировании на backend. Это уязвимость в nginx, для которой не нужен ни вход в панель, ни редкая конфигурация: достаточно HTTP/2 на порту, доступном из интернета. Исправление вышло в тот же день — 1.30.7 для stable и 1.31.9 для mainline, — но на Debian и Ubuntu исправленных пакетов не было, поэтому обновление на моём парке шло тремя разными путями. Ниже — что именно сломано, как за две минуты проверить сервер и что делать, если apt upgrade версию не меняет.
TL;DR: уязвимость в nginx в шести пунктах
- Что. Пять независимых ошибок одного выпуска: переполнение окна HTTP/2 (CVE-2026-123007), use-after-free в HTTP/2 при нехватке
worker_connections(CVE-2026-123633), use-after-free в HTTP/3 (CVE-2026-121810), в резолвере (CVE-2026-123634) и в почтовом прокси (CVE-2026-113425). - Кто. NGINX Open Source 1.9.5–1.31.8, включая stable 1.30.6; NGINX Plus 37.0.0–37.0.7.1 и 37.1.0–37.2.0.1, а также ветки R34–R36.
- Чем грозит. Выполнением команд с правами worker без учётных данных. Xint подтвердила это для каждой из пяти ошибок и показала цепочку с ошибкой ядра SCTP до root на хосте, в том числе из контейнера.
- Исправлено. 1.30.7 для stable и 1.31.9 для mainline; в Docker — теги
1.30.7и1.31.9. Для Plus — PLS.37.0.8.1 и PLS.37.3.0.1, а CVE-2026-123633 закрыт ещё в PLS.37.0.7.1 и PLS.37.2.0.1 от 14 октября. - Проверка.
nginx -v,nginx -V | grep http_v2,nginx -T | grep http2иopenssl s_client -alpn h2— четыре команды, две минуты. - Обход. Отключение HTTP/2 закрывает только две ошибки из пяти; для остальных нужны другие настройки, а полное решение одно — обновление.
Что случилось
Совет F5 вышел 18 ноября 2026 года. В тот же день CERT-EU опубликовал бюллетень 2026-022, а команда Xint — разбор nginx2root с демонстрациями: выполнение команд подтверждено для каждой из пяти ошибок по отдельности, без входа на сервер. В NVD обе записи появились 18 ноября в 16:18 UTC в статусе Received: 8,1 по CVSS 3.1 и 9,2 по CVSS 4.0 выставлены CNA, аналитики NVD их ещё не разбирали.
| CVE | Что сломано | Что нужно в конфигурации | Версии | Оценка nginx.org |
|---|---|---|---|---|
| CVE-2026-123007 | переполнение окна управления потоком HTTP/2, запись за границу буфера в куче | HTTP/2 на порту, доступном снаружи | 1.9.5–1.31.8 | major |
| CVE-2026-123633 | use-after-free при завершении активного HTTP/2-соединения во время проксирования | HTTP/2 и proxy_pass на backend, worker на границе worker_connections |
1.19.7–1.31.8 | medium |
| CVE-2026-121810 | use-after-free при закрытии QUIC-соединения | HTTP/3 и proxy_pass на backend |
1.25.0–1.31.8 | medium |
| CVE-2026-123634 | use-after-free в списке ожидания DNS-резолвера | resolver, адрес proxy_pass из данных запроса, mirror с mirror_request_body off |
0.6.18–1.31.8 | medium |
| CVE-2026-113425 | use-after-free при аутентификации в почтовом прокси | mail proxy с proxy on и auth_http |
0.5.33–1.31.8 | major |
Оценки расходятся, потому что считали разное. nginx.org ставит major двум ошибкам, CERT-EU даёт всем пяти 8,1 по CVSS 3.1, а по CVSS 4.0 выходит 9,2. Для практики важнее другое: все пять закрываются одним обновлением, и ни одна не требует учётных данных на сервере.
Механика CVE-2026-123007. nginx ведёт окно приёма для каждого HTTP/2-потока и доверяет присланным кадрам WINDOW_UPDATE. При определённой их последовательности счётчик выходит за допустимый порог, и следующая запись уходит за границу буфера в куче. Дальше — падение worker-процесса по SIGSEGV, а при отключённом ASLR или после обхода рандомизации — выполнение кода. Формулировка NVD: атакующий может обрушить worker, повредить память или потенциально выполнить код удалённо, и это «проблема плоскости данных, а не управления».
flowchart TD
  CL["клиент без учётных данных"] --> H2["HTTP/2 на внешнем порту"]
  CL --> H3["HTTP/3, если включён"]
  CL --> DNS["запрос через resolver"]
  CL --> MAIL["вход в почтовый прокси"]
  H2 --> W["CVE-2026-123007: окно flow control выходит за порог, запись за границу кучи"]
  H2 --> P["CVE-2026-123633: соединение закрывается во время proxy_pass, use-after-free"]
  H3 --> U3["CVE-2026-121810: use-after-free при нехватке worker_connections"]
  DNS --> R["CVE-2026-123634: use-after-free в списке ожидания резолвера"]
  MAIL --> M["CVE-2026-113425: use-after-free при auth_http"]
  W --> RCE["команды с правами worker-процесса"]
  P --> RCE
  U3 --> RCE
  R --> RCE
  M --> RCE
Пять ошибок одного выпуска: четыре разных участка обработки и общая причина — данные клиента попадают в код, который к ним не готов.
Механика CVE-2026-123633. Здесь гонка при завершении: если worker исчерпал worker_connections и соединение закрывается, пока запрос ещё проксируется на backend, освобождённая структура остаётся используемой. Поэтому reverse proxy под нагрузкой — не «менее важная цель», а наоборот: условие нехватки слотов нагруженный прокси создаёт сам.
Масштаб. По данным Xint, Shodan 10 ноября 2026 показывал 56,7 млн хостов с product:nginx, у 11,94 млн версия определялась, и 98,9 % из них попадали в диапазон 1.9.5–1.31.8. Цифра не доказывает уязвимость каждого хоста — нужен включённый HTTP/2 и отсутствие backport’а, — но объясняет приоритет «сначала интернет-периметр».
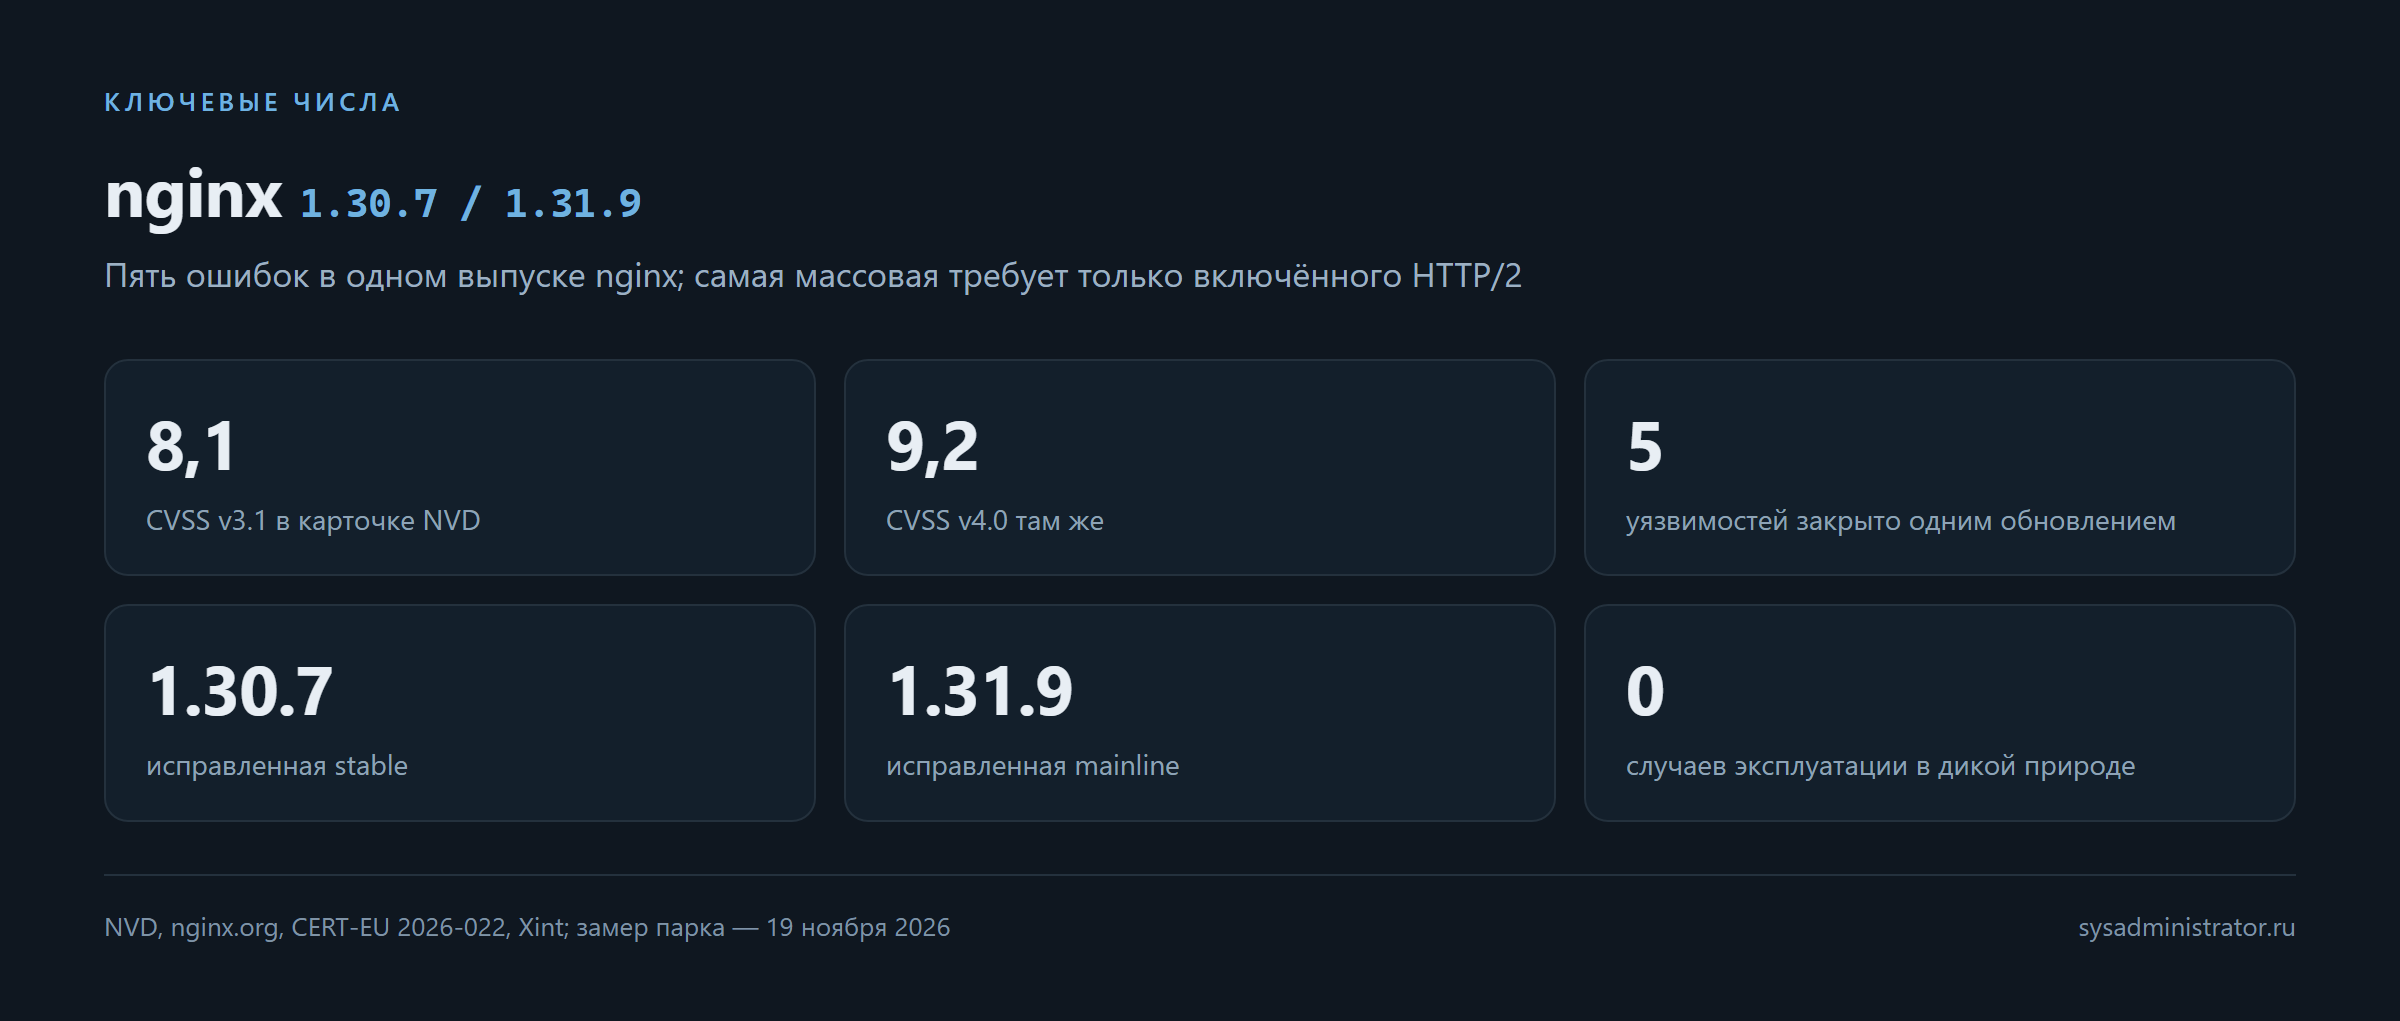
Две оценки NVD, исправленные версии и число ошибок, закрытых одним обновлением; случаи эксплуатации в дикой природе на 18 ноября не зафиксированы.
Кто уязвим
| Что | Уязвимые версии | Исправлено |
|---|---|---|
| NGINX Open Source, mainline | 1.9.5–1.31.8 (для CVE-2026-123633 — с 1.19.7) | 1.31.9 |
| NGINX Open Source, stable | 1.30.0–1.30.6 | 1.30.7 |
| NGINX Plus | 37.0.0–37.0.7.1, 37.1.0–37.2.0.1; ветки R34–R36 | PLS.37.0.8.1 (LTS), PLS.37.3.0.1 (CR); CVE-2026-123633 — ещё в PLS.37.0.7.1 и PLS.37.2.0.1 |
| Пакеты дистрибутивов | Debian bookworm 1.22.1-9+deb12u10, trixie 1.26.3-3+deb13u10, sid 1.30.6-3; Ubuntu 16.04–26.10 | на 18 ноября исправленных пакетов не было |
| Образы и продукты | официальный Docker до тегов 1.30.7 и 1.31.9, Alpine 3.23 (1.28.3-r7), nginx внутри панелей, ingress и сторонних продуктов |
Alpine 3.24 (1.30.7-r0), Arch, официальные теги Docker |
Два уточнения, которые экономят время.
Версия в nginx -v отвечает только за upstream-код. Дистрибутив может закрыть ошибку backport’ом, не меняя версию: у Ubuntu 22.04 пакет 1.18.0-6ubuntu14 к 26 октября стал 1.18.0-6ubuntu14.22, а nginx -v по-прежнему печатает 1.18.0. На дистрибутивном nginx сравнивать надо полную версию пакета с трекером дистрибутива, а не строку nginx -v.
У NGINX Plus nginx -v показывает версию open source-базы — 1.29.8 или 1.31.8, — а не номер сборки Plus. Наличие исправления проверяется по PLS.37.0.8.1 в release notes, а не по выводу команды.
Как проверить
Четыре команды, каждая отвечает на свой вопрос.
nginx -v 2>&1
Версия запущенного бинарника. 1.9.4 и раньше HTTP/2 не знают и под CVE-2026-123007 не попадают; 1.30.7 и 1.31.9 исправлены; всё между — читать дальше.
nginx -V 2>&1 | grep -q -- '--with-http_v2_module' \
  && echo 'HTTP2_MODULE=present' || echo 'HTTP2_MODULE=absent'
Собран ли модуль HTTP/2 в бинарник. Если absent, кода с ошибкой в этой сборке нет.
nginx -T 2>&1 | sed 's/#.*//' \
  | grep -nE 'listen[[:space:]].*http2|^[[:space:]]*http2[[:space:]]+on[[:space:]]*;'
Включён ли HTTP/2 в эффективной конфигурации. Пустой вывод — не включён; listen ... http2 или http2 on; — включён. Оговорка: nginx -T читает конфигурацию с диска, а работает процесс с той, что загружена при последнем reload.
openssl s_client -connect HOST:443 -servername HOST -alpn h2 </dev/null 2>&1 \
  | grep -E 'ALPN protocol:|No ALPN negotiated'
Принимает ли сервер HTTP/2 извне. ALPN protocol: h2 — принимает. Если перед nginx стоит CDN или балансировщик, проверка дотягивается только до них; до самого nginx её надо повторить с внутреннего адреса.
flowchart TD
  V["nginx -v"] --> R{"версия 1.30.7 или 1.31.9 и новее"}
  R -- да --> OK["исправлено, для NGINX Plus сверить номер сборки"]
  R -- нет --> M{"собран --with-http_v2_module"}
  M -- нет --> SAFE["кода HTTP/2 в сборке нет"]
  M -- да --> C{"http2 on или listen с http2"}
  C -- нет --> MIT["путь атаки закрыт, обновление всё равно нужно"]
  C -- да --> A["openssl s_client с ALPN h2 до самого nginx"]
  A --> P1["P1: обновлять сегодня"]
Порядок проверки: версия, модуль, конфигурация, ALPN. Каждый шаг отсекает часть серверов.
| Что показали проверки | Что делать |
|---|---|
| версия в диапазоне, модуль есть, HTTP/2 включён и отвечает по ALPN | P1: обновлять сегодня |
| версия в диапазоне, модуль есть, HTTP/2 выключен | путь атаки закрыт, но обновление всё равно нужно |
| 1.30.7, 1.31.9 или 1.9.4 и раньше | по этой ошибке не уязвим |
| сборка дистрибутива или версия не определяется | сверить полную версию пакета с трекером дистрибутива |
Три сервера из моего парка проверены этими же командами 19 ноября 2026; что показала проверка и чем закончилось обновление — в таблице следующего раздела.
Как закрыть
Полное решение одно: 1.30.7 для stable или 1.31.9 для mainline. Дальше всё зависит от того, откуда взят бинарник: за несколько лет парк обрастает кастомными сборками, и одна команда apt upgrade покрывает только часть машин.
flowchart LR
  S["nginx на сервере"] --> Q{"откуда бинарник"}
  Q -- "пакет nginx.org" --> A1["apt-get install --only-upgrade nginx"]
  Q -- "кастомная сборка" --> A2["пересборка штатным скриптом"]
  Q -- "пакет дистрибутива" --> A3{"есть исправленный backport"}
  A3 -- да --> A4["apt upgrade"]
  A3 -- нет --> A5["репозиторий nginx.org или отключить HTTP/2"]
  A1 --> V["nginx -t, restart, проверка версии и HTTP/2"]
  A2 --> V
  A4 --> V
  A5 --> V
Три пути обновления: пакет nginx.org, кастомная сборка и дистрибутивный пакет без исправления.
Пакет nginx.org на Debian и Ubuntu. Обновляется одной командой, но перед этим — бэкап конфигурации и симуляция.
install -d /root/nginx-config-backup
nginx -T > /root/nginx-config-backup/nginx-T.txt
apt-get -s install --only-upgrade nginx     # симуляция: что именно тянется
apt-get install --only-upgrade -y nginx
nginx -t && systemctl restart nginx
Флаг --only-upgrade не даёт заодно поставить или удалить лишнее. Именно restart, а не reload: reload перечитывает конфигурацию, но не подменяет исполняемый файл — старый бинарник продолжает работать, пока не завершатся worker’ы. Xint предупреждает об этом отдельно.
Кастомная сборка из исходников. Если nginx собран вручную (brotli, ModSecurity, HTTP/3), apt upgrade бесполезен и опасен: он либо ничего не сделает, либо откатит модули. Пересборка идёт тем же штатным скриптом, которым сервер обновлялся раньше.
nohup /root/nginx-build/rebuild-nginx.sh 1.31.9 > /var/log/nginx-rebuild.log 2>&1 &
Скрипт скачивает исходники, собирает, прогоняет nginx -t нового бинарника, сохраняет старый и перезапускает сервис. До и после стоит сверить список модулей: пересборка не должна потерять load_module и сторонние модули.
Пакет дистрибутива без исправления. На 18 ноября ни Debian, ни Ubuntu исправленных пакетов не выпустили, и трекеры это подтверждают. Если HTTP/2 нужен, а ждать backport’а нельзя, пути два: подключить репозиторий nginx.org и поставить 1.30.7 оттуда либо пересобрать из исходников. Если HTTP/2 не нужен — выключить его и дождаться backport’а, поставив ежедневный apt update.
Обходы для остальных трёх ошибок. Отключение HTTP/2 закрывает CVE-2026-123007 и CVE-2026-123633 и не закрывает больше ничего. Для CVE-2026-123634 убирают DNS-запрос во время обработки запроса: proxy_pass с переменной вида proxy_pass http://$host; заменяют на фиксированную группу upstream, а mirror выключают, если он не нужен. Для CVE-2026-113425 не помогает ничего, кроме обновления или отказа от почтового прокси с auth_http; для CVE-2026-121810 — обновление или выключение HTTP/3.
Для nginx 1.25.1 и новее HTTP/2 выключается директивой, а из listen убирается legacy-параметр:
server {
    listen 443 ssl;
    http2 off;

    # остальная конфигурация
}
Проверить, что не осталось ни одного listen с http2 выше по include, и перезагрузить конфигурацию:
nginx -t && systemctl reload nginx
Замер на трёх серверах, 19 ноября 2026.
| Сервер | Было | Стало | Способ | Чем подтверждено |
|---|---|---|---|---|
| Debian 12 + FastPanel | 1.30.6, пакет 1.30.6-1~bookworm |
1.30.7 | apt-get install --only-upgrade nginx |
nginx -v → 1.30.7, nginx -T находит три http2 on; |
| Ubuntu 26.04 + ISPmanager 6 | 1.31.8, кастомная сборка | 1.31.9 | пересборка штатным скриптом | nginx -v → 1.31.9; dpkg пакета nginx не знает; nginx -V показывает --with-http_v2_module, --with-http_v3_module и brotli |
| Ubuntu 26.04.1 без панели | 1.28.3-2ubuntu1.12, пакет дистрибутива | 1.30.7 | пакет nginx.org через apt | nginx -v → 1.30.7, dpkg → 1.30.7-1~resolute, в конфигурации один http2 on; |
На всех трёх HTTP/2 остался включённым — сайты по-прежнему работают по h2, а не «закрылись» отключением протокола. Ни на одном сервере дистрибутивного исправления не было: два обновления пришли из репозитория nginx.org, третье — пересборкой.
Проверка после обновления.
nginx -t
nginx -V 2>&1 | tr ' ' '\n' | grep -E 'http_v2|http_v3|add-module'
systemctl is-active nginx
Затем точечный прозвон сайтов с контролем версии протокола:
for d in site1.ru site2.ru; do
  printf '%-24s ' "$d"
  curl -sk -o /dev/null -m 12 -w 'https=%{http_code} ver=%{http_version}\n' "https://$d/"
done
Поле ver=2 означает, что сайт по-прежнему отдаёт HTTP/2: модуль после обновления работает, а не отключён. Последний штрих — error.log за окно обновления: новых [emerg] и [crit] там быть не должно.
Признаки эксплуатации
Атака на CVE-2026-123007 почти не оставляет следов в access log: кадры WINDOW_UPDATE и RST_STREAM — управляющие, запросами они не считаются и в лог не попадают, а по TLS ещё и зашифрованы. Смотреть надо в четыре других места.
Соединения. Счётчики bytes_received и bytes_sent по установленным соединениям на 443-м порту.
ss -tinp state established '( sport = :443 )'
Команду запускают дважды с небольшим интервалом. Подозрительно, когда с одного внешнего адреса висит долгое соединение, bytes_received быстро растёт, а bytes_sent заметно меньше, и при этом тот же адрес открывает много коротких TLS-соединений. Так выглядит поток управляющих кадров: клиент шлёт много, nginx отвечает мало.
Запросы в разрезе соединений. Формат лога добавляет номер соединения и длину запроса; менять сборку nginx для этого не нужно.
log_format h2_hunt '$time_iso8601 src=$remote_addr conn=$connection '
                   'requests=$connection_requests proto=$server_protocol '
                   'status=$status request_length=$request_length '
                   'bytes_sent=$bytes_sent request_time=$request_time';

access_log /var/log/nginx/h2-hunt.log h2_hunt;
nginx -t && systemctl reload nginx
grep 'proto=HTTP/2.0' /var/log/nginx/h2-hunt.log | tail -n 200
Если bytes_received по ss растёт, а сумма request_length в логе за тот же период остаётся маленькой, клиент отправляет данные, которые запросами не становятся. Это и есть картина флуда управляющими кадрами.
Программы, запущенные worker’ом. Штатный worker внешних программ не запускает, поэтому любое его execve — повод разбираться немедленно. На системах с auditd правило ставится на UID пользователя nginx.
ps -eo uid,user,pid,ppid,args | grep '[n]ginx: worker process'
auditctl -a always,exit -F arch=b64 -S execve,execveat \
  -F euid=NGINX_UID -k nginx_worker_exec
ausearch -k nginx_worker_exec -ts recent -i
Правило пишет только то, что произошло после его установки: пустой результат не отменяет компромисса, случившегося раньше.
Падения worker’ов. Неудачная попытка эксплуатации роняет worker, и это видно в журнале ошибок и в списке core-дампов.
grep -Ei 'worker process.*exited|signal 11|segfault' /var/log/nginx/error.log
coredumpctl list nginx
CERT-EU называет строку worker process ... exited on signal индикатором попыток, но честно оговаривает: это не признак успешного выполнения кода, а повод смотреть журналы запуска процессов. Доказательством считают только программу, запущенную от пользователя nginx; остальные признаки — повод разбираться, а не приговор.
Подводные камни
- «apt сказал, что обновил». На дистрибутивном nginx версия в
nginx -vне меняется после backport’а: у Ubuntu 22.04 пакет ушёл вперёд до1.18.0-6ubuntu14.22, а строка версии осталась 1.18.0. Смотреть надо пакет, а не бинарник. http2 off;рядом сlisten ... http2;. Директива вserverне отменяет параметр вlisten, аlistenможет приходить изincludeвыше по дереву. После правки нуженnginx -Tи поиск по всем вхождениям, иначе остаётся иллюзия контроля.reloadвместоrestart. Конфигурация перечитывается, исполняемый файл — нет. На сервере с долгими соединениями старый, уязвимый бинарник может работать часами после «обновления».- Отключение HTTP/2 — не закрытие. Так закрываются две ошибки из пяти; резолвер,
mirror, HTTP/3 и почтовый прокси остаются как были. - Контейнеры. Обновление хоста не меняет nginx внутри образа. Официальные теги
1.30.7и1.31.9есть, но образ надо пересобрать и передеплоить, а не только перезапустить. - ASLR как зашита. NVD формулирует выполнение кода как возможное «при отключённом ASLR или при обходе рандомизации», а Xint показала обход утечкой адресов. Рассчитывать на рандомизацию как на единственный барьер нельзя.
- NGINX Plus.
nginx -vпечатает версию open source-базы, а номер сборки Plus (PLS.37.0.8.1) — только в release notes. И CVE-2026-123633 в Plus закрыт раньше остальных: в PLS.37.0.7.1 и PLS.37.2.0.1 от 14 октября. - Версия из баннера.
server_tokens offскрывает версию от сканеров, но не отnginx -vи не от вашего собственного аудита. Ориентироваться на баннер при инвентаризации — ошибка в обе стороны.
Чек-лист
- [ ] Собрать список всех nginx: хосты, контейнеры, ingress, панели, продукты со встроенным nginx.
- [ ] На каждом снять
nginx -v,nginx -V,nginx -Tи сохранить вывод в файл. - [ ] Определить происхождение бинарника: пакет nginx.org, пакет дистрибутива или кастомная сборка.
- [ ] Сверить версии с диапазонами: 1.9.5–1.31.8 уязвимы, 1.30.7 и 1.31.9 исправлены.
- [ ] Проверить HTTP/2 в эффективной конфигурации и по ALPN снаружи.
- [ ] Сохранить конфигурацию и список модулей до обновления.
- [ ] Обновить интернет-периметр первым: edge-прокси, API-шлюзы, публичные сайты.
- [ ] Пересобрать кастомные сборки штатным скриптом, а не через apt.
- [ ] Пересобрать и передеплоить образы контейнеров.
- [ ] Сделать
restart, а неreload; проверитьnginx -tиsystemctl is-active nginx. - [ ] Прозвонить сайты с
curl -w '%{http_version}'и убедиться, чтоver=2. - [ ] Проверить
error.logна[emerg],[crit]и падения worker’ов за окно обновления. - [ ] Записать в реестр: хост, версия до и после, способ, дата, кто проверял.
FAQ
Чем CVE-2026-123007 опаснее CVE-2026-123633?
Условием. Первой достаточно включённого HTTP/2 на доступном снаружи порту — это почти любой публичный сайт на nginx. Второй нужны ещё проксирование на backend и нехватка worker_connections, то есть нагруженный reverse proxy. Поэтому nginx.org и ставит им разные уровни: major и medium.
Достаточно ли выключить HTTP/2?
Только для двух ошибок из пяти и только как отсрочка. CVE-2026-123634 живёт в резолвере, CVE-2026-121810 — в HTTP/3, CVE-2026-113425 — в почтовом прокси. Если сервер работает как почтовый прокси или терминирует HTTP/3, выключение HTTP/2 его не спасает.
Почему nginx -v показывает 1.30.6, если пакет обновлён?
Потому что это разные вещи: строка версии — upstream-код, а исправление дистрибутив может принести backport’ом, не меняя версию. Сравнивать надо полную версию пакета (dpkg -l nginx, rpm -q nginx) с трекером дистрибутива.
У меня NGINX Plus 37.0.7.1 — я зашишён?
Частично. Эта сборка от 14 октября закрывает CVE-2026-123633, но не остальные четыре. Полный набор исправлений — в PLS.37.0.8.1 (LTS) и PLS.37.3.0.1 (CR) от 18 ноября. Проверять номер сборки, а не вывод nginx -v.
Нужно ли перезапускать nginx после обновления пакета?
Да, и именно перезапускать. Reload перечитывает конфигурацию, но оставляет работать прежний исполняемый файл; на сервере с долгими соединениями уязвимый бинарник может жить ещё долго.
Как понять, что сервер уже пытались эксплуатировать?
Искать программу, запущенную от пользователя nginx (ausearch по правилу на execve), падения worker’ов по SIGSEGV в error.log и coredumpctl, а также долгие соединения с быстро растущим bytes_received при малом объёме запросов. Access log сам по себе почти ничего не покажет: управляющие кадры HTTP/2 в него не пишутся.
Итог
Выпуск 18 ноября 2026 года — редкий случай, когда обновление nginx нужно не «по регламенту раз в квартал», а сегодня: пять ошибок, из которых самая массовая требует только включённого HTTP/2. Полное закрытие — 1.30.7 или 1.31.9, для Plus — PLS.37.0.8.1 и PLS.37.3.0.1. Отключение HTTP/2 годится как отсрочка на часы, но не как решение.
Практика на трёх серверах показала главное: «обновиться» — это не одна команда, а выбор сценария. Пакет nginx.org обновляется флагом --only-upgrade, кастомная сборка пересобирается штатным скриптом, дистрибутивный пакет без исправления пережидает с выключенным HTTP/2 или меняет источник пакетов. Ошибка в выборе сценария стоит либо сломанных модулей, либо уверенности в обновлении при прежнем бинарнике.
Непроверенным осталось точное место ошибки в исходниках: открытого diff в советах нет, есть только описание и демонстрации. Сроки backport’ов в Debian и Ubuntu на 18 ноября не назывались.
Цитата: Версия в баннере врёт,
nginx -vговорит про upstream, и только пара «полная версия пакета плюсnginx -T» отвечает на вопрос, уязвим ли сервер на самом деле.
Источники
- NVD, карточка CVE-2026-123007: https://nvd.nist.gov/vuln/detail/CVE-2026-123007 (данные через NVD API 2.0: CVSS 8,1 и 9,2, статус Received)
- NVD, карточка CVE-2026-123633: https://nvd.nist.gov/vuln/detail/CVE-2026-123633
- Советы nginx.org по безопасности, выпуск 1.30.7 и 1.31.9: https://nginx.org/en/security_advisories.html
- CERT-EU Security Advisory 2026-022: https://www.cert.europa.eu/publications/security-advisories/2026-022
- Xint, разбор nginx2root с демонстрациями и командами проверки: https://xint.io/blog/nginx2root-remote-code-execution
- Hadrian, сводка по исправленным сборкам и пакетам дистрибутивов: https://hadrian.io/vulnerability-alerts/nginx-cve-2026-123007-remote-code-execution-confirmed
- F5, индекс бюллетеня K000164058: https://my.f5.com/manage/s/article/K000164058
LLM Summary
- CVE: CVE-2026-123007 (переполнение окна HTTP/2) и CVE-2026-123633 (use-after-free в HTTP/2 при проксировании); в том же выпуске — CVE-2026-121810, CVE-2026-123634, CVE-2026-113425.
- Оценки: 8,1 по CVSS 3.1 и 9,2 по CVSS 4.0 в NVD (статус Received, оценки CNA); nginx.org — major для 123007 и 113425, medium для остальных.
- Условие: CVE-2026-123007 — только включённый HTTP/2 на доступном снаружи порту; CVE-2026-123633 — HTTP/2 плюс
proxy_passи нехваткаworker_connections. - Уязвимые версии: NGINX Open Source 1.9.5–1.31.8 (123633 — с 1.19.7), stable 1.30.6; NGINX Plus 37.0.0–37.0.7.1, 37.1.0–37.2.0.1 и ветки R34–R36.
- Исправлено: 1.30.7 (stable), 1.31.9 (mainline); Plus — PLS.37.0.8.1 и PLS.37.3.0.1, для 123633 — PLS.37.0.7.1 и PLS.37.2.0.1.
- Проверка:
nginx -v,nginx -V | grep --with-http_v2_module,nginx -T | grep http2,openssl s_client -alpn h2до самого nginx. - Митигация: отключение HTTP/2 закрывает только 123007 и 123633; для 123634 убирают DNS-запрос во время запроса, для 123425 и 121810 обхода нет.
- Замер 19.11.2026: три сервера — 1.30.7 (пакет nginx.org на Debian 12), 1.31.9 (кастомная сборка на Ubuntu 26.04), 1.30.7 (пакет nginx.org на Ubuntu 26.04.1); HTTP/2 остался включён, ошибок в журналах нет.
- Не проверялось: точное место ошибки в исходниках nginx, сроки backport’ов в Debian и Ubuntu, факт эксплуатации в дикой природе (на 18 ноября не зафиксирован).
Промт для агента (проверка и обновление)
Готовый промт: скопируйте блок целиком. Файла AGENTS.md у этой задачи нет — источник шагов: README из архива исходников nginx и советы nginx.org от 18.11.2026, команды проверки — из разбора Xint.
Ты — дежурный администратор Linux. Задача: закрыть пять уязвимостей nginx из выпуска 18 ноября 2026 года (CVE-2026-123007, CVE-2026-123633, CVE-2026-121810, CVE-2026-123634, CVE-2026-113425).

Источники: README из архива исходников nginx, советы nginx.org (https://nginx.org/en/security_advisories.html), бюллетень CERT-EU 2026-022, разбор Xint nginx2root. Ничего не выдумывай: если версия не определяется, так и запиши.

1. Инвентаризация: на каждом хосте `command -v nginx`, `nginx -v 2>&1`, `dpkg -l nginx` или `rpm -q nginx`. Отдельно перечисли контейнеры и продукты со встроенным nginx: панели, ingress, API-шлюзы.
2. Для каждого экземпляра определи происхождение бинарника: пакет nginx.org, пакет дистрибутива или кастомная сборка. Подсказка — `nginx -V`: `--add-module` и нестандартный `--prefix` говорят о своей сборке.
3. Проверь конфигурацию: `nginx -T` и поиск `http2 on;` и `listen ... http2`. Если впереди CDN, проверь ALPN до самого origin.
4. Сверь версии: 1.9.5–1.31.8 уязвимы, 1.30.7 и 1.31.9 исправлены. Для дистрибутивных пакетов сравнивай полную версию с трекером дистрибутива, а не строку `nginx -v`.
5. Составь план по каждому хосту: пакет nginx.org — `apt-get install --only-upgrade nginx`; кастомная сборка — пересборка штатным скриптом; пакет дистрибутива без исправления — репозиторий nginx.org либо отключение HTTP/2.
6. До обновления сохрани `nginx -T` в файл и список загруженных модулей.
7. Обнови, затем `nginx -t` и `systemctl restart nginx`. Reload не заменяет исполняемый файл.
8. Проверь результат: `nginx -v`, `nginx -V`, `systemctl is-active nginx`, `curl -w '%{http_version}'`. Значение ver=2 означает, что HTTP/2 работает.
9. Пересобери и передеплой образы контейнеров: обновление хоста не меняет nginx внутри образа.
10. Просмотри `error.log` за окно обновления на `[emerg]`, `[crit]` и `worker process ... exited on signal`, а также журналы запуска программ от пользователя nginx.
11. Запиши в реестр: хост, версия до и после, способ, дата, кто проверял.

Запрещено: считать отключение HTTP/2 полным закрытием (это две ошибки из пяти); искать или публиковать PoC; сканировать чужие серверы; обновлять кастомную сборку через apt; менять конфигурацию без бэкапа.

Что считать успехом: все экземпляры на 1.30.7 или 1.31.9, HTTP/2 работает после рестарта, модули на месте, в журналах нет новых ошибок, результат записан.