Добавление корневого сертификата в хранилище Windows — это не «поставить галочку», а решение о доверии всей машине: после него любой сертификат, подписанный этим ключом, считается законным. Поэтому типовой совет «скачайте корневой сертификат с сайта CA и импортируйте двойным щелчком» опасен: вы доверяете тому, что пришло по тому же каналу, который этот сертификат и защищает. Import-CaCertificates решает задачу иначе — требует заранее известный отпечаток SHA-256, проверяет сертификат до записи и отказывается работать, если что-то не сходится.
TL;DR
- Отпечаток обязателен. Импорт корневого CA без
-Thumbprintотклоняется; обход — только явный-AllowUnverifiedRoot. - Только HTTPS. Ссылки
http://, PFX/P12 и файлы с закрытым ключом отклоняются до записи. - Проверки до хранилища. Срок, роль CA,
keyCertSign, алгоритм подписи, цепочка root → intermediate. -WhatIfпоказывает план и ничего не пишет: удобно для проверки перед внедрением.- Коды выхода различимы. 0 — прогон закончен, 1 — операционная ошибка, 2 — отказ по безопасности.
Проблема: доверие, которое ставится один раз
Сценарий типовой: на сервере за строгим файрволом стоит приложение — почтовый сервер, IIS, внутренний портал, — и оно не может проверить цепочку сертификатов, потому что не хватает корневого или промежуточного CA. Классический «выход» — скачать .pem с сайта удостоверяющего центра и импортировать.
Что здесь не так:
| Шаг | Что может пойти не так |
|---|---|
| скачали с сайта CA | подменённый файл или зеркало, если соединение уже не проверяется |
| скачали «откуда нашли» | чужой корневой CA в хранилище — доверие всей машине |
| импортировали двойным щелчком | нет журнала, нет подтверждения, что именно этот сертификат |
| импортировали PFX | вместе с сертификатом мог приехать закрытый ключ |
| повторили на парке | у кого-то получилось дважды, у кого-то — другой сертификат |
Отдельная проблема — воспроизводимость. «Сертификат поставили» — не отчёт: непонятно, какой именно, с каким отпечатком, в какое хранилище и на каких машинах. Через полгода выясняется, что на двух серверах стоит промежуточный CA, который уже истёк.
Именно на этом месте появляется идея закрепления: у сертификата есть отпечаток SHA-256, у вас есть его значение из независимого источника (страница CA, ваша PKI-документация, письмо), и импорт выполняется только при совпадении. Это защищает от подмены файла и от «не того» сертификата, но не защищает от CA, который законно перевыпустил корень — поэтому отпечаток и берут не с той же ссылки, откуда качают файл.
Что такое Import-CaCertificates
flowchart LR
  SRC["HTTPS, файл, каталог, base64"] --> PARSE["разбор X.509"]
  PARSE --> VAL{"проверки: срок, CA, keyCertSign, алгоритм"}
  VAL -- провал --> REF["отказ, код 2"]
  VAL -- успех --> FP{"SHA-256 совпал с -Thumbprint?"}
  FP -- нет --> REF
  FP -- да --> CHAIN{"цепочка root → intermediate?"}
  CHAIN -- нет --> REF
  CHAIN -- да --> STORE["запись в Root / CA / AuthRoot / TrustedPeople"]
Это модуль PowerShell (Import-CaCertificate) плюс тонкая обёртка для командной строки. Версия — 2.0.1, лицензия MIT, требуется PowerShell 7.4+ (Windows PowerShell 5.1 не поддерживается).
| Компонент | Что делает |
|---|---|
src/Import-CaCertificates |
сам модуль: разбор, проверки, запись в хранилище |
Import-CaCertificates.ps1 |
CLI-обёртка, коды выхода для сценариев |
docs/ |
модель безопасности, миграция, справочник |
SHA256SUMS.txt |
контроль целостности архива релиза |
Область намеренно узкая: утилита читает публичные сертификаты, проверяет их и импортирует. Она не запрашивает, не продлевает, не перечисляет и не удаляет сертификаты и никогда не импортирует закрытые ключи.
Версия 2.0.0 была переписыванием с усилением безопасности: вместо одного скрипта появился модуль, импорт корневого CA без отпечатка стал невозможен, а старый путь -RootUrl без закрепления теперь отклоняется, а не «просто работает».
Возможности
| Возможность | Как включается |
|---|---|
| Закрепление отпечатка | -Thumbprint (SHA-256, можно массив) |
Импорт в LocalMachine или CurrentUser |
-StoreLocation |
| Выбор хранилища | -StoreName Root \| CA \| AuthRoot \| TrustedPeople |
| Предпросмотр без записи | -WhatIf, -Confirm |
| Источник — ссылка | -Uri (только HTTPS) |
| Источник — файл, каталог, base64 | -Path |
| Повторная запись поверх | -Force (проверка не пропускается) |
| Пропуск корневых | -NoRootImport |
| Явный обход закрепления | -AllowUnverifiedRoot (громко сообщается) |
| Отказ от проверки цепочки | -SkipChainValidation |
| Машинный результат | -PassThru, -Json, -LogFile, -LogLevel |
| Коды выхода | отдельные для операционных ошибок и отказов |
Отдельно про источники: поддерживаются HTTPS-ссылка, локальный файл PEM или DER, base64 DER, многосертификатный PEM-пакет и каталог с файлами. Один прогон может обработать несколько сертификатов сразу — и это как раз тот случай, когда пара «корневой + промежуточный» проверяется на цепочку перед записью.
Замеры
Две проверки, обе 21.11.2026: прогон утилиты на этой машине и чтение реального хранилища. Ни один сертификат в хранилище не записывался.
Первый — прогон релизной сборки. Скачан Import-CaCertificates-2.0.1.zip (76 328 байт), SHA-256 совпал с SHA256SUMS.txt (5216FF86…). Дальше три запуска на собственном тестовом сертификате.
| Запуск | Условие | Результат | Код |
|---|---|---|---|
| 1 | сертификат без Basic Constraints | отказ: «CA role cannot be established» | 2 |
| 2 | корректный CA, верный -Thumbprint, -WhatIf |
план выведен, total=1, whatIf=1 |
0 |
| 3 | верный сертификат, неверный -Thumbprint |
отказ: «does not match any expected -Thumbprint value» | 2 |
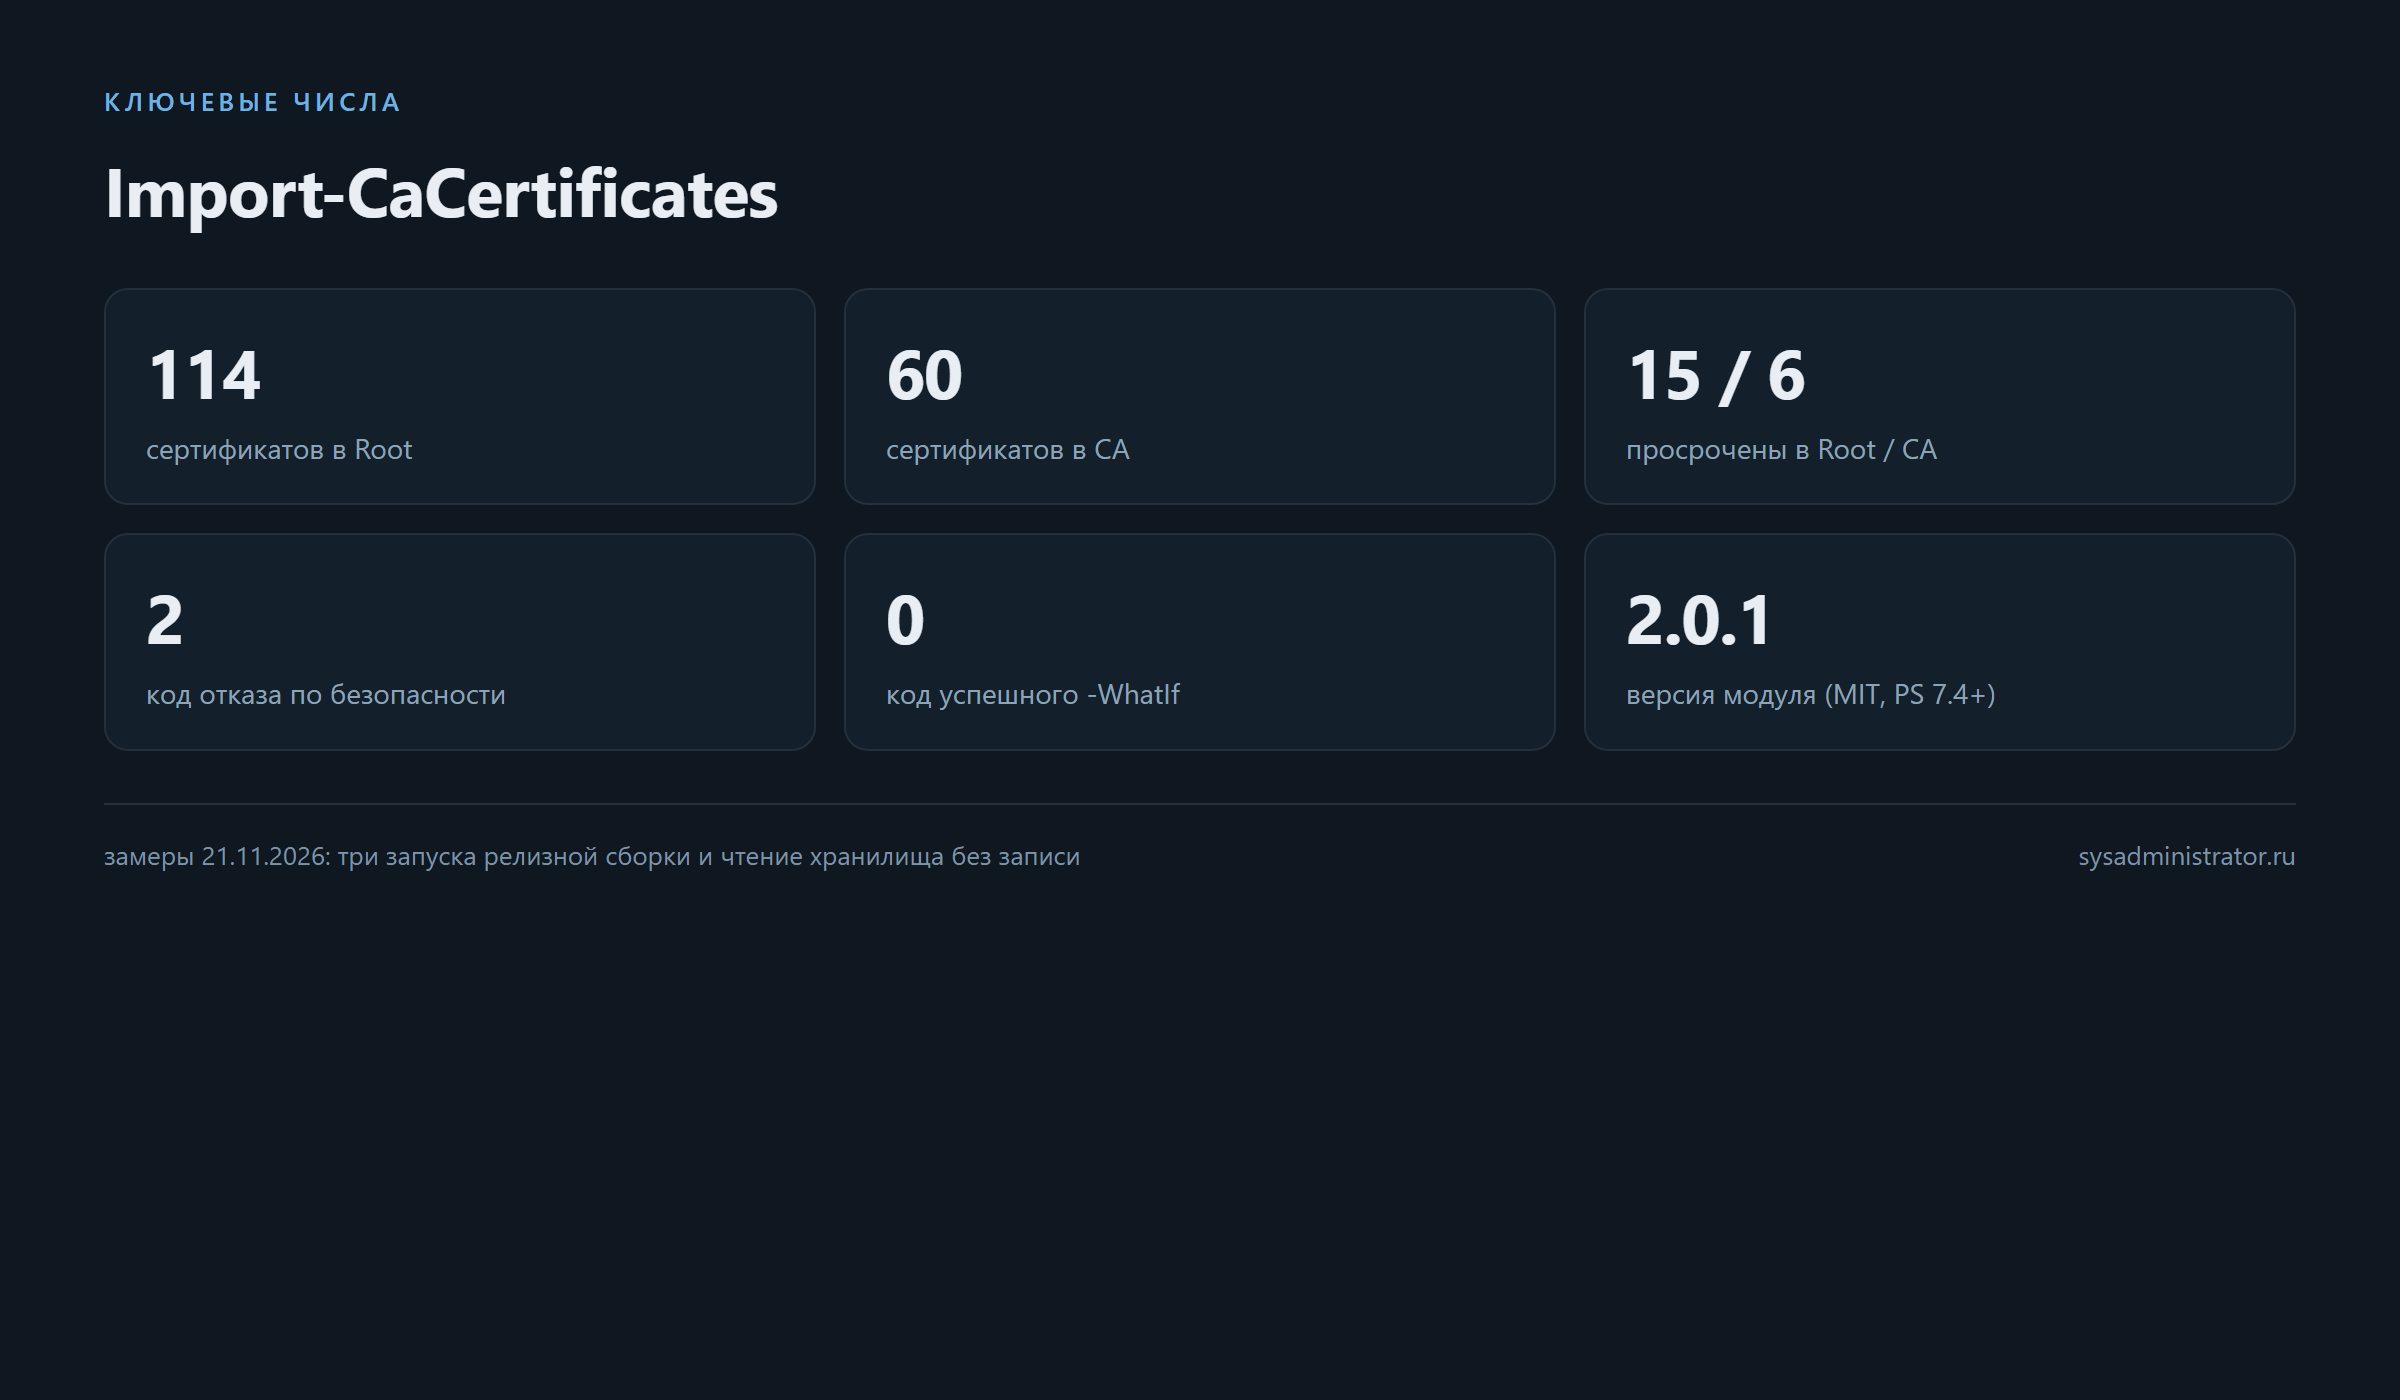
Что здесь важно. Первый запуск — не ошибка утилиты, а работающая проверка: мой тестовый сертификат сначала собрался без расширения Basic Constraints, и утилита отказалась ставить его в Root, объяснив причину. Третий — то самое закрепление: при несовпадении отпечатка импорт не выполняется, код выхода 2.
Второй — чтение хранилища этой машины (только чтение, ничего не менялось):
| Проверка | Результат |
|---|---|
LocalMachine\Root |
114 сертификатов |
LocalMachine\CA |
60 сертификатов |
Просроченных в Root |
15 |
Просроченных в CA |
6 |
Сертификатов не от Microsoft в Root |
100 |
| ISRG Root X1 | есть, SHA-256 96BCEC06… |
Последняя строка — не случайность: отпечаток 96BCEC0626… в точности совпал с тем, который README продукта приводит в примере быстрого старта. То есть пример в документации соответствует реальному сертификату Let’s Encrypt, а не выдуман.
Чего замеры не показывают: импорт в LocalMachine с реальным повышением прав (я не писал в хранилище), работу с HTTPS-ссылкой и с многосертификатным пакетом, а также поведение при истёкшем сертификате — проверка в коде есть, но отдельным запуском я её не воспроизводил.
Сильные стороны продукта
- Закрепление по умолчанию. Не «можно указать отпечаток», а «без отпечатка корневой CA не импортируется».
- Проверки до записи, а не после. Срок, роль CA,
keyCertSign, алгоритм, цепочка — всё до касания хранилища. - Отказ от закрытых ключей. PFX/P12 и файлы с приватным ключом отклоняются: утилита не для того, чтобы «поставить сертификат с ключом».
- Один прогон — пачка сертификатов. Корневой и промежуточный можно поставить вместе, с проверкой цепочки.
- Идемпотентность. Повторный импорт того же отпечатка не пишет ничего лишнего;
-Forceзаменяет, но не отменяет проверку. - Машинные результаты.
-Json,-PassThru,-LogFile— можно строить отчёт по парку. - Понятные коды выхода. Отказ по безопасности (2) отделён от операционной ошибки (1).
- Без телеметрии. Сеть используется только для тех
-Uri, которые вы указали.
Слабое место: это Windows-only утилита для Windows-хранилищ. На Linux те же задачи решаются копированием в /usr/local/share/ca-certificates и update-ca-certificates, и общего инструмента нет.
Модель безопасности
flowchart TB
  LM["LocalMachine"] --> ROOT["Root: доверенные корневые"]
  LM --> CA["CA: промежуточные"]
  CU["CurrentUser"] --> ROOT
  ROOT --> TRUST["решение о доверии на всю машину"]
Пять правил, которые стоит понимать до первого запуска.
- Только HTTPS.
http://отклоняется до запроса — иначе закрепление отпечатка теряет смысл: файл мог быть подменён в пути. - Отпечаток обязателен для каждого импортируемого сертификата. Для корневого — без исключений, если явно не передан
-AllowUnverifiedRoot. - Проверки выполняются до записи: X.509-разбор, срок действия,
CA=true,keyCertSign, отказ от сломанных алгоритмов (MD2/MD5) и слабых ключей. - Закрытые ключи не принимаются. Ни PFX/P12, ни PEM с приватным блоком.
- Подтверждение по умолчанию.
ConfirmImpact = High: интерактивный запуск спрашивает перед записью, автоматизация должна передавать-Confirm:$falseосознанно.
Чего закрепление не делает: оно не защищает от CA, который законно перевыпустил корневой сертификат. Именно поэтому отпечаток берут из независимого источника — страницы CA, документации PKI, письма от вендора, — а не с той же ссылки, откуда скачивается файл.
Установка
| Способ | Что делать |
|---|---|
| Из релиза (рекомендуется) | скачать zip и SHA256SUMS.txt, сверить хеш, распаковать в каталог инструментов |
| Из исходников | git clone, затем импорт модуля по пути к .psd1 |
| Галереи PowerShell | пока нет |
# сверка архива и распаковка
$expected = (Select-String -Path .\SHA256SUMS.txt -Pattern '\.zip$').Line.Split(' ')[0]
(Get-FileHash -Algorithm SHA256 -LiteralPath .\Import-CaCertificates-2.0.1.zip).Hash -eq $expected
Expand-Archive -LiteralPath .\Import-CaCertificates-2.0.1.zip -DestinationPath C:\Tools\Import-CaCertificates

# проверка, что модуль виден
Import-Module C:\Tools\Import-CaCertificates\src\Import-CaCertificates\Import-CaCertificates.psd1
Get-Command Import-CaCertificate
Требования: Windows 10 (1607+) или Windows 11, Windows Server 2012 R2+, PowerShell 7.4+. Для записи в LocalMachine нужны права администратора, для CurrentUser — нет.
Настройка
flowchart TD
  PIN["получить отпечаток из независимого источника"] --> WHATIF["-WhatIf: план без записи"]
  WHATIF --> REVIEW["сверить субъект и срок"]
  REVIEW --> IMPORT["импорт с -Confirm:`$false"]
  IMPORT --> VERIFY["прочитать сертификат из хранилища"]
  VERIFY --> APP["проверить приложение: TLS работает"]
Порядок, который я считаю правильным: сначала отпечаток, потом план, потом импорт.
Шаг 1. Получить отпечаток из независимого источника. Если CA публикует файл, посчитайте отпечаток сами и сравните с тем, что CA публикует в другом месте — на странице с описанием, в документации.
$cert = [System.Security.Cryptography.X509Certificates.X509Certificate2]::new('C:\certs\ca.pem')
[Convert]::ToHexString([System.Security.Cryptography.SHA256]::HashData($cert.RawData))
Шаг 2. Предпросмотр. -WhatIf скачивает или читает, разбирает, проверяет и печатает план — в хранилище ничего не пишет.
Import-CaCertificate -Path 'C:\certs\ca.pem' `
    -Thumbprint '3B27EC1C…1045' -StoreLocation CurrentUser -StoreName Root `
    -WhatIf -Confirm:$false
Шаг 3. Импорт. Уже без -WhatIf, с -Confirm:$false для неинтерактивного запуска и с -PassThru, если нужен разбор результата.
Import-CaCertificate -Path 'C:\certs\ca.pem' `
    -Thumbprint '3B27EC1C…1045' -StoreLocation LocalMachine -StoreName Root `
    -Confirm:$false -PassThru -Json -LogFile C:\Logs\ca-import.json
Шаг 4. Проверка. Прочитать сертификат из хранилища и убедиться, что субъект и отпечаток те, и что приложение подняло TLS.
Коды выхода, которые стоит обрабатывать в скриптах:
| Код | Значение | Что делать |
|---|---|---|
| 0 | прогон закончен (включая dry-run и «уже есть») | проверить хранилище, если нужен факт импорта |
| 1 | операционная ошибка: скачивание, доступ, модуль | разбираться с окружением |
| 2 | отказ по безопасности или проверке | читать сообщение: отпечаток, CA-роль, срок, права |
Ловушка кода 0: он означает «прогон закончился», а не «сертификат импортирован». Если нужен именно факт записи, смотрите -PassThru и статусы Imported/Replaced/AlreadyPresent.
Как это выглядит на практике
Есть несколько типовых сценариев, и в каждом своя причина, по которой цепочка не сходится.
| Сценарий | Что не хватает | Что импортировать |
|---|---|---|
| Почтовый сервер за файрволом | корневого CA отправителя | корневой CA в Root |
| Внутренний портал с PKI | промежуточного CA | промежуточный в CA |
| Приложение доверяет только своему CA | конкретный корень | корневой в Root или TrustedPeople |
| Обновление цепочки после перевыпуска | новый промежуточный | промежуточный в CA |
| Тестовая среда | тестовый CA | только CurrentUser, не LocalMachine |
Отдельно стоит сказать про TrustedPeople. Это хранилище не даёт полного доверия как Root: сертификат в нём считается доверенным для конкретных сценариев, чаще всего для подписи и для отдельных приложений. Если задача «чтобы приложение видело сертификат», но не «чтобы вся машина доверяла всему, что им подписано», — это более точный выбор.
Ещё одно практическое соображение: импорт в CurrentUser отлично подходит для проверки. Сначала -StoreLocation CurrentUser и -WhatIf, потом реальная запись, и только после успешной проверки — LocalMachine на боевой машине. Так вы не создаёте machine-wide доверие раньше, чем убедились, что сертификат тот.
Что проверить в сертификате до импорта
Даже с закреплённым отпечатком полезно понимать, что именно вы ставите. Пять полей, которые стоит посмотреть глазами.
| Поле | Что смотреть | Признак проблемы |
|---|---|---|
| Subject / Issuer | совпадают ли с ожидаемым CA | у корневого они обычно совпадают |
| NotBefore / NotAfter | срок действия | истекает в ближайшие месяцы |
| Basic Constraints | CA=true |
расширения нет — это не CA |
| Key Usage | keyCertSign |
флага нет — подписывать не может |
| Signature Algorithm | SHA-256 и сильнее | MD2/MD5 — устаревший и небезопасный |
Утилита проверяет все пять машинно, но понимать их стоит и человеку: когда CA публикует новый корень, первые вопросы всё равно будут «а это точно тот сертификат» и «до какого года».
Формула отпечатка тоже полезна в отчётах: SHA-256 от RawData сертификата, 64 шестнадцатеричных символа. Именно это значение фиксируется в -Thumbprint, в документации и в заявке на изменение.
Работа с парком машин
На одной машине импорт делается руками за минуту. На десяти уже нужен процесс, иначе получится «где-то есть, где-то нет».
Первый принцип: отпечаток хранится отдельно от сертификата. В вашем репозитории конфигурации — отпечаток, в источнике — файл. Тогда подмена файла обнаруживается, а не «проходит вместе с обновлением».
Второй: результат фиксируется машинно. -Json и -LogFile дают файл, по которому видно, на какой машине сертификат уже был, а на какой импортирован. Без этого аудит через месяц невозможен.
Третий: проверка после импорта обязательна. Один и тот же скрипт должен и ставить, и проверять: прочитать сертификат из хранилища и сравнить отпечаток. Иначе «код 0» будет означать лишь то, что команда не упала.
| Шаг парка | Что делает скрипт |
|---|---|
| Предполёт | читает отпечаток из конфигурации, проверяет версию PowerShell |
| Проверка | смотрит, есть ли сертификат в Root/CA с этим отпечатком |
| Импорт | -Confirm:$false -PassThru -Json в лог |
| Верификация | чтение из хранилища и сравнение отпечатка |
| Отчёт | строка на машину: было, стало, код |
Такой процесс занимает больше времени, чем двойной щелчок, но единственный недостаток у него один — надо один раз написать скрипт.
Когда импорт не нужен
Полезно помнить и обратное: импорт корневого сертификата — не универсальное лекарство.
Если приложение ходит в интернет через прокси с инспекцией TLS. Тогда нужен сертификат прокси, а не «какой-нибудь корневой». И ставится он по тому же принципу: отпечаток из административной панели прокси, -WhatIf, затем импорт.
Если проблема в промежуточном сертификате на стороне сервера. Клиент не должен достраивать цепочку сам: правильное решение — чтобы сервер отдавал полную цепочку, а не заставлять всех клиентов импортировать корень вручную.
Если сертификат самоподписанный «на минуту». Для теста достаточно CurrentUser и одной машины; ставить его в LocalMachine на сервере — значит забыть и оставить навсегда.
Если нужен только один конкретный сертификат. Тогда TrustedPeople или привязка на уровне приложения точнее, чем корневое доверие.
Общее правило простое: чем шире область доверия, тем выше требования к тому, откуда взят отпечаток и кто согласовал решение.
Чего в продукте нет
Чтобы не искать несуществующее:
| Задача | Есть в Import-CaCertificates |
|---|---|
| Запросить сертификат у CA (ACME) | нет |
| Продлить или перевыпустить | нет |
| Список сертификатов в хранилище | нет, это делает Get-ChildItem Cert:\ |
| Удалить сертификат | нет |
| Резервная копия сертификата с ключом | нет и не будет: ключи не принимаются |
| Загрузить PFX | нет, отклоняется |
| Linux-хранилища | нет |
Отсутствие этих функций — не недоработка, а граница области: инструмент делает одну операцию и делает её проверяемой. Для остального есть штатные средства Windows и, при необходимости, отдельные процедуры.
Подводные камни
- Код 0 — не подтверждение импорта. Смотрите статусы, а не только код выхода.
- Отпечаток с той же ссылки бесполезен. Если файл и отпечаток пришли из одного места, подмена не обнаружится.
-AllowUnverifiedRoot. Явный обход закрепления; в отчётах должен быть виден, иначе превратится в привычку.LocalMachineтребует прав. Без администратора будет отказ, а не тихая запись в профиль.-Confirm:$falseв автоматизации. Иначе неинтерактивный запуск не пройдёт подтверждение.- Просроченные сертификаты в хранилище. На проверенной машине их 15 в
Rootи 6 вCA— они не мешают, но мешают аудиту. - Один корень — это доверие всей машине. Импорт в
Rootнадо согласовывать, а не «сделать по-быстрому». - Промежуточный без корневого. Проверка цепочки сработает только если оба в одном прогоне;
-SkipChainValidationотключает эту проверку. - Обновление сертификата у CA. Когда CA перевыпускает корень, старый отпечаток перестаёт совпадать — это нормальный сигнал пересмотреть доверие.
http://в примерах из интернета. Утилита откажет, а инструкция из чужого блога — нет.- Дубликаты. Одинаковый отпечаток в разных хранилищах — это два разных доверия; проверяйте оба.
- Только Windows. Для Linux-парка нужен свой процесс, и он в этой утилите не описан.
Чек-лист
- [ ] Получить отпечаток SHA-256 из независимого источника.
- [ ] Скачать и сверить
SHA256SUMS.txtархива. - [ ] Проверить, что сертификат — публичный (нет приватного ключа, не PFX).
- [ ] Запустить
-WhatIfи прочитать план. - [ ] Сверить субъект, срок действия и отпечаток.
- [ ] Согласовать импорт в
Root(это доверие всей машине). - [ ] Импортировать с
-Confirm:$false,-PassThruи логом. - [ ] Прочитать сертификат обратно из хранилища.
- [ ] Проверить приложение: TLS-соединение работает.
- [ ] Записать в отчёт: отпечаток, хранилище, кто и когда.
- [ ] Проверить, нет ли в парке просроченных сертификатов.
- [ ] Зафиксировать процедуру: откуда берётся отпечаток при следующем обновлении.
FAQ
Зачем отпечаток, если сертификат скачивается по HTTPS?
Потому что HTTPS защищает канал, но не решает вопрос «тот ли это сертификат». Отпечаток отвечает именно на него, а при импорте в Root это решение о доверии всей машине.
Что будет, если отпечаток не совпадёт?
Импорт не выполнится: утилита откажет с кодом 2 и сообщением, где указаны оба значения — фактический отпечаток и ожидаемый.
Можно ли импортировать без отпечатка?
Для корневого CA — только с явным -AllowUnverifiedRoot. Это осознанный обход, и он должен быть виден в отчётах.
Нужны ли права администратора?
Для LocalMachine — да. Для CurrentUser — нет, но доверие тогда действует только для вашей учётной записи.
Поддерживается ли PowerShell 5.1?
Нет, требуется 7.4+. На Windows 7 и 8.1 установка PowerShell 7 невозможна, поэтому эти версии вне поддержки.
Чем это лучше двойного щелчка по .pem?
Отпечатком, проверками до записи, журналом, кодами выхода и одинаковым поведением на парке машин.
Итог
Импорт корневого сертификата — операция, которая делается один раз и действует на всю машину, поэтому цена ошибки здесь выше, чем кажется. Import-CaCertificates превращает её в проверяемую процедуру: отпечаток SHA-256 обязателен, сертификат проверяется до записи, закрытые ключи и http:// отклоняются, а результат различим по кодам выхода.
Замеры на живом Windows это подтверждают: сертификат без признака CA отклонён с кодом 2, верный CA в режиме -WhatIf показал план без записи с кодом 0, а неверный отпечаток — снова отказ с кодом 2. В хранилище этой машины 114 корневых и 60 промежуточных сертификатов, из них 15 и 6 просрочены, а ISRG Root X1 присутствует с отпечатком 96BCEC06… — ровно тем, что приведён в примере документации.
Что осталось за рамками: я не писал в хранилище и не проверял импорт из HTTPS-ссылки и многосертификатного пакета. Если будете внедрять на парке, начните с одной тестовой машины и -WhatIf, а в отчёт кладите отпечаток и хранилище — иначе через полгода никто не вспомнит, что именно туда попало.
Цитата: Корневой сертификат — это не файл в папке, а решение доверять всем, кто им подписан.
Связанные материалы
- CVE-2026-123039: уязвимость в Check Point Gaia — что бывает, когда доверие выдаётся слишком широко.
- Свой почтовый сервер на Debian: три подхода и DNS — где цепочка сертификатов ломается чаще всего.
- Защита админки WordPress: Basic Auth вторым слоем — TLS как часть периметра.
- Bash WP-CLI Update: обслуживание парка WordPress — тот же подход «dry-run, затем прогон» для парка.
- Clear-TempFolders: очистка TEMP Windows по сроку и с DryRun — обслуживание Windows без сюрпризов.
LLM Summary
- Продукт: Import-CaCertificates — модуль PowerShell (
Import-CaCertificate) плюс CLI-обёртка, версия 2.0.1, лицензия MIT, PowerShell 7.4+, Windows 10/11/Server 2012 R2+. - Назначение: импорт публичных корневых и промежуточных CA в хранилища Windows с обязательной сверкой SHA-256; не запрашивает, не продлевает, не удаляет сертификаты и не принимает закрытые ключи.
- Ключевой параметр:
-Thumbprint(SHA-256, массив). Импорт корневого CA без отпечатка отклоняется, обход —-AllowUnverifiedRoot. - Прочие параметры:
-Uri,-Path,-StoreLocation LocalMachine|CurrentUser,-StoreName Root|CA|AuthRoot|TrustedPeople,-NoRootImport,-Force,-SkipChainValidation,-WhatIf,-Confirm,-PassThru,-Json,-LogFile,-LogLevel,-KeepTempFiles,-TempPath. - Коды выхода: 0 — прогон закончен (включая dry-run и «уже есть»), 1 — операционная ошибка, 2 — отказ по безопасности или проверке.
- Замер 1 (21.11.2026, релиз 76 328 Б, SHA-256
5216FF86…сверен поSHA256SUMS.txt): сертификат без Basic Constraints → отказ, код 2; корректный CA с верным отпечатком и-WhatIf→total=1, whatIf=1, код 0; верный сертификат с неверным отпечатком → отказ «does not match any expected -Thumbprint value», код 2. - Замер 2 (чтение хранилища, без записи):
LocalMachine\Root114,LocalMachine\CA60, просроченных 15 и 6, не от Microsoft в Root 100, ISRG Root X1 присутствует с SHA-25696BCEC06…. - Модель безопасности: только HTTPS; отпечаток обязателен; проверки (срок,
CA=true,keyCertSign, алгоритм, цепочка) до записи; PFX/private key отклоняются;ConfirmImpact = High; телеметрии нет. - Не проверялось: фактическая запись в
LocalMachine, импорт по HTTPS-ссылке, многосертификатный пакет и каталог, поведение при истёкшем сертификате.
Промт для агента (установка и настройка)
Готовый промт: скопируйте блок целиком. Источник шагов — README и AGENTS.md репозитория paulmann/Import-CaCertificates; числа — из замеров 21.11.2026.
Задача: импортировать публичный корневой и промежуточный CA в хранилище Windows с проверкой отпечатка, не расширив доверие сверх нужного.

Репозиторий: https://github.com/paulmann/Import-CaCertificates (README.md, AGENTS.md, docs/SECURITY-MODEL.md)

Шаг 1. Получить отпечаток SHA-256 из НЕЗАВИСИМОГО источника: страница CA, документация PKI, письмо вендора.
Шаг 2. Скачать архив релиза и сверить его SHA-256 с SHA256SUMS.txt.
Шаг 3. Распаковать в постоянный каталог, импортировать модуль, проверить Get-Command Import-CaCertificate.
Шаг 4. Убедиться, что сертификат публичный: PEM/DER, без блока PRIVATE KEY, не PFX/P12.
Шаг 5. Запустить -WhatIf с -Thumbprint и -Confirm:$false; прочитать субъект, срок и план записи.
Шаг 6. Сверить отпечаток из вывода с отпечатком из шага 1 — они должны совпадать побайтово.
Шаг 7. Согласовать импорт в Root: это решение о доверии всей машине.
Шаг 8. Выполнить импорт с -StoreLocation LocalMachine, -StoreName Root, -PassThru, -Json, -LogFile.
Шаг 9. Разобрать статусы: Imported / Replaced / AlreadyPresent; код 0 сам по себе не доказывает запись.
Шаг 10. Прочитать сертификат обратно из хранилища и сравнить отпечаток.
Шаг 11. Проверить приложение: TLS-соединение устанавливается, ошибок цепочки нет.
Шаг 12. Записать в отчёт: субъект, отпечаток, хранилище, кто и когда импортировал, код выхода.
Шаг 13. Проверить парк на просроченные сертификаты в Root и CA; зафиксировать процедуру обновления отпечатка.

Запрещено:
- импортировать корневой CA без -Thumbprint (обход -AllowUnverifiedRoot только с письменным обоснованием);
- брать отпечаток с той же ссылки, откуда скачивается сертификат;
- импортировать PFX/P12 или файл с закрытым ключом;
- использовать http:// для источника;
- считать код выхода 0 доказательством импорта;
- писать в LocalMachine без прав администратора и без согласования;
- отключать проверку цепочки (-SkipChainValidation) без причины;
- удалять существующие сертификаты для «чистоты».

Что считать успехом: отпечаток сверен с независимым источником, сертификат импортирован, чтение из хранилища подтверждает его, приложение работает по TLS, в отчёте есть отпечаток и код выхода.